 errorfiathck/moveit-exploit
un exploit di POC per CVE-2023-34362 che colpisce MOVEit Transfer

un exploit di POC per CVE-2023-34362 che colpisce MOVEit Transfer
Nota: questo progetto è completato...
La nostra pagina Instagram
.
Il nostro canale YouTube
.
La nostra pagina Twitter
POC per CVE-2023-34362 che colpisce MOVEit Transfer
Questo software è stato creato esclusivamente per scopi di ricerca accademica e per lo sviluppo di tecniche difensive efficaci, e non è destinato a essere utilizzato per attaccare sistemi se non esplicitamente autorizzato. I manutentori del progetto non sono responsabili per l'uso improprio del software. Usalo in modo responsabile.
Questo POC sfrutta un'iniezione SQL per ottenere un token di accesso API da sysadmin e poi utilizza tale accesso per abusare di una chiamata di deserializzazione al fine di ottenere l'esecuzione remota di codice.
Questo POC deve contattare un endpoint di Identity Provider che ospita certificati RS256 adeguati utilizzati per forgiare token utente arbitrari - per impostazione predefinita questo POC utilizza il nostro endpoint IDP ospitato su AWS.
Per impostazione predefinita, l'exploit scriverà un file in C:\Windows\Temp\message.txt. È possibile generare payload alternativi utilizzando il progetto ysoserial.net.
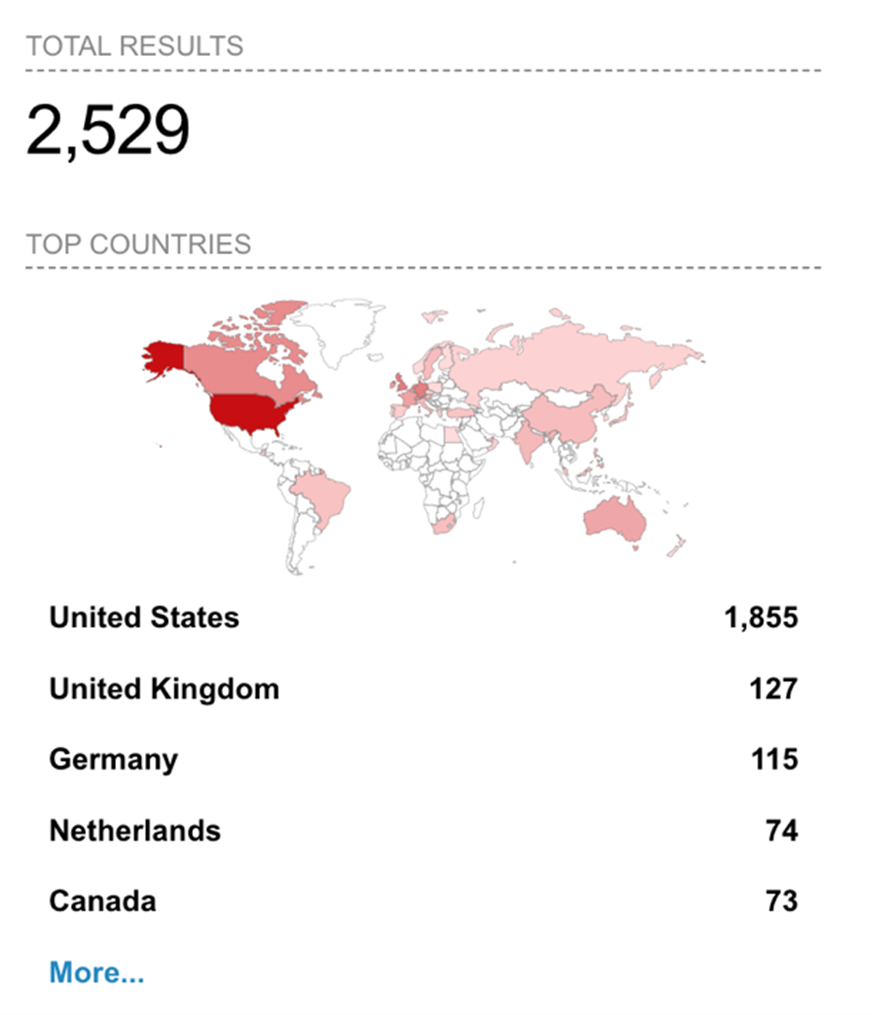
MOVEit Transfer è una popolare soluzione sicura per il trasferimento di file sviluppata da Progress, una controllata di Ipswitch. Al momento, ci sono più di 2.500 server MOVEit Transfer accessibili da Internet, secondo Shodan.
Il 31 maggio 2023, Progress ha rilasciato un avviso di sicurezza che interessa le versioni 2021.0.6 (13.0.6), 2021.1.4 (13.1.4), 2022.0.4 (14.0.4), 2022.1.5 (14.1.5), 2023.0.1 (15.0.1).
La vulnerabilità è classificata come un'iniezione SQL che consente a un utente non autenticato di accedere ai database MOVEit, potenzialmente portando all'esecuzione arbitraria di codice e all'esfiltrazione di dati.
La catena di attacco inizia con un'iniezione SQL che recupera le credenziali amministrative, consentendo il caricamento illimitato di file che gli attaccanti possono utilizzare per installare una backdoor sul server.
Venerdì 1 giugno 2023, il CVE è stato aggiunto all'elenco CISA Known Exploited Vulnerabilities (KEV), indicando che si tratta di una vulnerabilità critica attualmente sfruttata in natura.
Un proof of concept (PoC) non è stato rilasciato. Tuttavia, dopo ulteriori indagini, il team di Imperva Threat Research ha creato regole di mitigazione efficaci e dedicate per questa vulnerabilità per rafforzare la mitigazione integrata esistente contro gli attacchi di iniezione SQL che avevano già rilevato l'attacco. CVE-2023-34362 è mitigato sia da Imperva Cloud WAF, WAF Gateway che RASP.
Negli ultimi giorni, Imperva Threat Research ha osservato migliaia di tentativi di sfruttamento, tutti respinti con successo da Imperva Cloud WAF e Imperva WAF Gateway (WAF gestito dal cliente). La maggior parte dei tentativi di sfruttamento è stata effettuata da strumenti di hacking automatizzati scritti in vari linguaggi di scripting, come Python tramite il modulo requests e Bash tramite lo strumento CURL. I principali settori presi di mira da questo CVE sono i servizi finanziari e la sanità.
Il team di Imperva Threat Research ha osservato tentativi di sfruttamento provenienti da questi IP:
51[.]158[.]122[.]21
51[.]15[.]218[.]116
196[.]112[.]216[.]184
67[.]220[.]86[.]236
51[.]15[.]199[.]148
158[.]247[.]208[.]44
50[.]19[.]142[.]233
È anche importante notare che questi IP avevano un punteggio di rischio elevato basato sul meccanismo di reputazione IP di Imperva. Ciò suggerisce che gli IP stavano partecipando attivamente ad attività dannose negli ultimi giorni.
Come sempre, Imperva Threat Research sta monitorando attentamente la situazione e fornirà aggiornamenti man mano che emergono nuove informazioni.
un exploit di POC per CVE-2023-34362 che colpisce MOVEit Transfer
Sebbene io sia stato lo sviluppatore principale di questo progetto, questo progetto non avrebbe potuto nemmeno iniziare senza l'aiuto di questi progetti open source, un ringraziamento speciale a:
Questo è un esempio di come puoi fornire istruzioni per configurare il tuo progetto localmente. Per ottenere una copia locale e farla funzionare, segui questi semplici passaggi di esempio.
Questo programma non ha prerequisiti
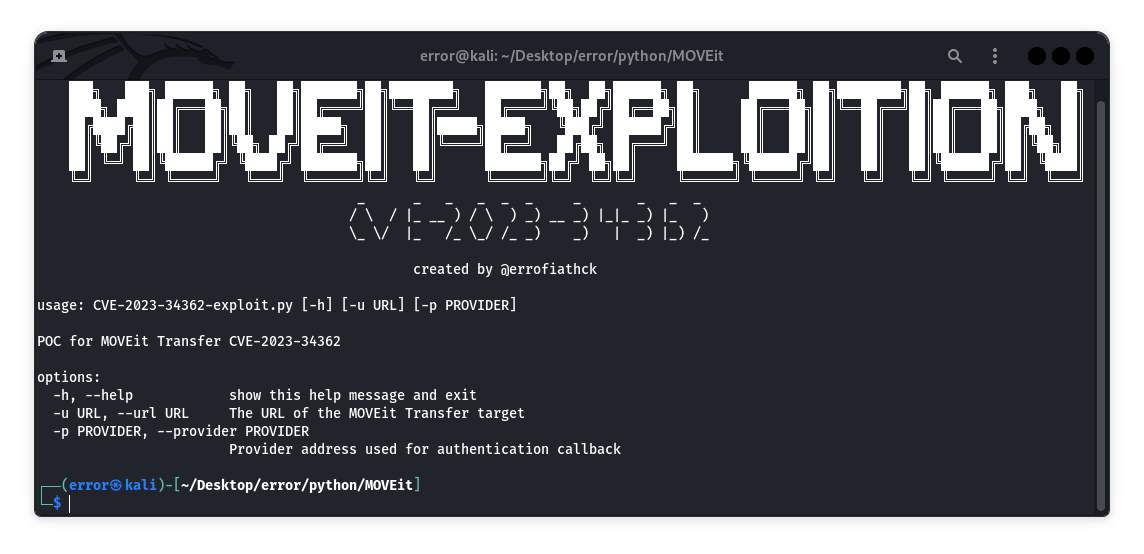
git clone https://github.com/errorfiathck/MOVEit-Exploit.git
cd MOVEit-Exploit
python3 CVE-2023-34362.py https://127.0.0.1
[*] Getting sysadmin access token
[*] Got access token
[*] Getting FolderID
[*] Got FolderID: 963611079
[*] Starting file upload
[*] Got FileID: 965943963
[*] Injecting the payload
[*] Payload injected
[*] Triggering payload via resume call
[+] Triggered the payload!
[*] Deleting uploaded file
