
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
elmocut — ARP spoofer accattivante per Windows | Kitploit
Strumenti/GitHubGitHub/elmoiv/elmocut
Sniffing e Analisi dei PacchettiRicognizioneRaccolta InformazioniSicurezza di RetePenetration TestingRed Teaming
GitHubelmoiv/elmocut

elmocut

ARP spoofer accattivante per Windows

Vedi Repository
34851112 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi


icona elmoCut
elmoCut

ARP spoofer accattivante per Windows
elmoCut - ARP spoofer accattivante per Windows | SourceForge        elmoCut - ARP spoofer accattivante per Windows | SourceForge        elmoCut - ARP spoofer accattivante per Windows | SourceForge        elmoCut - ARP spoofer accattivante per Windows | SourceForge


Disclaimer • Schermate • Descrizione • Caratteristiche • Limitazioni • Download • Requisiti • Manuale • Esecuzione da sorgente • Compilazione da sorgente • TODO • Contributi • Licenza


Disclaimer

L'uso di questo software avviene a tua discrezione e rischio e con l'accordo che sarai l'unico responsabile per qualsiasi danno al tuo/al computer di altri o perdita di dati che possa/possa derivare da tali attività

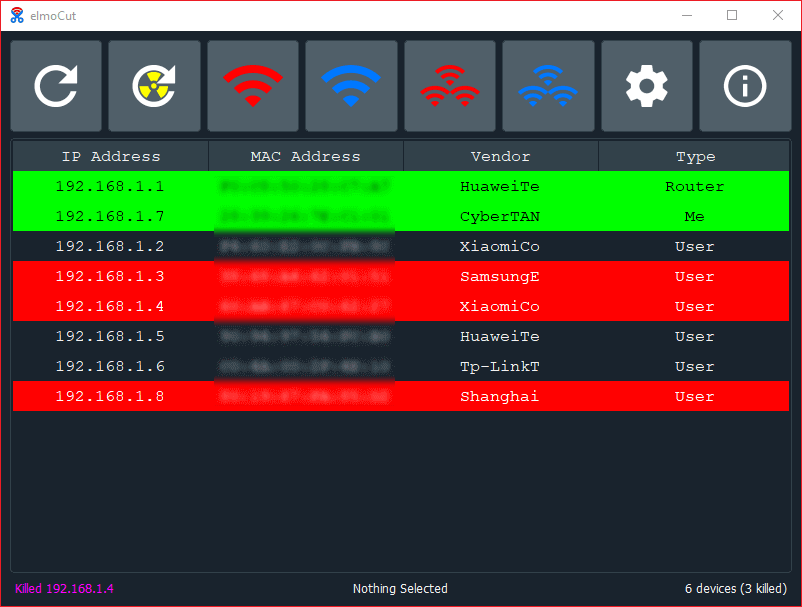
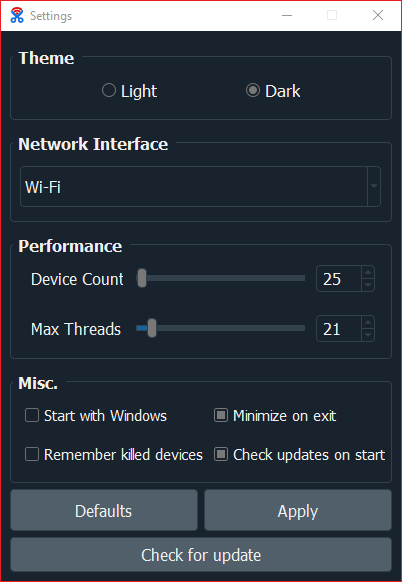
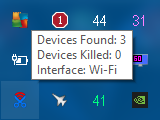
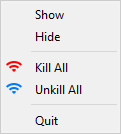
Schermate

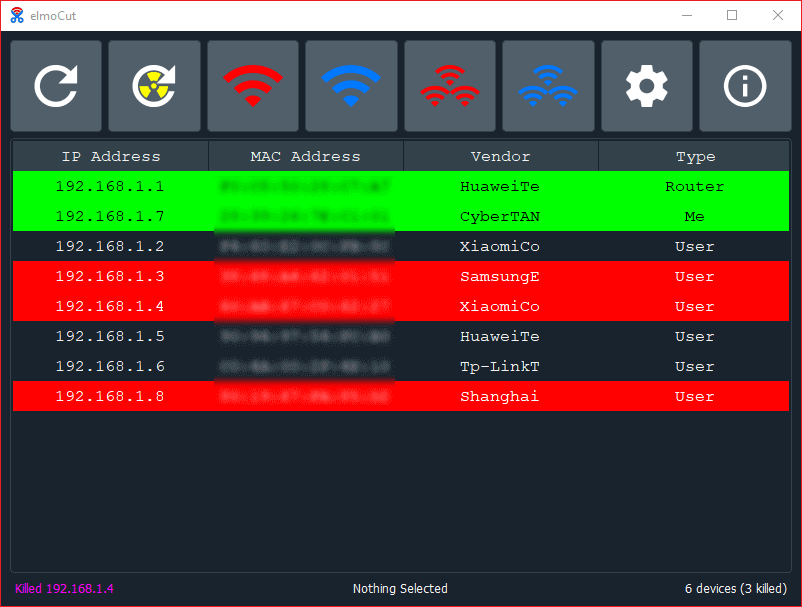
Finestra principale

Finestra impostazioni

Finestra impostazioni

Icona di sistema

Menu di sistema

Finestra impostazioni Icona di sistema Menu dell'icona di sistema

Descrizione

elmoCut mira a rendere l'ARP spoofing facile per tutti gli utenti, con tutto il lavoro difficile svolto sotto il cofano.

Una delle sue caratteristiche principali è utilizzare il minor consumo possibile di CPU e RAM, offrendo quasi gli stessi risultati di altri spoofer closed source.
Caratteristiche

  • Interfaccia pulita.
  • Passa da un'interfaccia disponibile all'altra.
  • Un clic per bloccare tutti i dispositivi.
  • Sniffa il traffico di qualsiasi dispositivo nella rete.
  • Ri-blocca i dispositivi che hanno cambiato IP durante il blocco.
  • Ricorda i dispositivi bloccati prima dell'uscita.
  • Avvio con Windows.
  • Esecuzione ridotta a icona in background.

Limitazioni

  • Funziona solo con Windows in lingua inglese (Temporaneo)
  • Può cercare solo 255 dispositivi (maschere di sottorete 255.255.255.0)
  • Entrambi i tipi di scansione sono manuali.

Download

  • GitHub:

scarica elmoCut

  • SourceForge:

Scarica elmocut

Requisiti

  • x64 Microsoft Windows >= 7
  • .NET Framework 3+
  • Visual C++ Redistributable Runtimes: Scarica
  • Npcap: Scarica
Scarica lo strumento