 elizeuopain/poc-cve-2024-24035
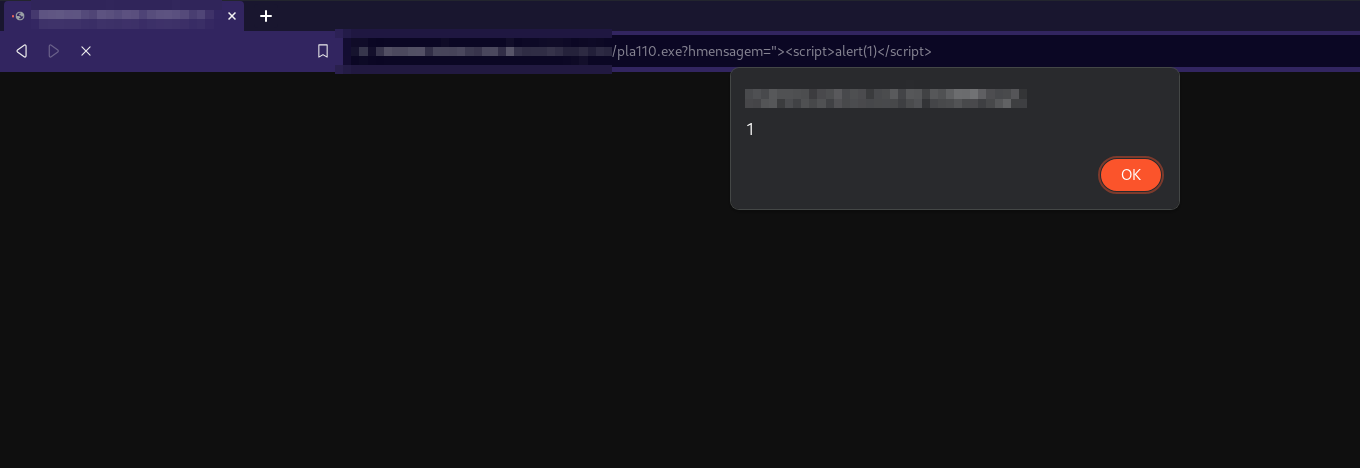
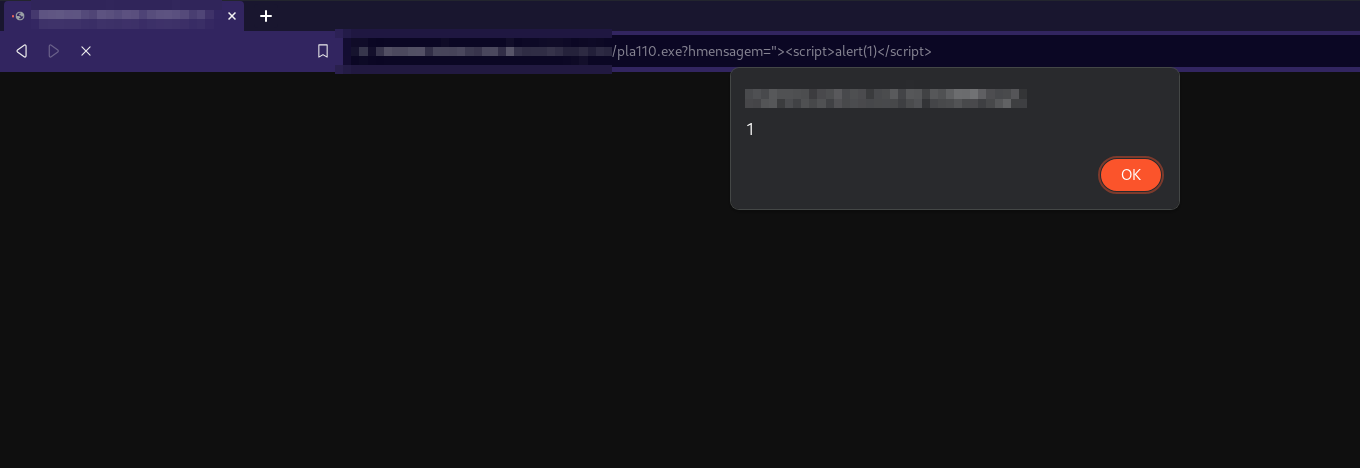
Proof-of-concept exploit per la vulnerabilità DOM-based Cross-Site Scripting (XSS) in SIL 3.1 tramite il parametro 'hmessage', che dimostra il vettore d'attacco per i test di sicurezza.

Titolo Il SIL 3.1 è vulnerabile a Cross Site Scripting (XSS) nel parametro "hmessage".
Data: 2024-01-14
Autore: Elizeu Das Dores
Homepage del fornitore: https://www.setorinformatica.com/
Versione: 3.1
Il parametro "hmessage" è vulnerabile a DOM Based Cross Site Scripting (XSS).