Applicazione NodeJS Dannatamente Vulnerabile
Avvio Rapido
Download the Repo =>

run npm i
Dopo aver installato tutte le dipendenze, esegui l'applicazione
node app.js or nodemon app.js
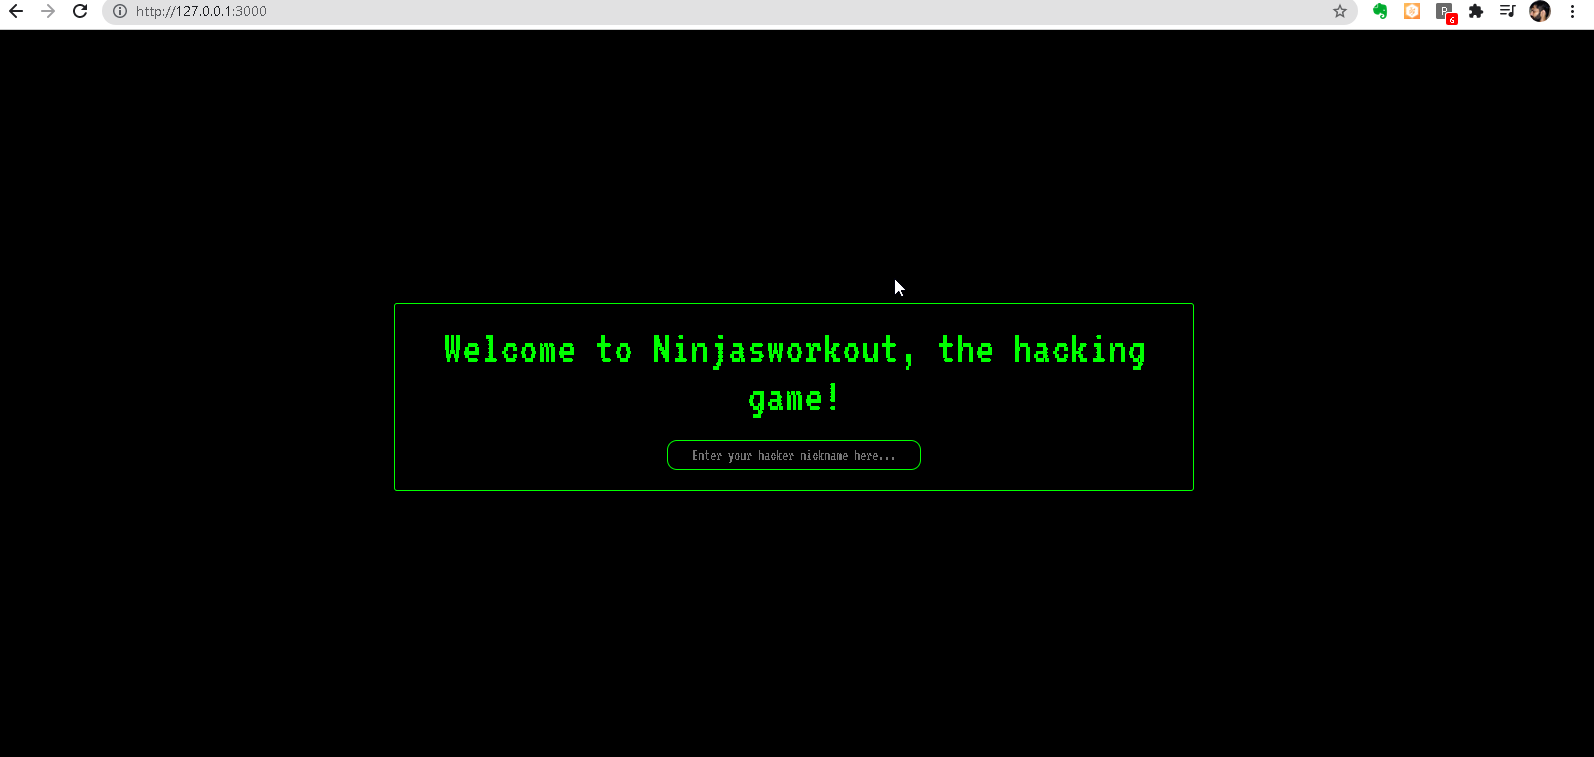
BUG AGGIUNTI
- Prototype Pollution ✅1
- No SQL Injection ✅2
- Cross site Scripting ✅3
- Broken Access Control ✅4
- Broken Session Management ✅5
- Weak Regex Implementation ✅ 6
- Race Condition ✅7
- CSRF -Cross Site Request Forgery ✅8
- Weak Bruteforce Protection ✅9
- User Enumeration ✅10
- Reset Password token leaking in Referrer ✅11
- Reset Password bugs ✅12
- Sensitive Data Exposure ✅13
- Unicode Case Mapping Collision ✅14
- File Upload ✅ 15
- SSRF ✅ 16
- XXE
- Open Redirection ✅ 17
- Directory Traversal ✅ 18
- Insecure Deserilization => Remote Code Execution ✅ 19
- Server Side Template Injection 🚶♂️🚶♂️🚶
- Timing Attack 🚶♂️🚶♂️🚶
⚠️⚠️ Il modulo di reset della password non funzionerà!! Devi configurare SMTP in utils=>sendmail.js⚠️⚠️
DA FARE
- Miglioramento dell'interfaccia utente
- Aggiunta di nuove vulnerabilità su base settimanale
- Aggiunta della documentazione di tutte le vulnerabilità
Problemi
- In caso di bug nell'applicazione, sentiti libero di creare un issue su GitHub.
Contributi
- Sentiti libero di creare una pull request per qualsiasi contributo.

 effortlessdevsec/ninjasworkout

