 ebrasha/abdal-cve-2026-63030

Abdal CVE-2026-63030 è uno scanner professionale di vulnerabilità per WordPress progettato per rilevare l'esposizione a CVE-2026-63030 tramite l'analisi della versione e i controlli di sicurezza dell'API REST. Sviluppato da Ebrahim Shafiei (EbraSha) per la ricerca sulla cybersecurity, i test di penetrazione e la valutazione della sicurezza di WordPress.
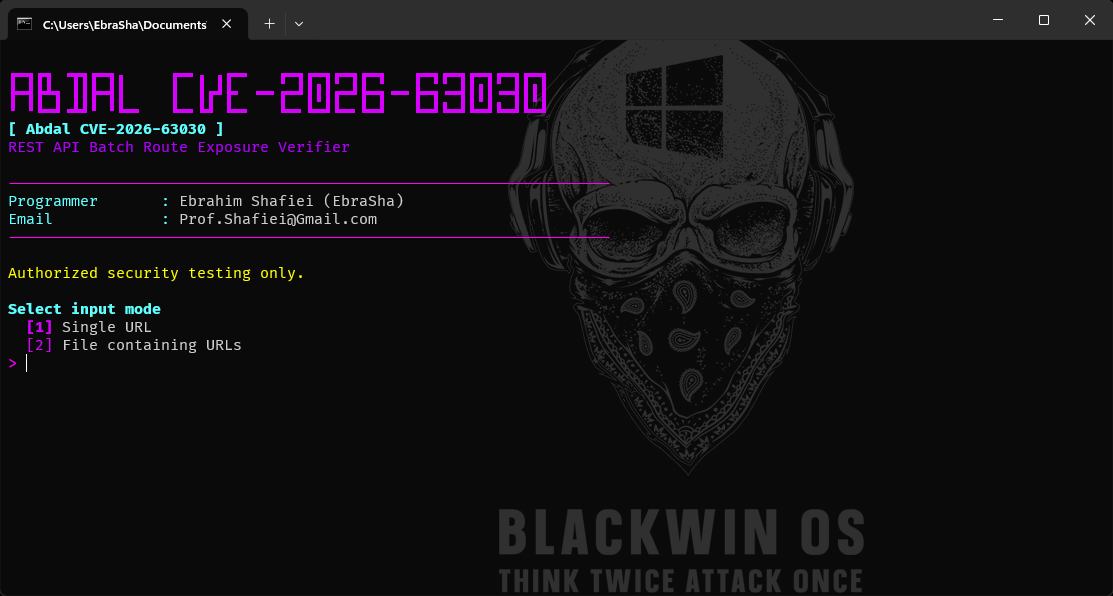
Abdal CVE-2026-63030 è un verificatore difensivo di esposizione WordPress per la confusione di route batch dell'API REST tracciata come CVE-2026-63030. Il problema può essere concatenato con CVE-2026-60137 sulle versioni WordPress interessate e può portare all'esecuzione remota di codice.
Lo strumento aiuta amministratori, responder di incidenti e team di sicurezza autorizzati a valutare rapidamente un singolo sito web o un elenco di siti web senza riprodurre la catena di vulnerabilità weaponizzata.
Controllare manualmente molte installazioni WordPress è lento e incoerente. Questo verificatore automatizza l'ispezione HTTP sicura, l'individuazione della versione WordPress, i controlli degli endpoint batch REST e la classificazione dei verdetti, così i sistemi esposti possono essere prioritizzati per la correzione.
| Ramo WordPress | Versioni interessate | Versione corretta |
|---|
| 6.9.x | 6.9.0 fino a 6.9.4 | 6.9.5 o successiva |
| 7.0.x | 7.0.0 fino a 7.0.1 | 7.0.2 o successiva |
I siti su rami più vecchi o non supportati dovrebbero essere spostati su una release WordPress attualmente mantenuta anche quando non sono inclusi nell'intervallo interessato sopra.
/wp-json/batch/v1 che /?rest_route=/batch/v1.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID o ERROR quando applicabile.Esegui l'eseguibile Windows:
Abdal-CVE-2026-63030.exe
Poi segui i prompt interattivi:
Esempio di file target:
https://wordpress.example
https://blog.example
Scansiona solo sistemi che possiedi o per i quali sei esplicitamente autorizzato a valutare.
| Verdetto | Significato |
|---|---|
VULNERABLE | La versione osservata e il comportamento dell'endpoint corrispondono fortemente al profilo interessato. |
AFFECTED | La versione rilevata è nell'intervallo interessato, ma le prove dell'endpoint sono incomplete. |
AFFECTED-WAF | La versione sembra interessata mentre un WAF o un controllo di accesso potrebbe interferire con la verifica. |
PATCHED | La versione WordPress rilevata include la correzione del fornitore. |
NOT-AFFECTED | La versione rilevata è fuori dall'intervallo interessato pubblicato. |
UNKNOWN | Le prove disponibili sono insufficienti per una classificazione affidabile. |
NOT-WORDPRESS | WordPress non può essere identificato sul target. |
INVALID | Il target fornito non è un URL o un input valido. |
ERROR | Un errore di rete, TLS, timeout o elaborazione HTTP ha impedito la verifica. |
Questo software è fornito esclusivamente per test di sicurezza difensivi legittimi, verifica da parte del proprietario delle risorse, istruzione e ricerca autorizzata. Sei responsabile di ottenere il permesso prima di scansionare qualsiasi sistema e di rispettare tutte le leggi, i contratti e le politiche applicabili.
Il software e i suoi risultati sono forniti così come sono, senza garanzie o assicurazioni di accuratezza, disponibilità, idoneità per uno scopo particolare o assenza di falsi positivi e falsi negativi. Il programmatore e i contributori non sono responsabili per uso improprio, interruzione del servizio, perdita di dati, incidenti di sicurezza o qualsiasi danno diretto o indiretto derivante dall'uso di questo progetto.
Se incontri problemi o hai difficoltà di configurazione, contattaci via email a [email protected]. Puoi anche segnalare problemi su GitLab o GitHub.
Se trovi utile questo progetto e desideri supportare ulteriori sviluppi, considera di fare una donazione:
Realizzato con Passione da Ebrahim Shafiei (EbraSha)
Questo progetto è concesso in licenza sotto la AGPLv3 License.
