
 dovankha/cve-2024-34222
Prova di concetto per la vulnerabilità di SQL injection in SourceCodester Human Resource Management System 1.0, che dimostra l'esecuzione arbitraria di comandi SQL tramite il parametro searccountry in /hrm/country.php.

Iniezione SQL
La vulnerabilità di iniezione SQL in /hrm/country.php in SourceCodester Human Resource Management System 1.0 consente agli attaccanti di eseguire comandi SQL arbitrari tramite i parametri searccountry.
Percorso URL: /hrm/country.php
Parametro: &searccountry=[inietta qui]
Questa vulnerabilità consente agli attaccanti di eseguire comandi SQL arbitrari tramite i parametri searccountry
Quando si cerca un paese con la condizione errata ' and '1'='2'#, non viene restituito alcun risultato:
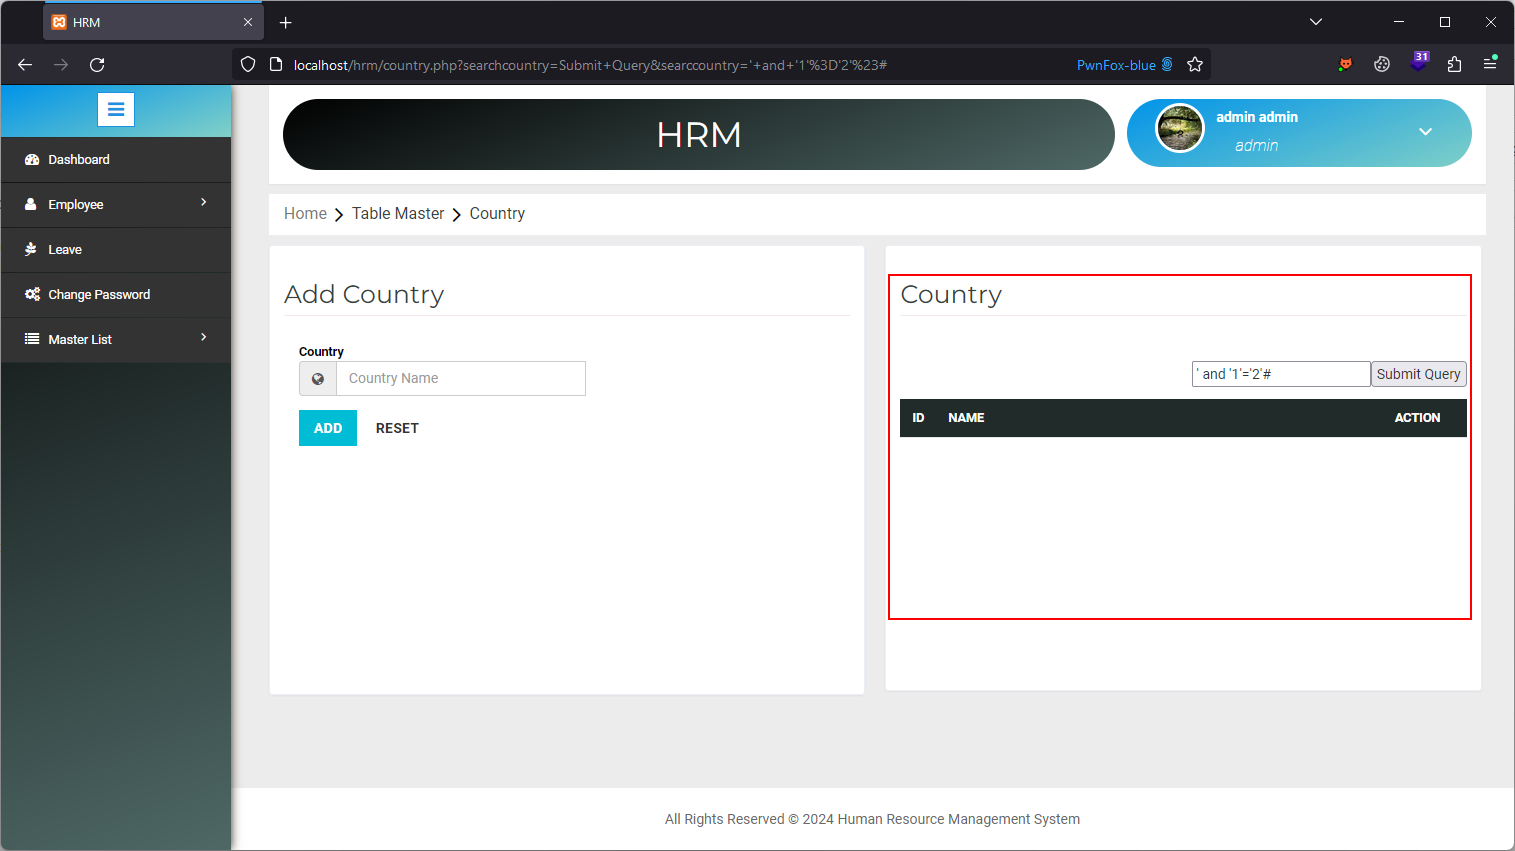
E, quando si cerca un paese con la condizione errata ' and '1'='1'#, vengono restituiti tutti i risultati:

