 dodge-mptc/cve-2023-35793-csrf-on-web-ssh
Il repository contiene la descrizione per CVE-2023-35793

Repository contiene la descrizione per CVE-2023-35793 scoperta dal Dodge Industrial Team per la piattaforma Dodge OPTIFY.
CVE ID: CVE-2023-35793
Fornitore: Cassia Networks
Prodotto: Access Controller
Versione: Cassia-AC-2.1.1.2303271039
Vulnerabilità: Cross Site Request Forgery (CSRF)
Interessati: web ssh, gateway
Descrizione: La funzionalità WebSSH può essere inizializzata tramite CSRF.
Stato: Confermato dal fornitore, Risolto
Versione corretta: Cassia-AC-2.1.1.2308181707
Cassia utilizza WebSSH2 di billchurch per avviare sessioni SSH dall'AC ai gateway. WebSSH2 è un client SSH web che utilizza ssh2, socket.io, xterm.js ed express. Un esempio essenziale di emulatore terminale e client SSH basato su HTML5. Utilizza SSH2 come client su un host per fare da proxy a una connessione Websocket/Socket.io verso un server SSH2.
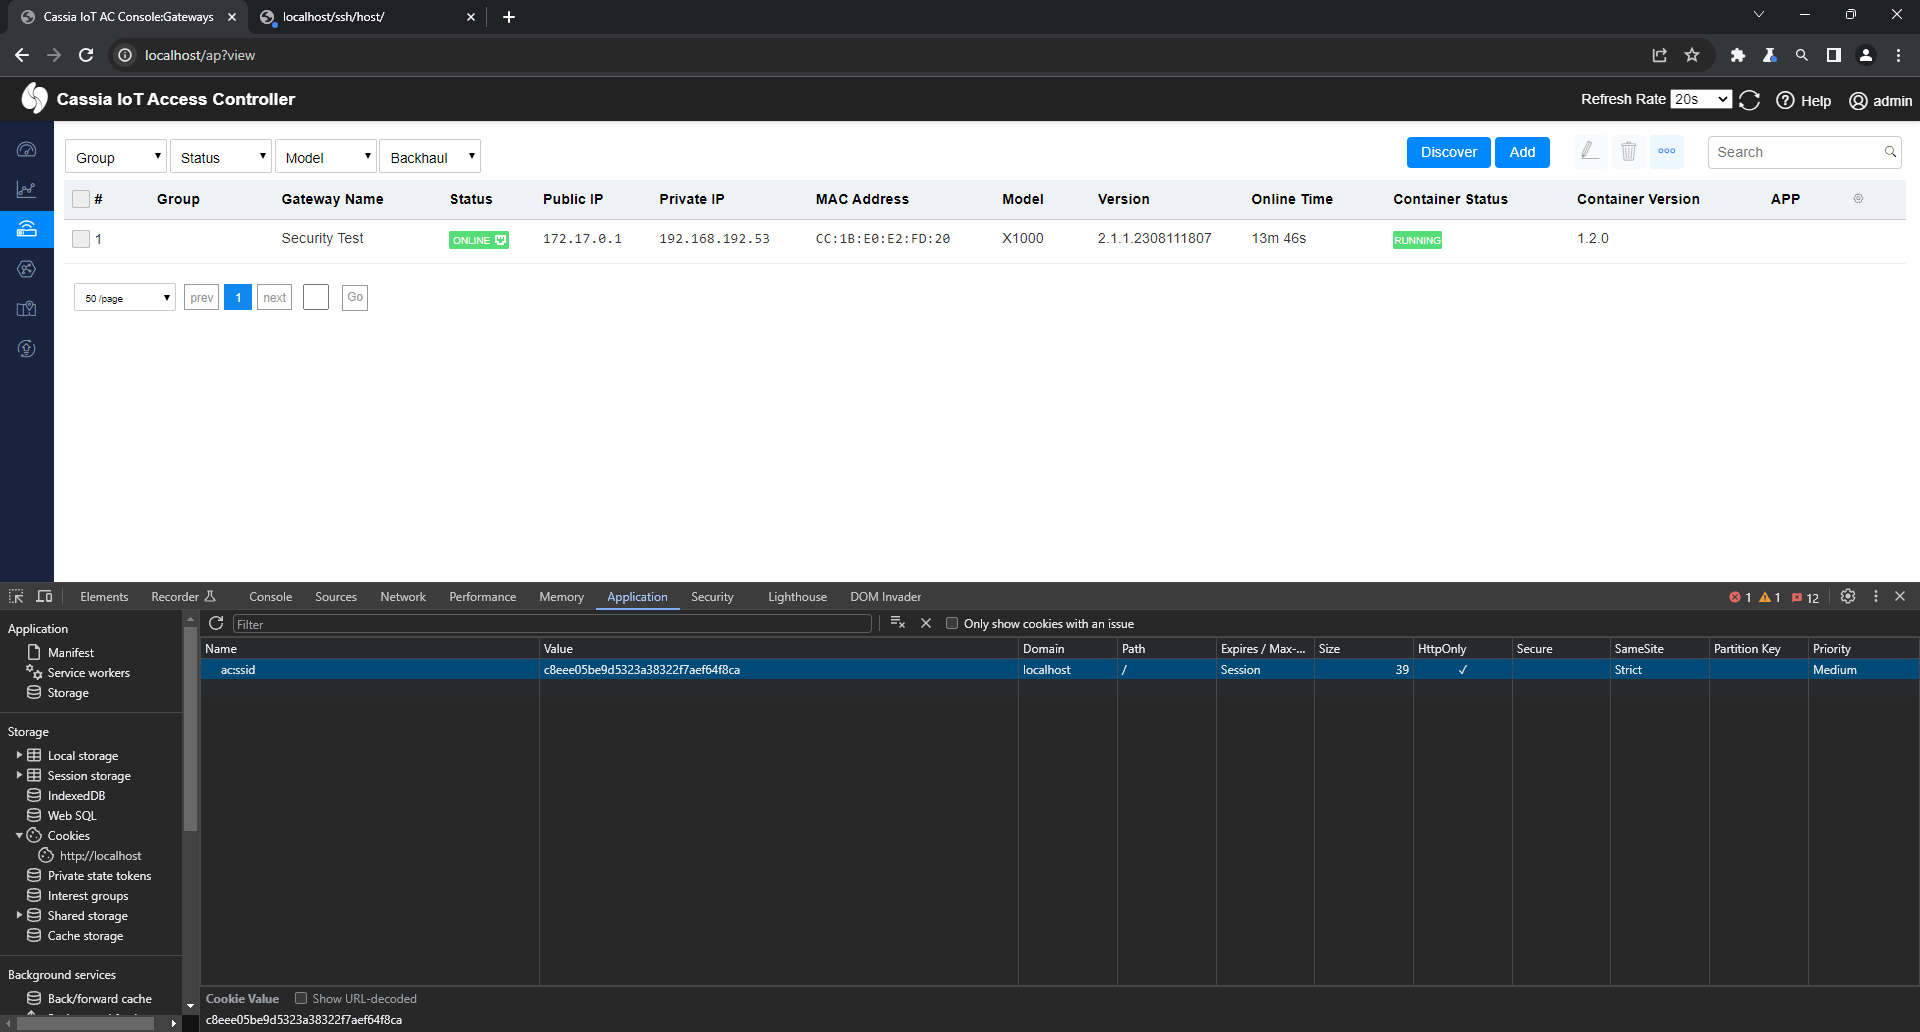
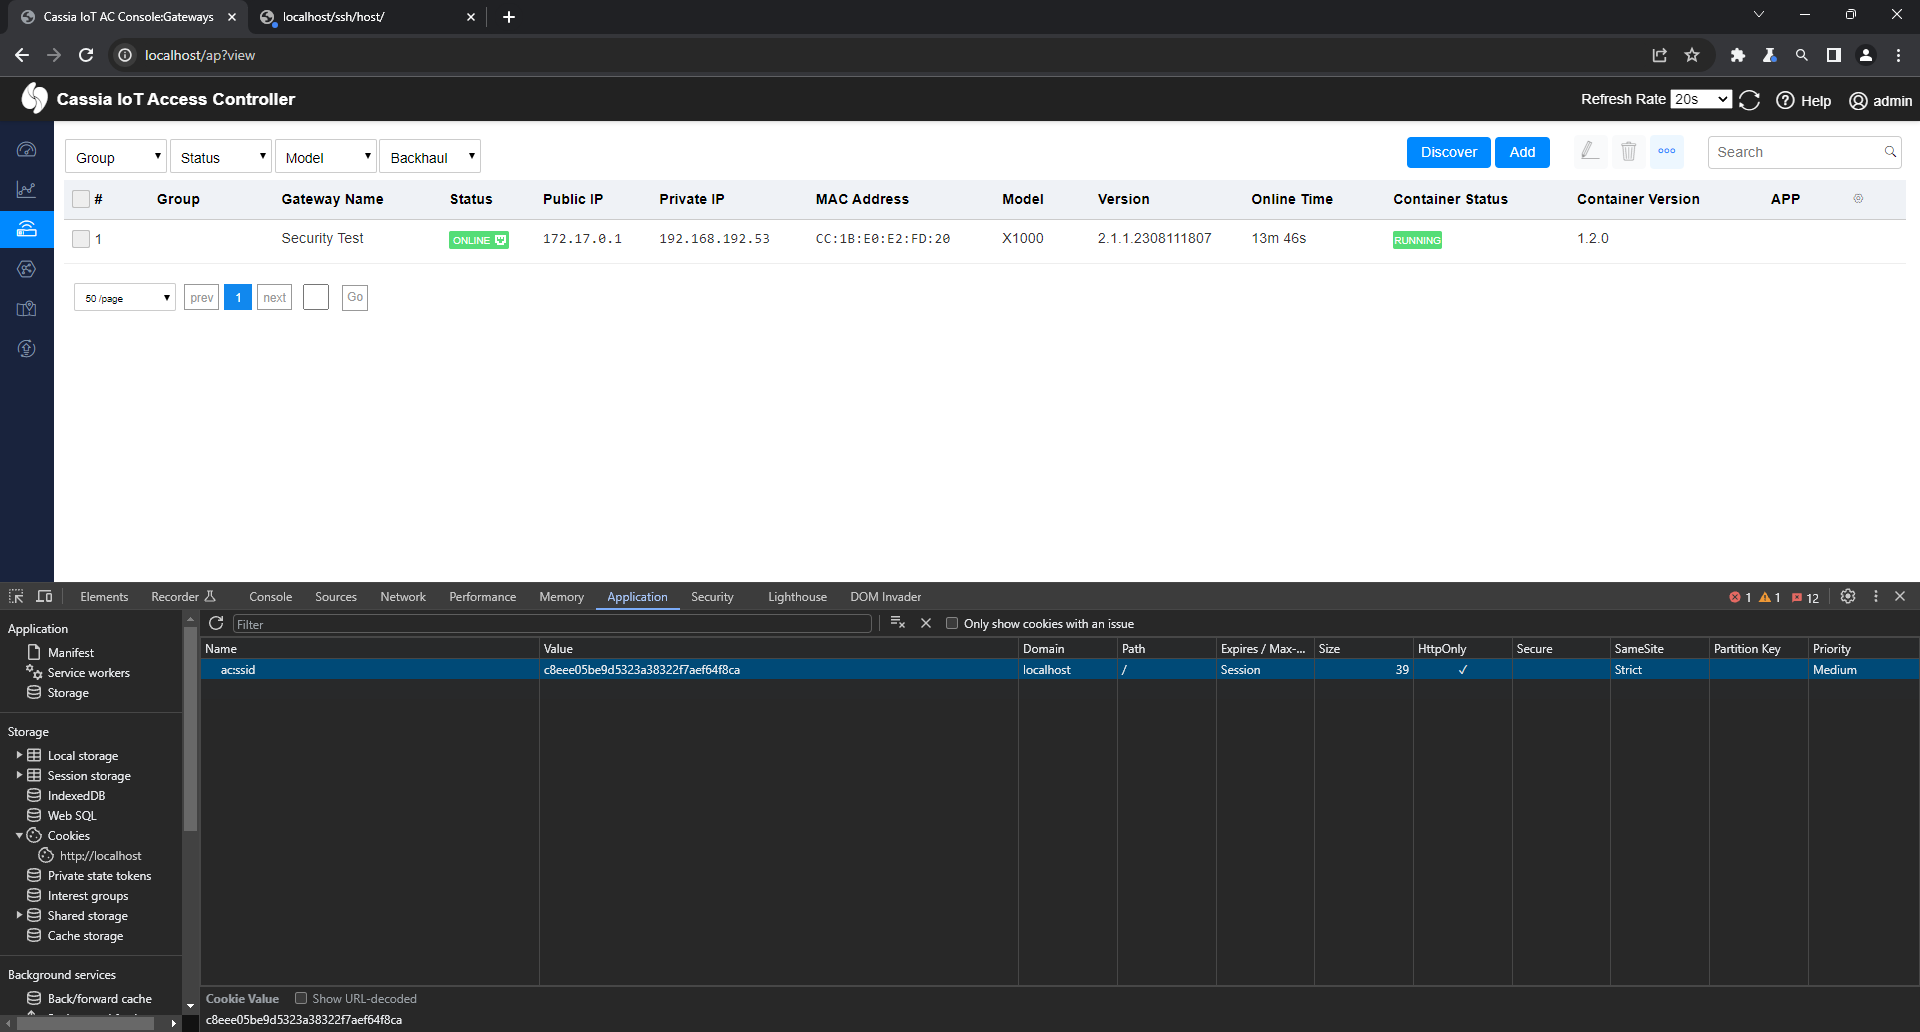
Quando un utente è loggato nell'AC, utilizza il cookie ac:ssid con cookie Same Site Strict.
Per avviare una sessione Web SSH con i gateway, gli utenti inviano una richiesta GET con indirizzo MAC e numero di porta (reverse ssh) senza utilizzare un token CSRF.
http://<ac-ip>/ap/remote/<mac-addr>?ssh_port=9999
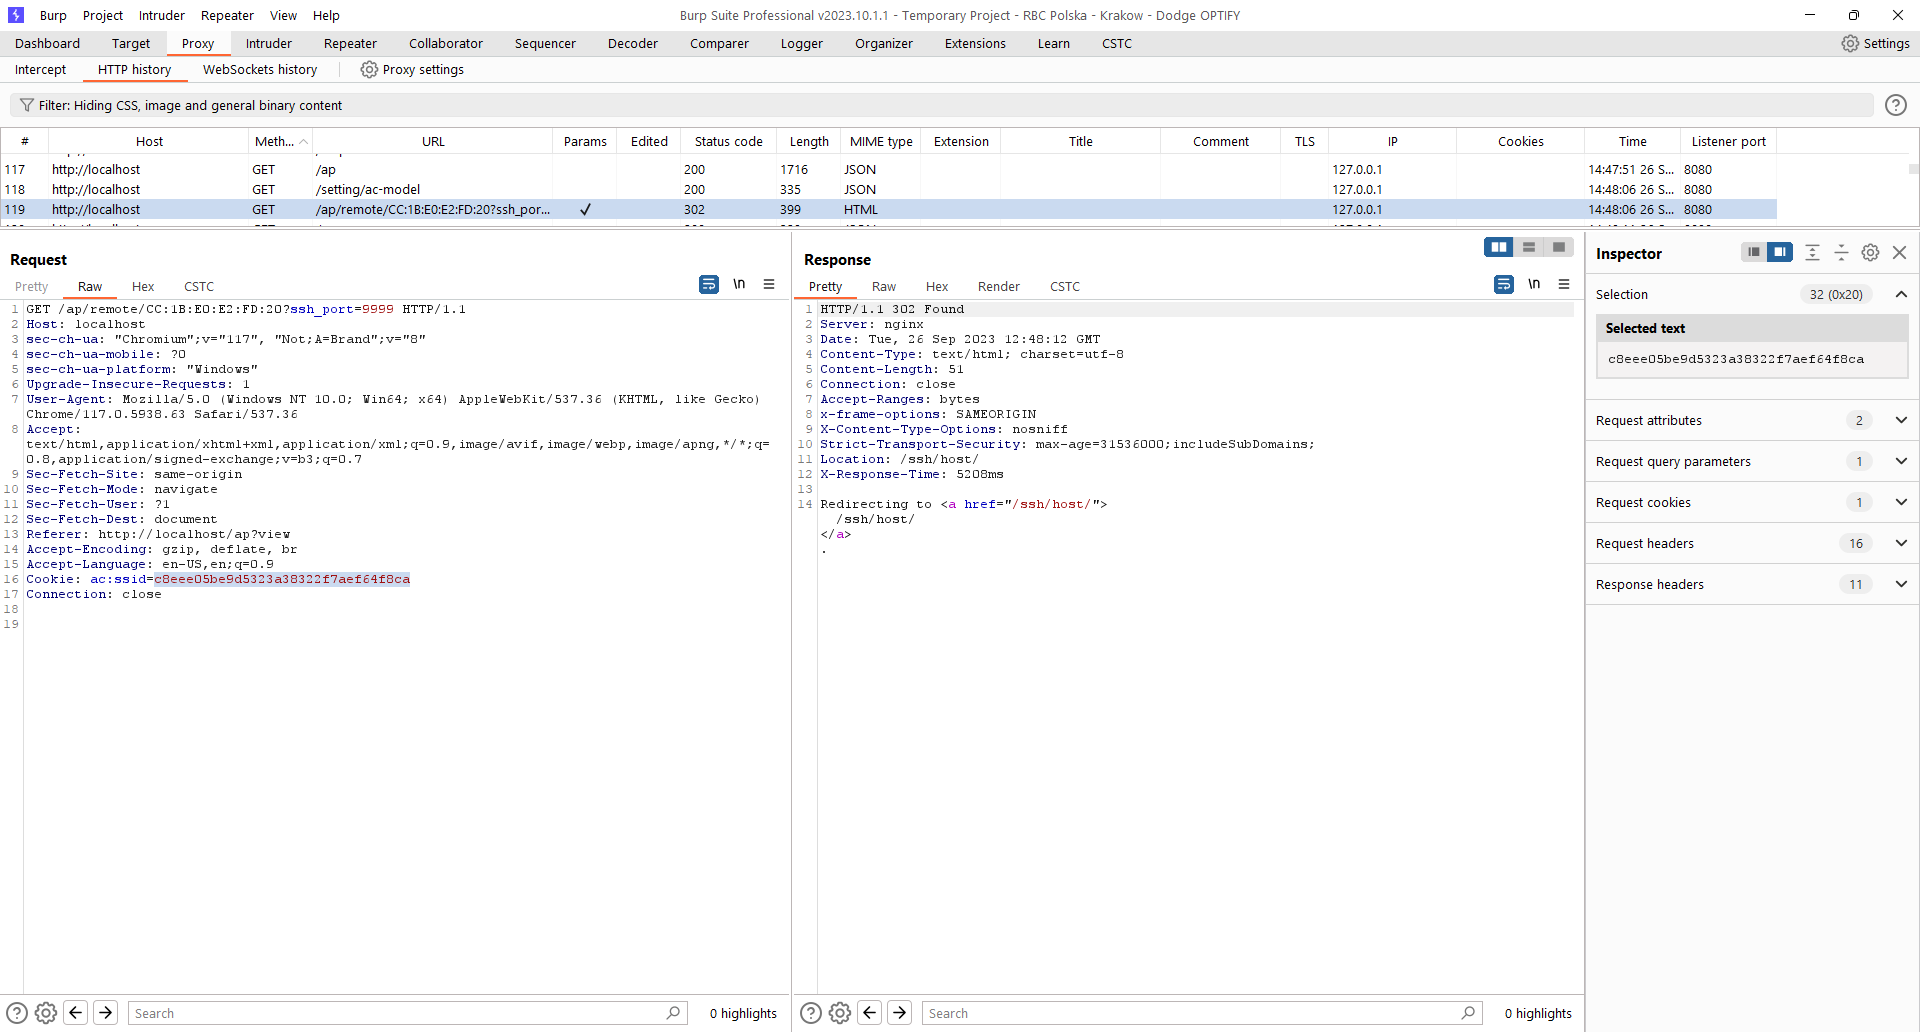
Un attaccante può ingannare l'utente inviandogli l'indirizzo del link. Ciò innescherà l'avvio di una sessione SSH da parte dell'utente (inoltre rivela che l'utente può essere solo in sola lettura).
L'attaccante può ingannare un utente già autenticato facendogli cliccare su un link fornito in una chat di Teams o in una email, il che si tradurrà nell'avvio di una connessione al dispositivo specificato.
Un utente amministratore sta svolgendo alcune attività sull'AC:
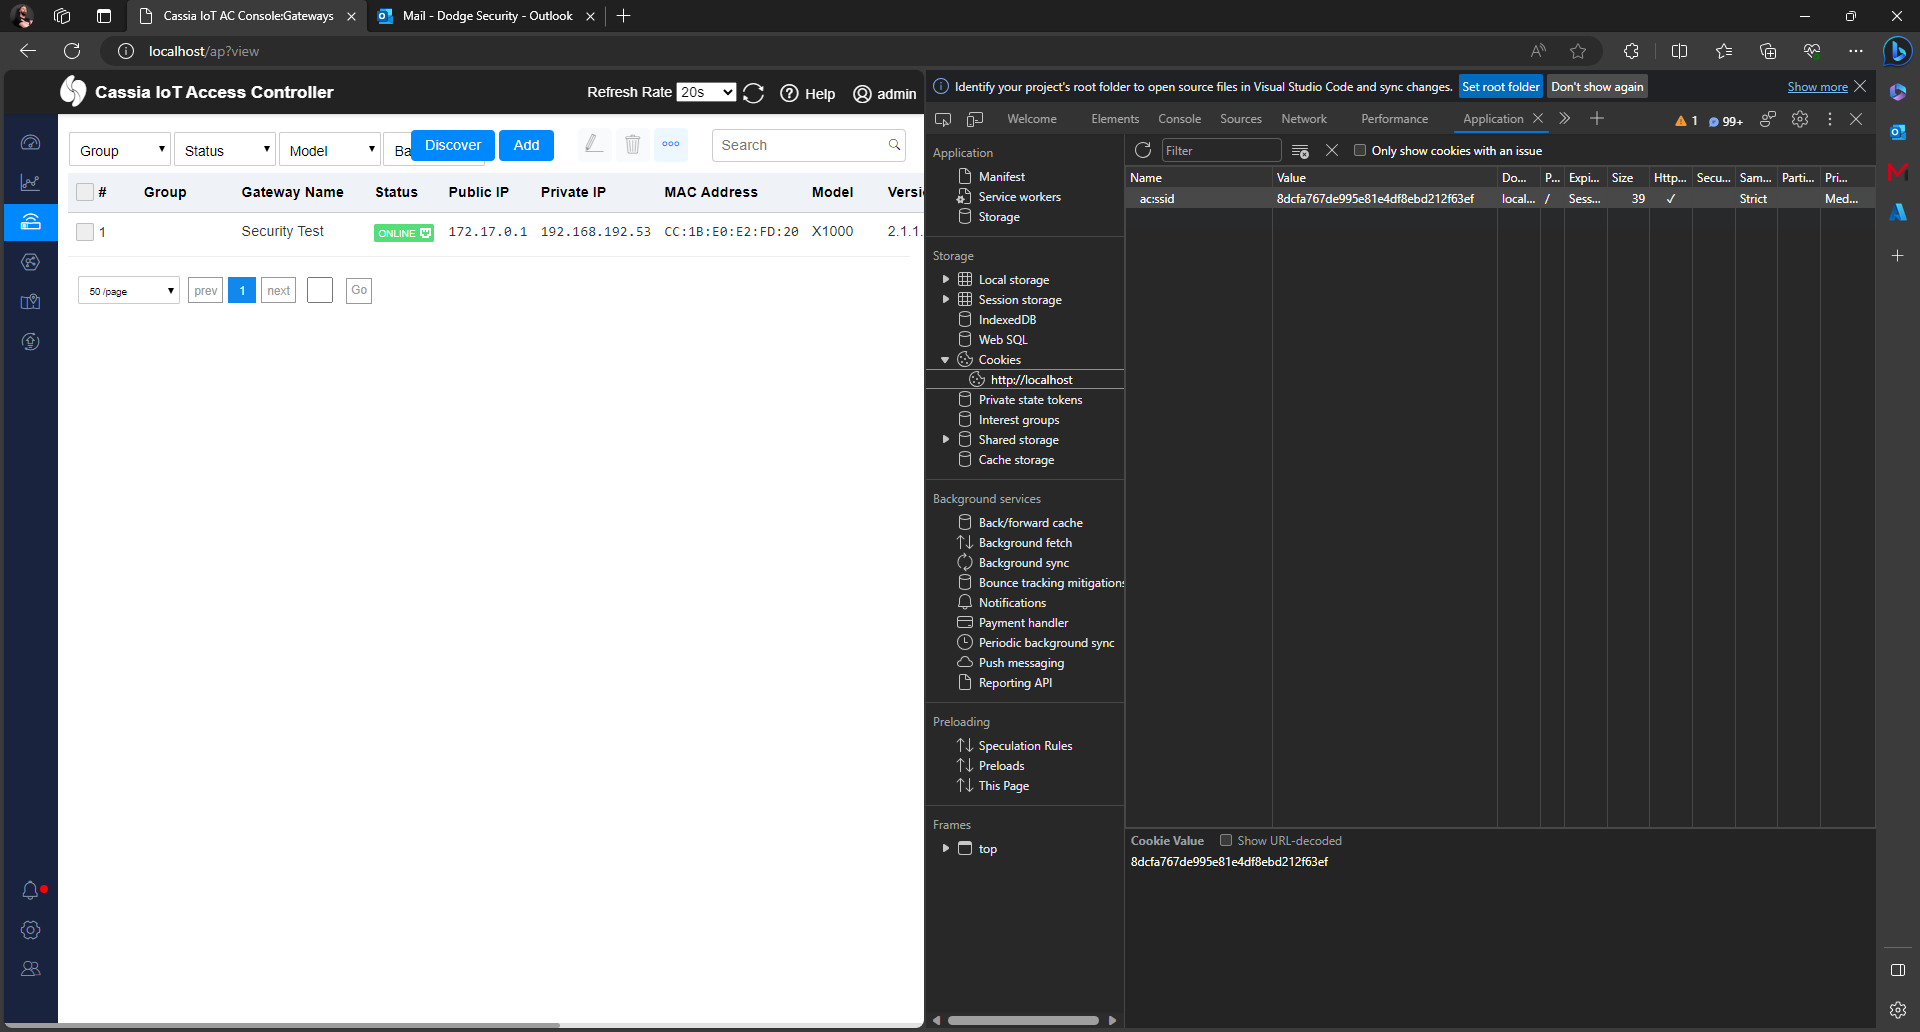
L'attaccante, conoscendo l'email dell'amministratore, invia un messaggio profilato di ingegneria sociale (o lo pubblica su un ticket ITSM) incorporando un URL. L'amministratore potrebbe quindi cliccare sul link mentre il suo browser avvierà la sessione (nota: la sessione è persistente - anche se l'utente chiude il browser, la sessione rimarrà attiva):
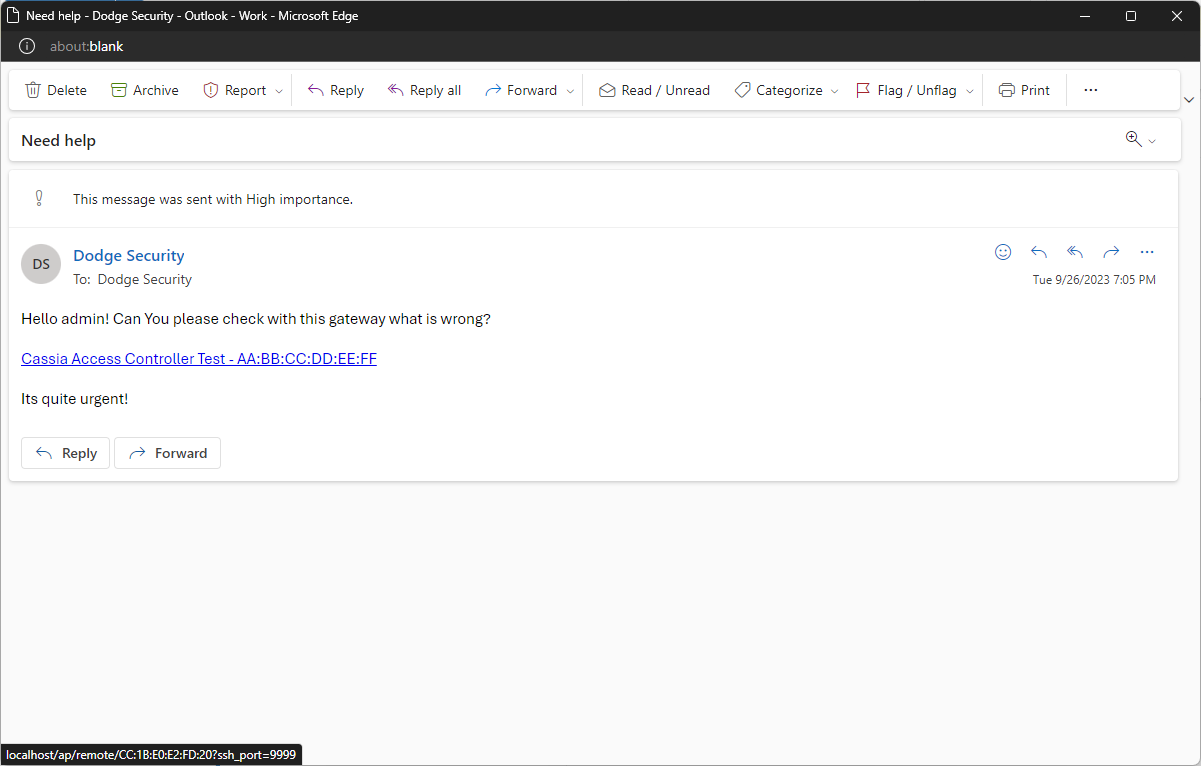
La sessione si avvia poiché non viene utilizzato alcun token CSRF né altre protezioni!
_L'AC invia una richiesta al Gateway con l'indirizzo MAC fornito per stabilire una reverse SSH verso l'AC - l'attaccante può utilizzare il port forwarding locale (usato nella soluzione) per forzare l'accesso SSH in remoto (può essere semplice se vengono utilizzate password predefinite)