
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-45416 — Proof-of-concept che dimostra una XSS persistente in RosarioSIS 8.2.1 con configurazione Docker ed esecuzione passo-passo del payload per test di sicurezza. | Kitploit
Strumenti/GitHubGitHub/dnr6419/cve-2021-45416
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubdnr6419/cve-2021-45416

CVE-2021-45416

Proof-of-concept che dimostra una XSS persistente in RosarioSIS 8.2.1 con configurazione Docker ed esecuzione passo-passo del payload per test di sicurezza.

Vedi Repository
14 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Docker RosarioSIS

Installazione

Requisiti minimi: Docker e Git funzionanti.

Puoi scaricare l'immagine da DockerHub oppure:

  1. docker on
root@kitploit:~
$ git clone https://github.com/dnr6419/CVE-2021-45416.git
$ cd CVE-2021-45416
$ docker-compose up -d
  1. Visita l'URL e installa il database
root@kitploit:~
http://YOURIP:80/InstallDatabase.php
  1. Poi, vai su [http://YOURIP:80/InstallDatabase.php]

  2. L'admin/password predefiniti sono "admin/admin"

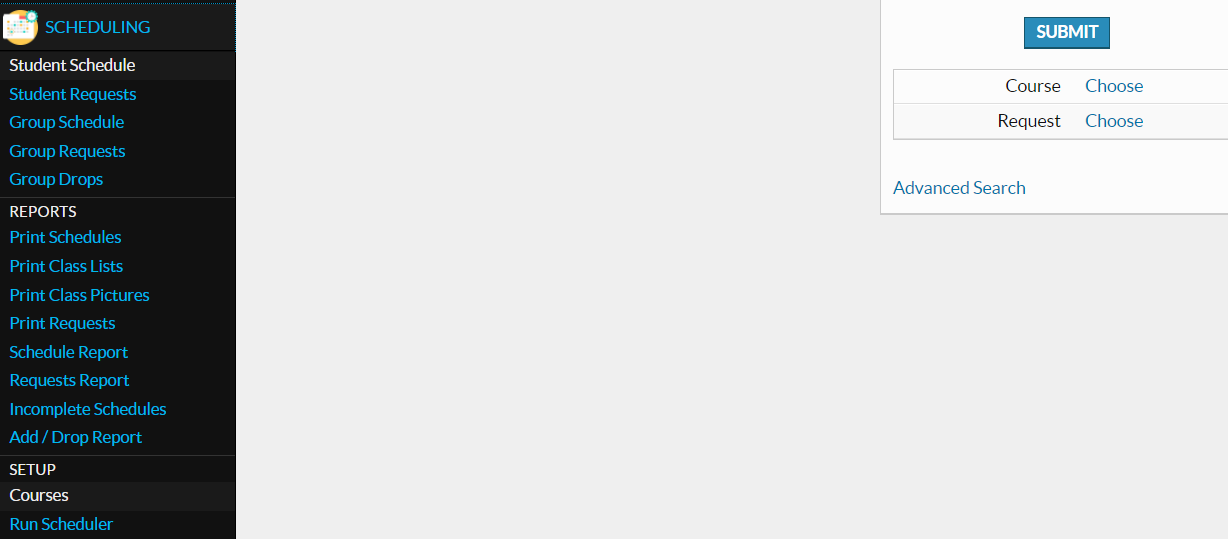
  3. Vai su Scheduling -> Student Schedule

  4. Scegli il corso e clicca su cerca

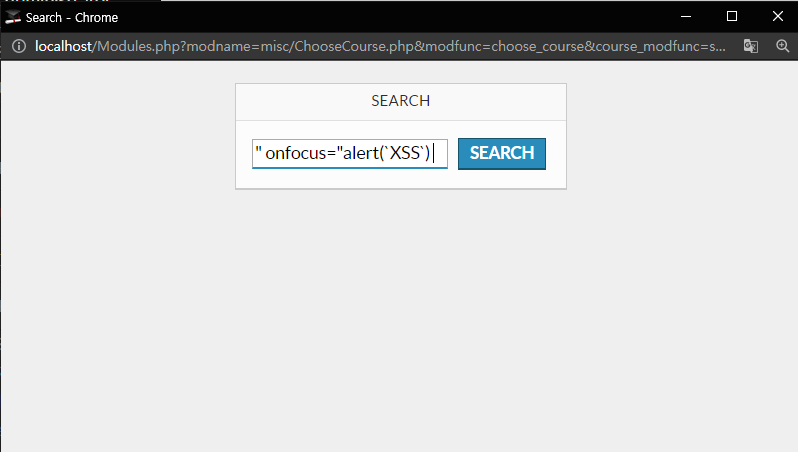
  5. Inserisci il payload XSS

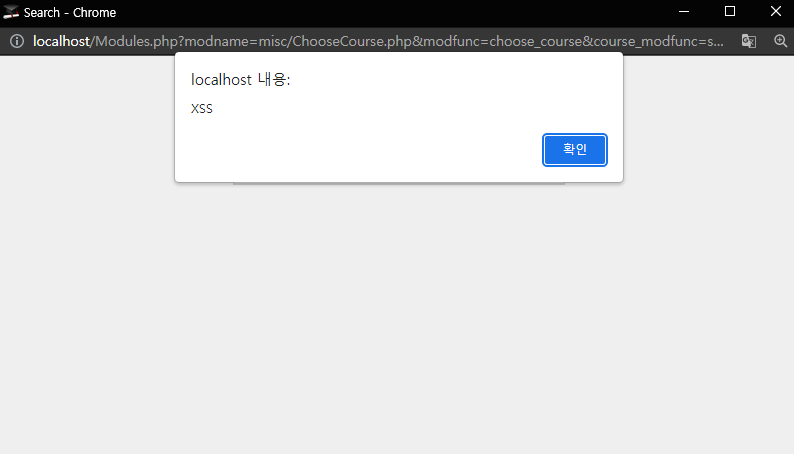
  • Puoi vedere l'alert

  • riferimento

    https://github.com/86x/CVE-2021-45416
    https://github.com/francoisjacquet/docker-rosariosis

    Scarica lo strumento