Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
TokenUniverse — Uno strumento avanzato per lavorare con token di accesso e criteri di sicurezza di Windows. | Kitploit
Strumenti/GitHubGitHub/diversenok/tokenuniverse
Escalation di PrivilegiPenetration Testing
GitHubdiversenok/tokenuniverse

TokenUniverse

Uno strumento avanzato per lavorare con token di accesso e criteri di sicurezza di Windows.

Vedi Repository
66469151 giorno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Token Universe

Token Universe è uno strumento avanzato per sperimentare e ricercare i meccanismi di sicurezza di Windows. Espone un'interfaccia utente per creare, visualizzare, impersonare e modificare token di accesso, generare processi, gestire l'Autorità di Sicurezza Locale, controllare l'accesso disponibile e modificare la sicurezza di molti tipi di oggetti e molto altro. Il programma può operare e (almeno parzialmente) fornire funzionalità preziose sotto un'ampia gamma di privilegi, dalla sandbox LPAC AppContainer a SYSTEM con SeTcbPrivilege e SeCreateTokenPrivilege.

Download

Lo strumento supporta Windows 7 e versioni successive. Consulta la pagina releases per i binari precompilati.

Se incontri bug e sai come riprodurli, non esitare ad aprire issue. Inoltre, puoi scaricare i simboli di debug (TokenUniverse.dbg) dalla pagina delle release e collocarli nella stessa cartella di TokenUniverse.exe, permettendo al programma di mostrare stack trace su eccezioni non gestite.

Per istruzioni su come compilare il progetto, vedi una sezione più sotto.

ChiaveValore
Autorediversenok
Versione0.5
Data7 agosto 2023
Compilato conEmbarcadero Delphi 10.4

Funzionalità

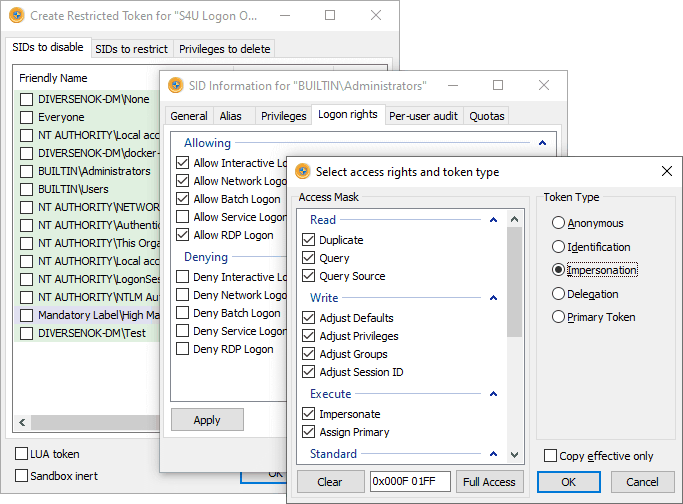
Visualizzazione e Regolazione dei Token

Finestra Informazioni

Apertura e Creazione dei Token

Finestra Principale

Esempio: Accesso

Finestra di Accesso

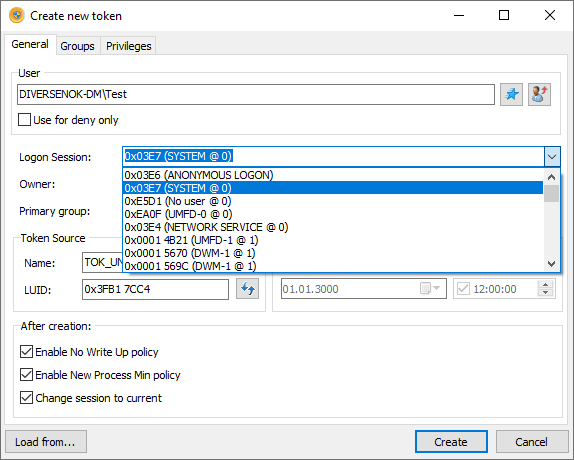
Esempio: Creazione

Finestra di Creazione

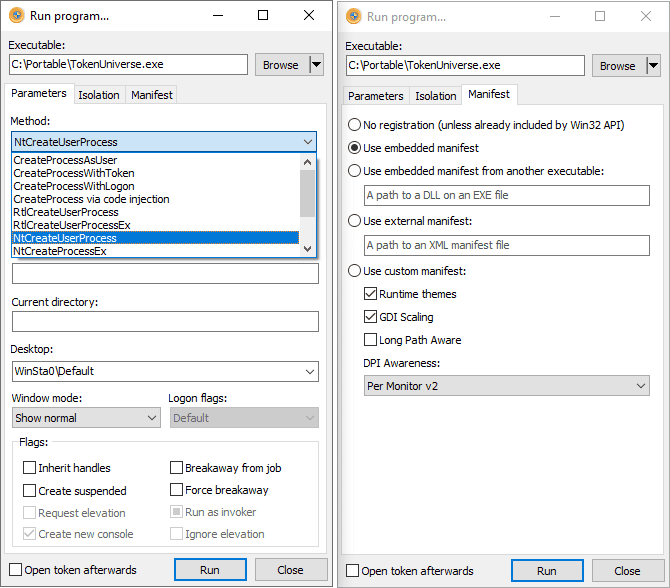
Generazione di Processi

Finestra di Esecuzione

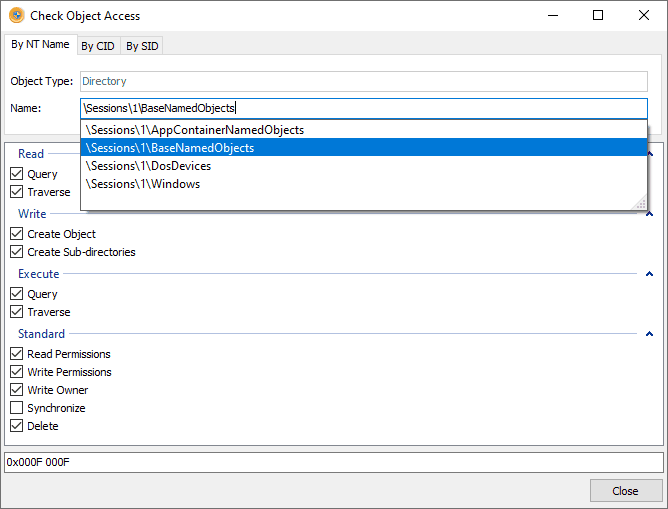
Controllo dell'Accesso

Finestra Controllo Accesso

Modifica della Sicurezza

Editor di Sicurezza

Altro

Altro

Elenco delle Funzionalità

Ci sono molte funzionalità già implementate, ma ce ne sono anche molte ancora da aggiungere. Ecco una panoramica di entrambe:

Funzionalità relative ai Token

Ottenere token

  • Apertura dei token di processo/thread
  • Apertura di tutti i token di processo/thread accessibili
  • Apertura dei token tramite impersonificazione diretta
  • Interrogazione del token della sessione terminale
  • Accesso degli utenti con credenziali
  • Accesso degli utenti senza credenziali (logon S4U)
  • Accesso agli account virtuali
  • Aggiunta di appartenenza a gruppi arbitrari durante l'accesso degli utenti
  • Duplicazione dei token
  • Duplicazione degli handle
  • Ricerca di handle aperti
  • Apertura dei token collegati
  • Creazione di token ristretti
  • Creazione di token ristretti tramite Safer API
  • Creazione di token LowBox (AppContainer)
  • Creazione di token tramite NtCreareToken
  • Creazione di token anonimi
  • Creazione di token anonimi con appartenenza Everyone
  • Impersonificazione del token della sessione di accesso tramite pipe
  • Apertura del token degli appunti
  • Impersonificazione di BITS

Visualizzazione e modifica

  • Gruppi (abilita/disabilita)
  • Privilegi (abilita/disabilita/rimuovi)
  • ID sessione
  • Livello di integrità (abbassa/alza)
  • UIAccess, politica obbligatoria
  • Virtualizzazione (abilita/disabilita e consenti/non consentire)
  • Proprietario e gruppo primario
  • Sessione di accesso originale
  • DACL predefinito
  • Descrittore di sicurezza
  • Attributi di sicurezza
  • Sovrascritture di audit
  • Flag degli handle (eredita, proteggi)
  • Informazioni SID
  • Informazioni sui privilegi

Solo visualizzazione

  • Utente, SID restrittivi
  • Statistiche, origine, flag
  • Flag estesi (TOKEN_*)
  • SID AppContainer
  • Informazioni dettagliate sulla sessione terminale
  • Tipo di elevazione
  • Informazioni sulla sessione di accesso
  • Informazioni sull'identità del pacchetto
  • Livello di fiducia
  • Capacità
  • Claims
  • Politica AppModel
  • Informazioni sull'oggetto e sull'handle (accesso, attributi, riferimenti)
  • Creatore dell'oggetto (PID)
  • Elenco dei processi che hanno handle a questo token
  • Tempi di creazione e ultima modifica

Operazioni

  • Impersonificazione
  • Impersonificazione sicura
  • Impersonificazione diretta
  • Assegnazione di token primari
  • Invio di handle a un altro processo
  • Generazione di processi con token
  • Condivisione con un'altra istanza di TokenUniverse
  • Confronto dei token
  • Collegamento di sessioni di accesso per creare token compatibili con UAC

AppContainer e Pacchetti

  • Visualizzazione delle informazioni AppContainer
  • Elencare i profili AppContainer per utente
  • Elencare gli AppContainer figli
  • Creare/eliminare AppContainer
  • Visualizzazione delle informazioni del pacchetto
  • Elencare i pacchetti

Autorità di Sicurezza Locale

  • Impostazioni di audit globali
  • Impostazioni di audit per utente
  • Assegnazione dei privilegi
  • Assegnazione dei diritti di accesso
  • Creazione di account virtuali
  • Albero SID
  • Visualizzazione/modifica della sicurezza
  • Enumerazione degli account con diritto/privilegio
  • Origine dei diritti nel token
  • Quote

Gestore Account di Sicurezza

  • Informazioni sul dominio
  • Informazioni sul gruppo
  • Informazioni sugli alias
  • Informazioni sull'utente
  • Enumerare gruppi/alias/utenti del dominio
  • Enumerare i membri del gruppo
  • Enumerare i membri dell'alias
  • Gestire i membri del gruppo
  • Gestire i membri dell'alias
  • Creare gruppi
  • Creare alias
  • Creare utenti
  • Albero degli oggetti Sam
  • Visualizzazione/modifica della sicurezza

Creazione di processi

Metodi

  • CreateProcessAsUser (nessun token)
  • CreateProcessWithToken
  • CreateProcessWithLogon (credenziali)
  • CreateProcess tramite code injection (nessun token)
  • RtlCreateUserProcess
  • RtlCreateUserProcessEx
  • NtCreateUserProcess
  • NtCreateProcessEx
  • ShellExecuteEx (nessun token)
  • ShellExecute tramite IShellDispatch2 (nessun token)
  • WdcRunTaskAsInteractiveUser (nessun token)
  • WMI
  • IDesktopAppXActivator (impacchettato)

Parametri

  • Directory corrente
  • Desktop
  • Modalità di visualizzazione della finestra
  • Flags (eredita handle, crea sospeso, separazione dal job, ...)
  • Forza la separazione dal job
  • Variabili d'ambiente
  • Sovrascrittura del processo padre
  • Politiche di mitigazione
  • Politica del processo figlio
  • Protezione del processo (PPL/Full/ecc.)
  • Registrazione SxS personalizzata
  • Assegnazione del job
  • Esegui come chiamante/ignora elevazione
  • SID AppContainer
  • Capacità
  • Descrittore di sicurezza
  • Verifica l'accesso alla workstation desktop/finestra
Scarica lo strumento