
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubconjojo/microsoft_exchange_server_ssrf_cve-2021-26855

Microsoft_Exchange_Server_SSRF_CVE-2021-26855

Script di exploit in Python per CVE-2021-26855 (SSRF di Microsoft Exchange Server) con dork ZoomEye integrato per scansione di massa e rilevamento di server vulnerabili.

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi Repository
35855 anni faRevisionato da Kitploit
Condividi

Microsoft_Exchange_Server_SSRF_CVE-2021-26855

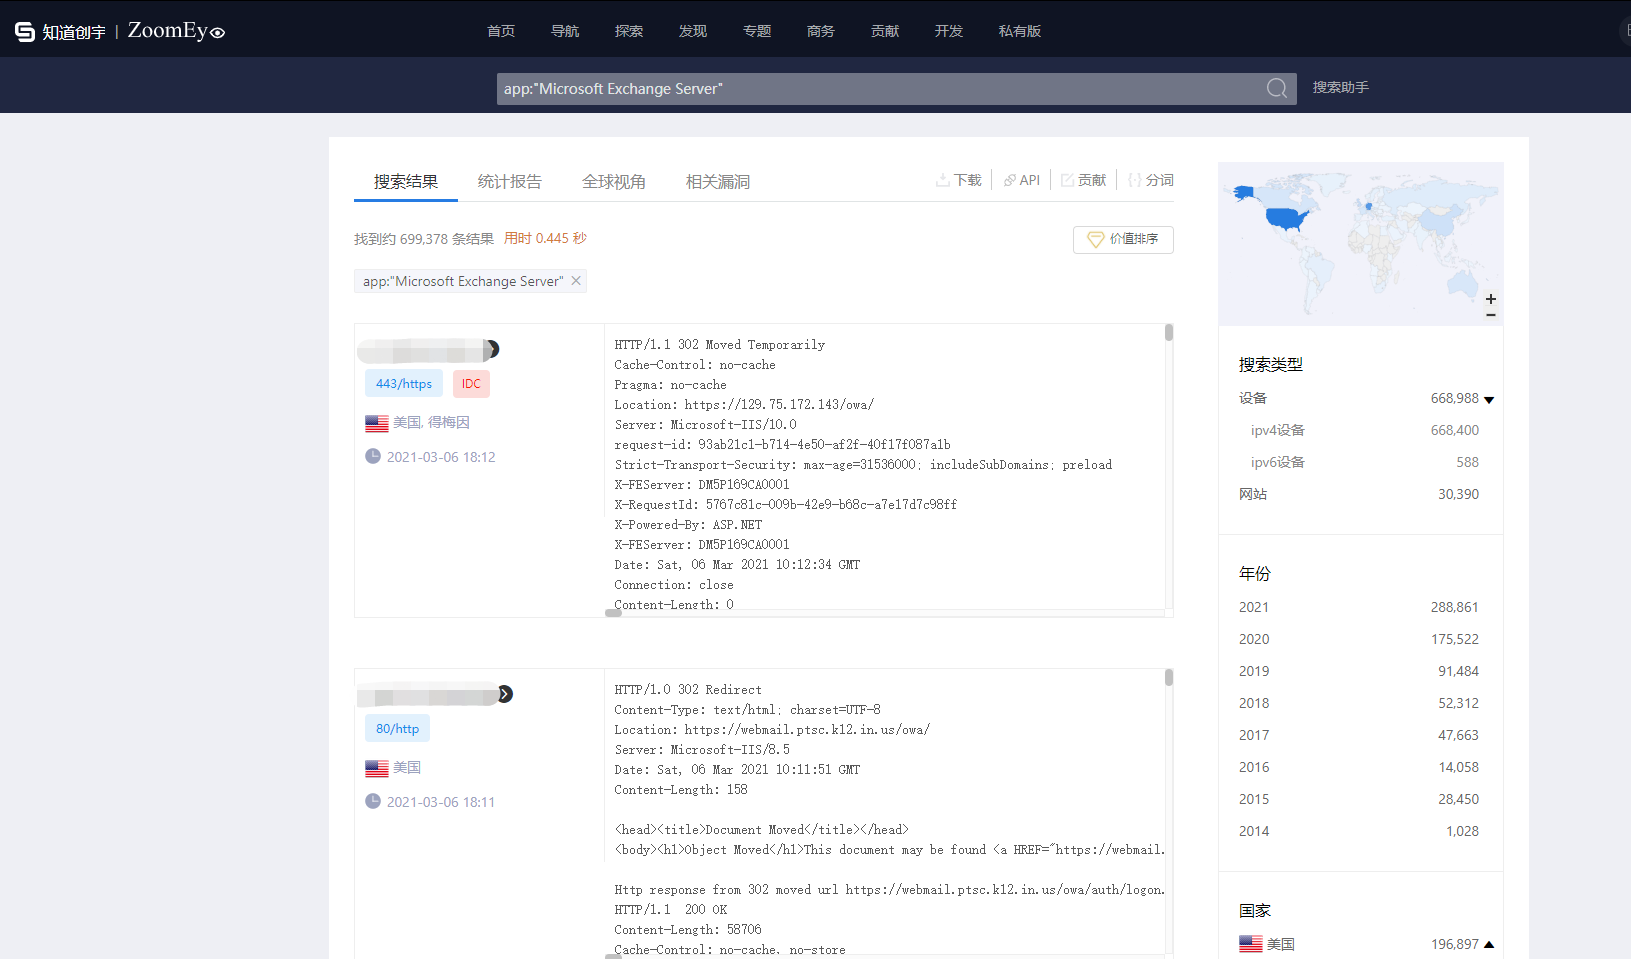
zoomeye dork: app:"Microsoft Exchange Server"
Usando il toolkit Seebug e lo script scritto con pocsuite3 Microsoft_Exchange_Server_SSRF_CVE-2021-26855.py, per eseguire scansioni sui dati dell'ultimo anno:
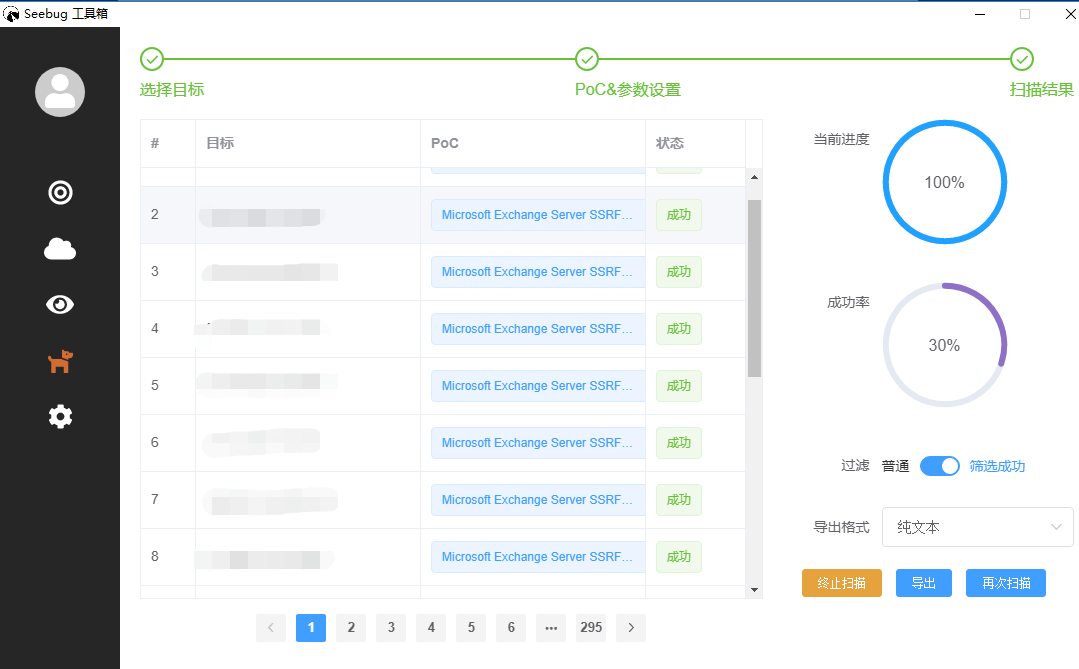
Il tasso di successo è circa: 1500 / 5000 = 30%

Scarica lo strumento