Verificatore offline di evidenze simple-git per CVE-2026-102826. Evidenze di configurazione Git e dei pacchetti. Python standalone; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline di evidenze per CVE-2026-102826 — command injection tramite include di configurazione in simple-git.
Confronta le evidenze sulla versione di simple-git fornite dall'utente (valori CLI, inventari JSON/CSV, lockfile npm, manifest installati) con le regole dell'advisory revisionato, e può elencare candidati per la revisione lessicale del codice sorgente. Non contatta mai siti web, non importa codice applicativo, non esegue Git o un package manager, né esegue payload di exploit.
potentially_affected non equivale a sfruttabilità confermata, e fixed_version_reported non attesta mai l'applicazione di una patch o la sicurezza. Ogni risultato mantiene exploitability: not_tested.unknown. unknown non è né un finding né un risultato pulito.Utilizzarlo solo su evidenze che si è autorizzati a gestire. I report contengono dati dell'operatore; tenere target reali, inventari e report fuori dai commit.
simplegit_rce_check.py può essere copiato ed eseguito da solo. Include al proprio interno gli helper limitati per input/reporting e il lexer del sorgente, e non richiede alcun repository di supporto a runtime.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv è un tuo file (vedi Inventari JSON e CSV); gli altri input sono forniti in examples/. Il formato di output predefinito è CSV su stdout. python -m unittest -v esegue i test sintetici solo locali.
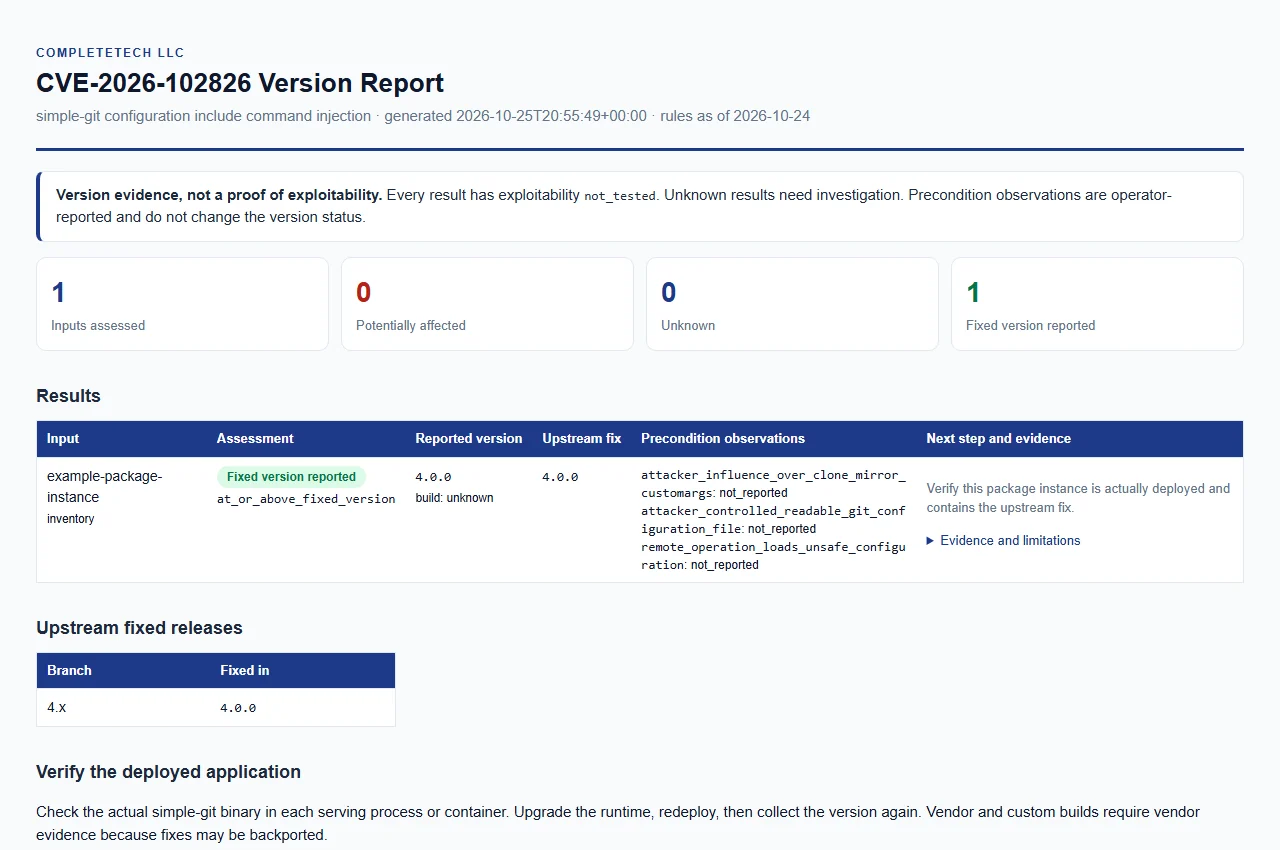
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione live.
L'advisory primario e il database revisionato sono stati recuperati il 2026-10-24 (rules_as_of in ogni report).
| Versione riportata di esempio | Risultato |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
Non inventare uno stato di affected per versioni ipotetiche comprese tra 3.36.0 e 4.0.0. Le varianti include.path e includeIf condividono questo advisory.
| Stato | Significato |
|---|---|
potentially_affected | La versione riportata rientra nell'intervallo affected documentato (fino a 3.36.0 incluso). Le precondizioni dell'applicazione e la sfruttabilità non sono state stabilite; non si tratta di sfruttabilità confermata. |
fixed_version_reported | La versione riportata è 4.0.0 o successiva all'interno della linea fixed 4.x revisionata. Questo descrive solo una dichiarazione di versione; non attesta mai una patch installata o la sicurezza. |
unknown | Qualsiasi altro caso: versioni al di fuori dell'intervallo affected e della linea fixed (non viene tratta alcuna conclusione sulla sicurezza o su altre vulnerabilità), linee future (non viene estrapolata alcuna dichiarazione di patch), e build mancanti, in conflitto, malformate, prerelease, qualificate o personalizzate/vendor. |
Ogni riga riporta anche un version_status più specifico, come in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version o vendor_build_unverified. Il valore build_source unknown (il predefinito), upstream o official viene confrontato come build upstream; qualsiasi altro valore, come un nome di vendor, mantiene il risultato unknown finché non esiste una prova indipendente di patch. I prefissi v iniziali sono accettati.
Tre osservazioni opzionali descrivono le precondizioni dell'advisory. Sono fornite dall'operatore, non verificate, e non modificano mai il risultato della versione del pacchetto.
| Osservazione | Significato |
|---|---|
attacker_influence_over_clone_mirror_customargs | influenza dell'attaccante sui customArgs di clone/mirror |
attacker_controlled_readable_git_configuration_file | file di configurazione Git leggibile controllato dall'attaccante |
remote_operation_loads_unsafe_configuration | l'operazione remota carica una configurazione non sicura |
Ogni osservazione è booleana o null (non riportata). Le osservazioni assenti non stabiliscono una mitigazione. L'ispezione lessicale opzionale delle sorgenti è separata da esse, e i risultati sui pattern di file mostrano obiettivi di revisione, non una contaminazione degli input dimostrata.








