 completetech-security/sharp-vectorfreed-check
Verificatore offline di evidenze per Sharp / librsvg per CVE-2026-96889. Evidenze di versione e build di Sharp e librsvg. Python autonomo; report JSON/CSV/HTML; nessun payload di exploit.




Un verificatore di evidenze offline per CVE-2026-96889 / GHSA-wq5f-xc86-pv6w, la vulnerabilità di memoria di librsvg utilizzata tramite Sharp. Classifica le versioni, la provenienza e la configurazione che segnali; non ispeziona un sistema in esecuzione.
Il verificatore mantiene separati la libreria nativa selezionata, la versione segnalata, la provenienza, la piattaforma, la libc, il percorso di input SVG e l'hardening. Non importa Sharp, non esegue applicazioni, non decodifica un'immagine, non invia una sonda, non verifica la raggiungibilità né rileva compromissioni. Ogni risultato mantiene exploitability: not_tested.
I risultati descrivono le evidenze fornite, non lo stato di runtime verificato. Utilizza il verificatore solo per asset che sei autorizzato a valutare e mantieni gli inventari e i report reali fuori dal controllo di versione.
python3 o un eseguibile con versione specifica dove appropriato; python --version deve riportare 3.10 o successivo.sharp_rsvg_rce_check.py. Non sono richiesti pacchetti, Node.js, file di accompagnamento o accesso alla rete.python sharp_rsvg_rce_check.py --sharp-version 0.35.4 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --sharp-version 0.35.5 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --library-source global --librsvg-version 2.63.2 --librsvg-build-source upstream
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format json
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format html --output report.html
I primi due comandi valutano un bundle Sharp ufficiale riportato di seguito e alla sua correzione dichiarata, il terzo un librsvg globale segnalato in modo indipendente, e gli ultimi due un inventario sintetico. examples/inventory.json è sintetico. Senza --output, il report viene stampato su stdout (JSON per impostazione predefinita).
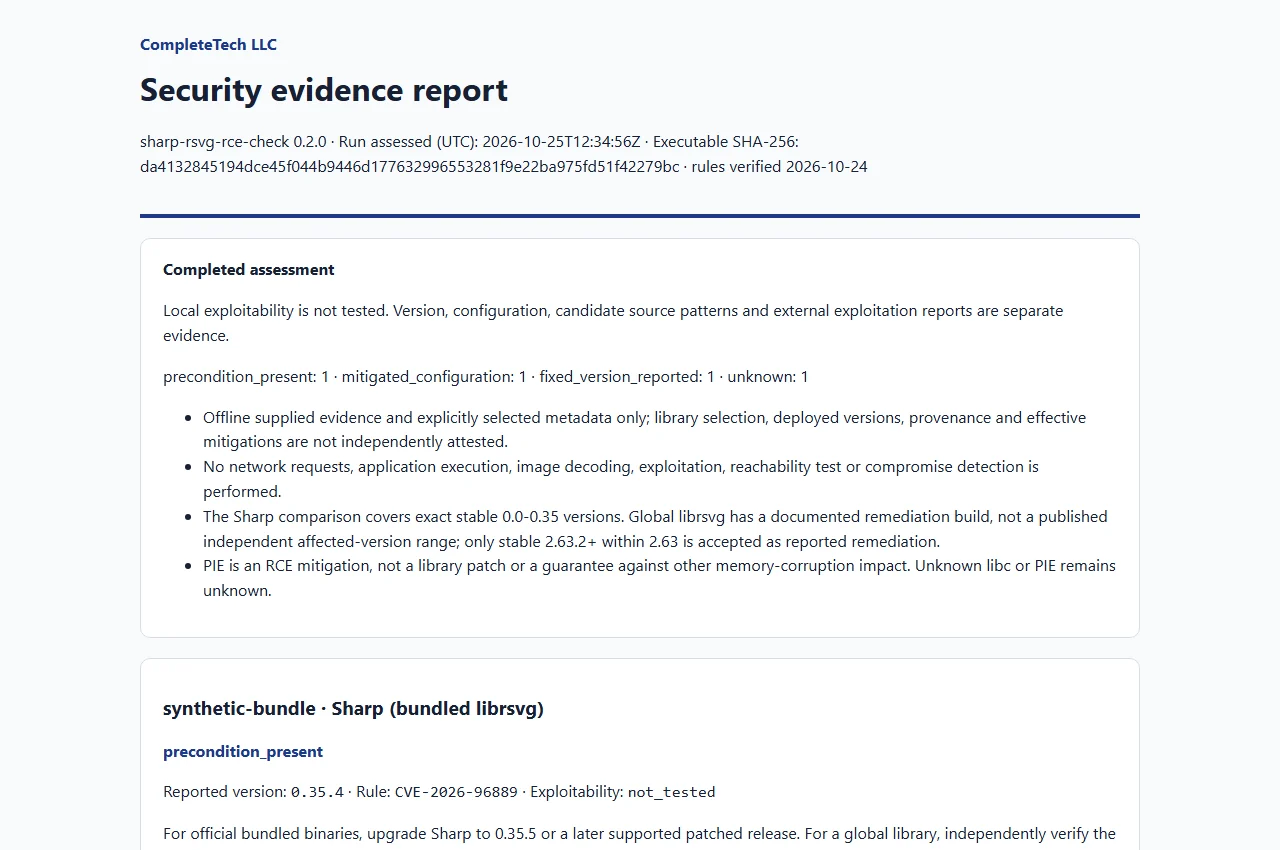
Apri il report di esempio sintetico. Solo dati di esempio; questa non è una valutazione reale. Le immagini di anteprima sono screenshot di quell'esempio, non output di un sistema reale.
Esegui python sharp_rsvg_rce_check.py --help per l'elenco completo delle opzioni. Fornisci un inventario, almeno una versione dichiarata o file adapter espliciti:
--inventory FILE, un inventario JSON schema-v1 con limiti. Non può essere combinato con le opzioni per singola risorsa.--sharp-version, --librsvg-version, --library-source, --platform, --libc, --node-pie, --svg-decoder e --untrusted-svg. --sharp-version e --librsvg-version sono ripetibili in modo che osservazioni contrastanti vengano preservate anziché unite.--evidence-root (vedi Metadati locali e adapter sorgente).Nessuna directory viene scansionata implicitamente. I valori dei campi, i limiti e il formato dell'inventario sono nella reference e nello schema dell'inventario.
--library-source bundled significa che il processo distribuito viene dichiarato utilizzare il bundle Sharp ufficiale.--sharp-build-source upstream è un'affermazione dell'operatore, non una provenienza verificata.--library-source global con evidenza indipendente della libreria nativa (--librsvg-version, --librsvg-build-source) per quel caso.| Stato | Significato |
|---|---|
unknown | La selezione, la versione esatta, la provenienza o la copertura delle regole supportate non consentono di stabilire lo stato di patch del componente selezionato. |
potentially_affected | Un bundle Sharp ufficiale dichiarato è al di sotto della sua correzione. Le condizioni di runtime restano separate; ciò non conferma la sfruttabilità. |
precondition_present | Quel bundle affetto e le condizioni dichiarate dall'operatore corrispondono alle condizioni documentate di possibile RCE. Non è stata eseguita alcuna verifica dal vivo. |
mitigated_configuration | Un bundle affetto rimane registrato mentre un operatore dichiara un blocco SVG efficace o Node PIE. Non è un risultato corretto o sicuro. |
fixed_version_reported | Il componente selezionato soddisfa la soglia di remediation revisionata. Ciò non attesta il binario distribuito né il set di patch. |
unknown | La selezione, la versione esatta, la provenienza o la copertura delle regole supportate non consentono di stabilire lo stato di patch del componente selezionato. |
La valutazione della versione del componente selezionato è separata dalle sue dimensioni di piattaforma, precondizione e mitigazione. fixed_version_reported è un risultato basato sulla versione dichiarata: non è né una patch distribuita verificata né una garanzia di sicurezza, e potentially_affected non è sfruttabilità confermata. Un risultato globale classifica la libreria nativa fornita in modo indipendente, non un pacchetto Sharp installato.
La libc o PIE mancante rimane unknown nelle dimensioni delle precondizioni. Una piattaforma non glibc o l'assenza dichiarata di un percorso di input non attendibile non elimina il bug di memoria sottostante. PIE affronta la condizione RCE documentata; altri impatti di corruzione della memoria possono permanere.
I fallimenti operativi (exit 2) sono distinti dai risultati della valutazione.

