 completetech-security/flowise-cve-2026-69254-check
Verificatore offline di evidenze Flowise per CVE-2026-69254. Evidenze sulla versione e sulla configurazione di Flowise. Python autonomo; report JSON/CSV/HTML; nessun payload di exploit.





Triage offline delle versioni per l'override della sandbox nodeVMOptions di Flowise
(CVE-2026-69254, GHSA-3769-jgqc-cxm7; pacchetti npm flowise e flowise-components).
flowise-cve-2026-69254-check è un checker Python 3.10+ a file singolo, basato sulla libreria standard, per CVE-2026-69254.
Confronta le versioni segnalate di flowise / flowise-components, le voci di package-lock.json, o un piccolo
inventario scritto dall'operatore con le versioni interessate e corrette dell'advisory, e scrive un report CSV, JSON o
HTML offline.
È solo offline. Legge JSON, non esegue mai npm, non importa né esegue Flowise o codice di alcun pacchetto,
non contatta mai un target e non invia mai codice di funzioni personalizzate da nessuna parte. L'advisory è basato sulle versioni, quindi non
esiste una modalità di rete.
[!IMPORTANT] Una corrispondenza di versione è un'evidenza, non una prova.
potentially_affectednon indica sfruttabilità confermata, efixed_version_reportednon è una garanzia che il processo in esecuzione sia stato corretto. Ogni risultato riportaexploitability: not_tested. Un lockfile descrive ciò che un'installazione risolve, non ciò che un processo distribuito carica.
npm o installazione di Flowise. Il checker è un singolo file.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Sui sistemi in cui Python è chiamato python3, sostituirlo. È richiesto almeno uno tra --version, --inventory o
--deployment-export. Per impostazione predefinita il report è in CSV su stdout; usare --format e --output per modificarlo.
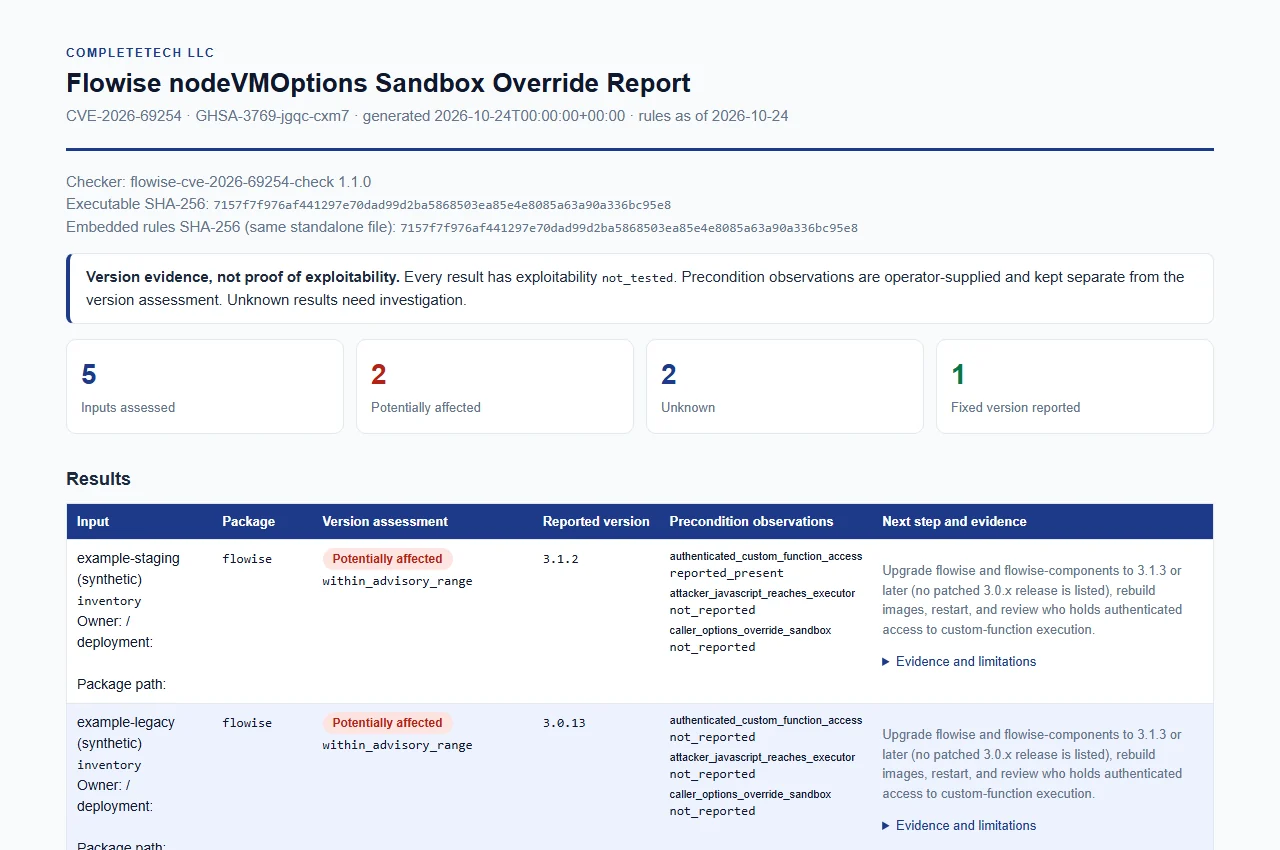
Esempio sintetico costruito da inventory.example.json con etichette inventate. Visualizza l'HTML.
Gli input vengono analizzati solo come JSON e non vengono mai eseguiti. Sono limitati (16 MiB per file, 10.000 risultati per esecuzione). Le regole a livello di campo, le versioni di lockfile accettate e le forme rifiutate sono in docs/REFERENCE.md.
--version VERSION (ripetibile) con --package e, facoltativamente, --build-source e --observe KEY=yes|no|unknown.--inventory FILE (ripetibile): un package-lock.json / npm-shrinkwrap.json npm (lockfile v1, v2, v3), un
package.json (solo dichiarazione, sempre unknown), oppure il piccolo inventario del checker in
inventory.example.json.--deployment-export FILE (ripetibile): un export amministratore sanitizzato di deployment, proprietari ed etichette
delle immagini; vedere la sezione successiva.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Questa modalità legge un export esplicito e inserito nella allowlist dell'amministratore, non l'output grezzo di Docker inspect o i manifest Kubernetes. Variabili d'ambiente, comandi, credenziali del registry e campi non correlati vengono rifiutati. Nessun container o applicazione viene eseguito o scaricato.
Formato. Il formato sintetico (examples/deployment.json) ha esattamente deployment_metadata_version: 1 e una lista deployments.
deployment_id limitato, univoco in ogni export fornito nella stessa esecuzione.owner (128 caratteri) e image_digest (sha256: più 64 cifre esadecimali minuscole) sono etichette opzionali fornite dall'operatore.packages contiene voci indipendenti con package, version e/o version_candidates, un install_path relativo opzionale e observations specifiche del pacchetto che utilizzano le chiavi documentate esistenti. Le osservazioni sulle precondizioni non vengono mai trasferite da un componente a un altro.unknown per ogni componente Flowise mancante.Come leggere i risultati.







