
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Fold8-Ultra-Root-F976N — Programma di installazione KernelSU con un solo tocco per Galaxy Z Fold 8 Ultra (SM-F976N / q8q) che utilizza l'exploit late-load CVE-2026-43499 tramite Shizuku. Supporta F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5 | Kitploit
Strumenti/GitHubGitHub/coey0814/fold8-ultra-root-f976n
Sicurezza AndroidEscalation di PrivilegiMeccanismi di PersistenzaExploitPentesting di App MobiliPost-ExploitSicurezza MobileSicurezza Hardware e IoTSviluppo Payload
GitHubcoey0814/fold8-ultra-root-f976n

Fold8-Ultra-Root-F976N

Programma di installazione KernelSU con un solo tocco per Galaxy Z Fold 8 Ultra (SM-F976N / q8q) che utilizza l'exploit late-load CVE-2026-43499 tramite Shizuku. Supporta F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5

Vedi Repository
16h 56m faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Fold8-Ultra-Root-F976N

한국어 · English

Fold8 Ultra Root icon

Strumento di installazione KernelSU con un clic per Samsung Galaxy Z Fold8 Ultra (SM-F976N, nome in codice q8q).
Esegue l'exploit late-load CVE-2026-43499 tramite Shizuku.

Scarica l'ultimo APK

⚠️ Avvertenza

I am not responsible for bricked phones. — Non mi assumo alcuna responsabilità per telefoni brickati.

  • Questo strumento utilizza un metodo di root temporaneo (late-load) che non esegue il flash delle partizioni, quindi non attiva il bit di garanzia KNOX.
  • Tuttavia, se il firmware non è compatibile o l'esecuzione non va a buon fine, il dispositivo potrebbe diventare non avviabile (brick). Eseguilo solo su dispositivi di tua proprietà e solo con i firmware supportati indicati di seguito.
  • Mentre il root è attivo, alcune app (bancarie, governative, DRM, ecc.) potrebbero rilevare il root e rifiutarsi di avviarsi (si risolve al riavvio).
  • Nessuna garanzia. Ogni responsabilità derivante dall'uso ricade sull'utente.
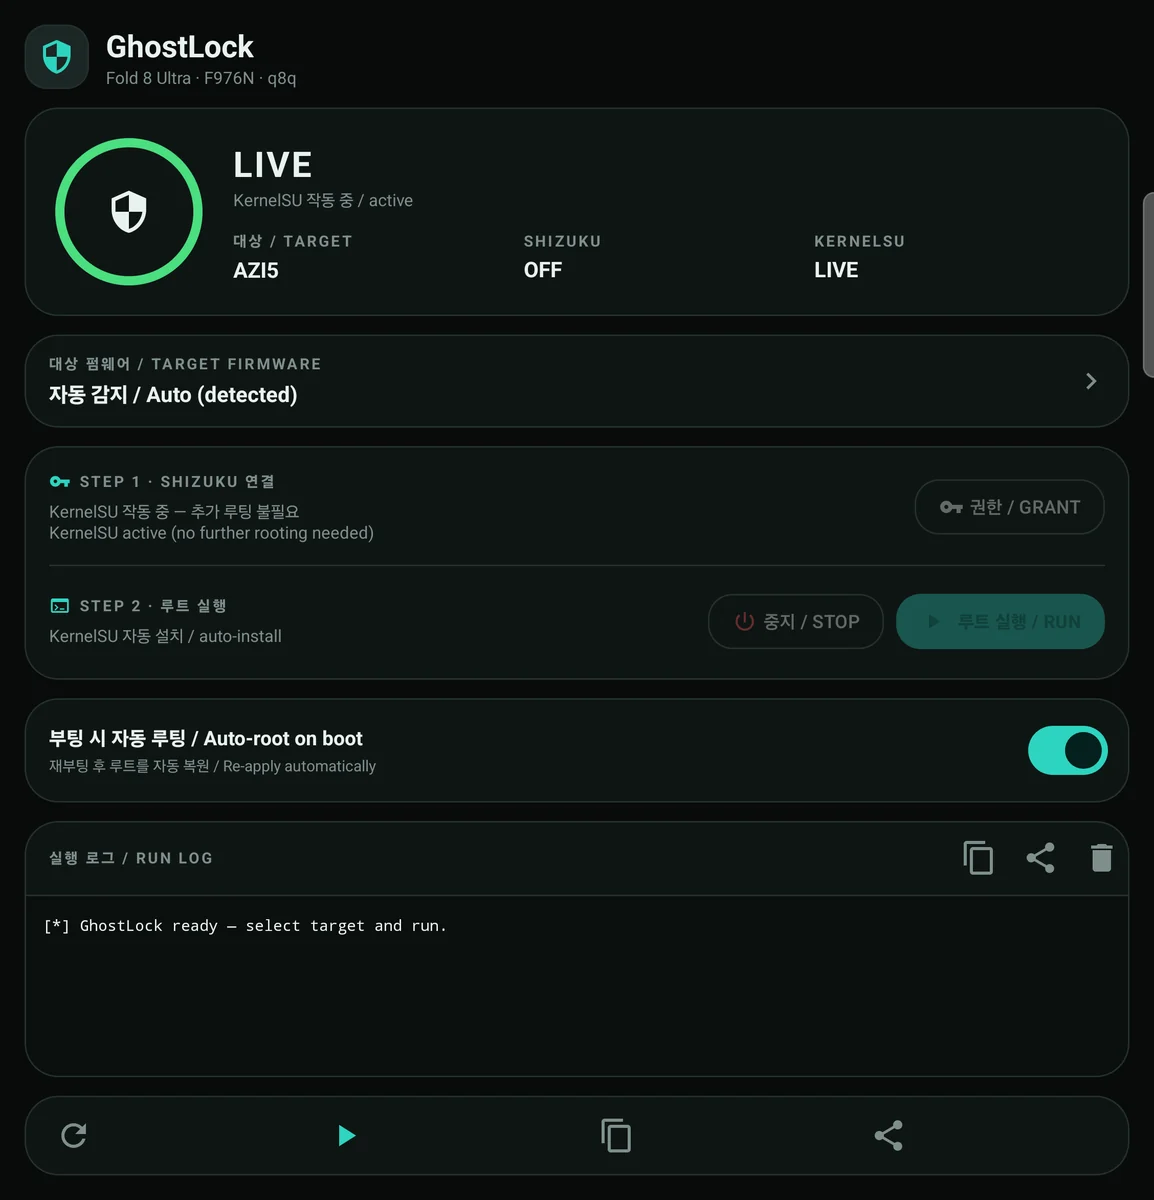
Screenshot

Screenshot dell'applicazione


Firmware supportati

RevisionePDAPayload exploitksud
rev1F976NKSU1AZGIpreload.soksud
rev2F976NKSS2AZH7preload-azh7.soksud-azh7
rev3F976NKSU3AZI5preload-azi5.soksud-azi5

L'app rileva automaticamente il firmware in esecuzione tramite Build.FINGERPRINT / Build.DISPLAY / Build.ID e seleziona il payload appropriato. È anche possibile selezionarlo manualmente dalla scheda TARGET FIRMWARE.

Requisiti

  • Galaxy Z Fold8 Ultra SM-F976N (q8q) con firmware supportato installato
  • Shizuku installato e in esecuzione (è sufficiente il debug wireless / modalità adb)
  • App KernelSU Manager — non è inclusa in questa app, quindi deve essere installata separatamente (ambiente di test: v3.3.0). Necessaria per utilizzare il root dopo il caricamento dei moduli.
  • Questa app carica il modulo KernelSU a runtime senza eseguire il flash/modifica delle partizioni. Pertanto è necessario riapplicare il root dopo ogni riavvio (automatico se si attiva l'auto-root).

Utilizzo

  1. Installa prima l'app KernelSU Manager (non è inclusa in questa app).
  2. Installa l'APK di questa app da Releases
  3. Avvia Shizuku (pairing del debug wireless) e poi apri questa app
  4. Scheda GRANT PERMISSION → concedi il permesso a Shizuku. L'anello diventa READY.
  5. Scheda RUN EXPLOIT. Viene mostrato il log e, in caso di successo, l'anello diventa LIVE (KernelSU attivo).
  6. Apri KernelSU Manager e concedi il root alle app.

Auto-root all'avvio

Attivando Auto-root on boot, dopo il riavvio un servizio in foreground attende Shizuku fino a 5 minuti e riapplica il root una volta per avvio. Se KernelSU è già caricato, non viene rieseguito ma saltato.

Note e limitazioni

  • Massimo 3 tentativi per esecuzione (intervallo di 60 secondi), monitoraggio logcat di 60 secondi per tentativo, interruzione al rilevamento di un riavvio.
  • Su questa ROM le app senza privilegi non possono leggere /proc/modules, quindi il rilevamento di KernelSU avviene tramite Shizuku (oppure su se il root è stato concesso a questa app da KernelSU). Senza Shizuku non è possibile determinare lo stato LIVE.
  • Esegui una sola istanza alla volta (lock di esecuzione globale).

Ulteriori informazioni

  • Stabilità: il tasso di successo è generalmente più alto rispetto al root temporaneo della serie S25. Di solito riesce entro 1-3 tentativi. A volte il dispositivo si riavvia qualche minuto dopo il root; in tal caso è sufficiente rieseguire.
  • Se usi LSPosed: si consiglia la seguente combinazione.
    • NeoZygisk-PostBoot 2.3+
    • LSPosed 2.2.0
  • Nascondere il root alle app bancarie/di trading: si consiglia HMA-OSS.

Build

Requisiti: JDK 17, Android SDK 34 (NDK non necessario — i payload sono asset precompilati).

root@kitploit:~
JAVA_HOME=/path/to/jdk-17 ./gradlew :app:assembleRelease
# output: app/build/outputs/apk/release/app-release.apk

local.properties e le chiavi di firma non vengono intenzionalmente committati. Per eseguire una build di release, specifica sdk.dir con il tuo SDK e crea la tua chiave oppure usa la firma debug. Gli APK distribuiti sono firmati con la testkey AOSP (alias testkey, password android), quindi si installano sovrascrivendo direttamente le build esistenti firmate con la testkey.

Integrità degli asset inclusi (SHA-256)

AssetSHA-256 (prefisso)
preload.so947099db3862efcc…
preload-azh7.so0408d45a1ba33701…
preload-azi5.sodb1b56b942ff03e6…
ksudc4830698accaa951…
ksud-azh7b140d354cffed359…
ksud-azi5784e4ea7ddee2f8c…

Crediti

Questo progetto non potrebbe esistere senza i seguenti progetti open source.

  • YuKongA/ghostlock-app — app GhostLock (base di UI/logica, Apache-2.0)
  • diabl0w/ghostlock-q8q — payload exploit q8q
  • NebuSec/CyberMeowfia · polygraphene/CyberMeowfia — ricerca originale su CVE-2026-43499
  • tiann/KernelSU — KernelSU (GPL-3.0)
  • RikkaApps/Shizuku — Shizuku (Apache-2.0)
  • BuSung-dev/Root-My-Galaxy — riferimento per struttura del progetto/release
  • kuuky29/UniRoot — riferimento per la funzionalità di auto-root all'avvio (auto-root on boot)

Per maggiori dettagli consulta NOTICE.

Licenza

Distribuito con Apache License 2.0. Consulta LICENSE.

Il binario ksud incluso e il modulo kernel di KernelSU sono soggetti a GPL-3.0 (consulta NOTICE).

Scarica lo strumento