 coey0814/dirtyfrag-galaxy
Root KernelSU temporaneo con un clic (late-load) per Samsung Galaxy tramite DirtyFrag (CVE-2026-43284). Nessun Shizuku/PC/ADB.

한국어 · English
Strumento che applica root temporaneo con un clic (KernelSU late-load) sui dispositivi Samsung Galaxy
tramite l'exploit DirtyFrag (CVE-2026-43284).
Esegue direttamente dall'app l'exploit e il KernelSU late-load, senza Shizuku, PC o ADB.
⚠️ Avvertenza
I am not responsible for bricked phones. — Non mi assumo alcuna responsabilità per telefoni brickati.
- Questo strumento utilizza un metodo di root temporaneo (late-load) che non esegue il flash delle partizioni, quindi non attiva il bit di garanzia KNOX.
- Funziona su kernel vulnerabili a DirtyFrag. Su kernel non vulnerabili o incompatibili si interrompe nella fase di verifica patch/primitive e non procede alla fase di acquisizione del root.
- Eseguilo esclusivamente su dispositivi di tua proprietà.
- Mentre il root è attivo, alcune app (bancarie, governative, DRM, ecc.) potrebbero rilevare il root e rifiutarsi di avviarsi.
- Nessuna garanzia. Ogni responsabilità derivante dall'uso ricade sull'utente.
Questa app seleziona automaticamente il modulo kernel (KO) in base alla famiglia Android KMI (androidNN) + major.minor del kernel mostrati da uname.
androidNNpotrebbe non coincidere necessariamente con il numero di versione Android visualizzato dall'utente; indica la famiglia Android kernel/KMI mostrata dauname -r.
Di seguito sono riportati i risultati misurati finora.
| Dispositivo | Modello | Kernel | Risultato |
|---|---|---|---|
| Galaxy Z Fold8 Ultra | SM-F976N (q8q) | 6.12.58-android16 | ✅ Successo (riferimento) |
| Galaxy S25 | SM-S931N (pa1q) | 6.6.98-android15 | ✅ Successo |
| Galaxy S24+ | SM-S926N (e2s) | 6.1.157-android14 | ❌ CBC primitive NO-OP |
6.6.98-android15 e 6.12.58-android16, mentre su 6.1.157-android14 la primitive CBC è risultata NO-OP e non ha funzionato.6.1 = patchato, 6.6 = vulnerabile.android12-5.10
android13-5.10
android13-5.15
android14-5.15
android14-6.1
android15-6.6
android16-6.12
android17-6.18
I KO corrispondenti ai KMI sopra elencati sono integrati nell'app, ma non ne è garantito il funzionamento su tutti i dispositivi/firmware target.
I moduli possono essere installati solo dopo aver ottenuto il root. Segui l'ordine indicato di seguito.
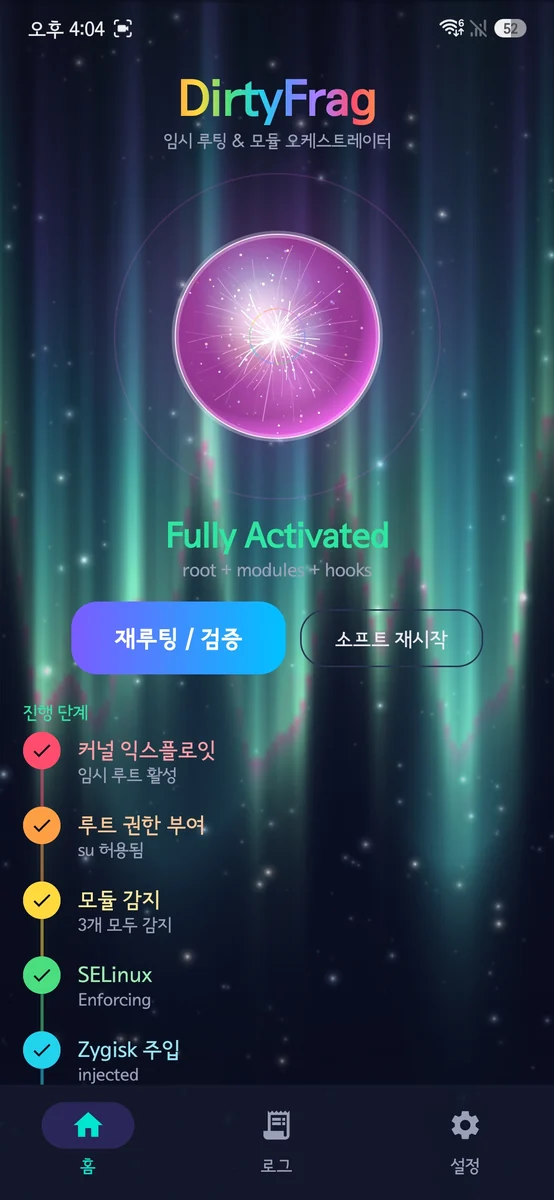
Completati i passaggi fino al punto 4, l'app controlla automaticamente i moduli e, se assenti, mostra la notifica "È necessaria l'installazione dei moduli" (+ pulsante "Apri Manager"). Installa Zygisk-Next e LSPosed (zip) da KernelSU Manager → Moduli.
Tornando all'app, i moduli vengono rilevati automaticamente (non è necessario premere di nuovo [Root]). Quando i moduli sono pronti, appare la notifica "È necessario un soft reboot (per il corretto funzionamento di LSPosed)".
Premi [Soft reboot ora] nella notifica oppure Soft reboot nella home dell'app. Al termine, lo stato passa a Fully Activated.
Se necessario, attiva Root automatico all'avvio nelle impostazioni per riapplicare automaticamente il root dopo il riavvio.
In sintesi: Root → installazione moduli (guidata da notifica) → rilevamento automatico → soft reboot (notifica/un tap). Anche senza moduli la fase di root procede normalmente; l'app, invece di fallire in modo netto, fornisce notifiche, indicazioni ed esecuzione con un tap.
su.system_server (logcat + lspd verbose, con mtime guard) per eliminare falsi positivi/negativi.Enforcing senza riavvio.