
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
DPAT — Strumento di audit delle password di dominio per pentester | Kitploit
Strumenti/GitHubGitHub/clr2of8/dpat
Password CrackingAnalisi delle VulnerabilitàPenetration Testing
GitHubclr2of8/dpat

DPAT

Strumento di audit delle password di dominio per pentester
Vedi Repository
1.1k166179 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Icona DPAT Domain Password Audit Tool (DPAT)

DPAT è uno strumento di sicurezza basato su Python che analizza gli hash delle password estratti dai controller di dominio Active Directory. Genera report HTML completi che mostrano statistiche sull'uso delle password, violazioni delle policy e approfondimenti sulla sicurezza, sia da dump NTDS che da risultati di cracking delle password.
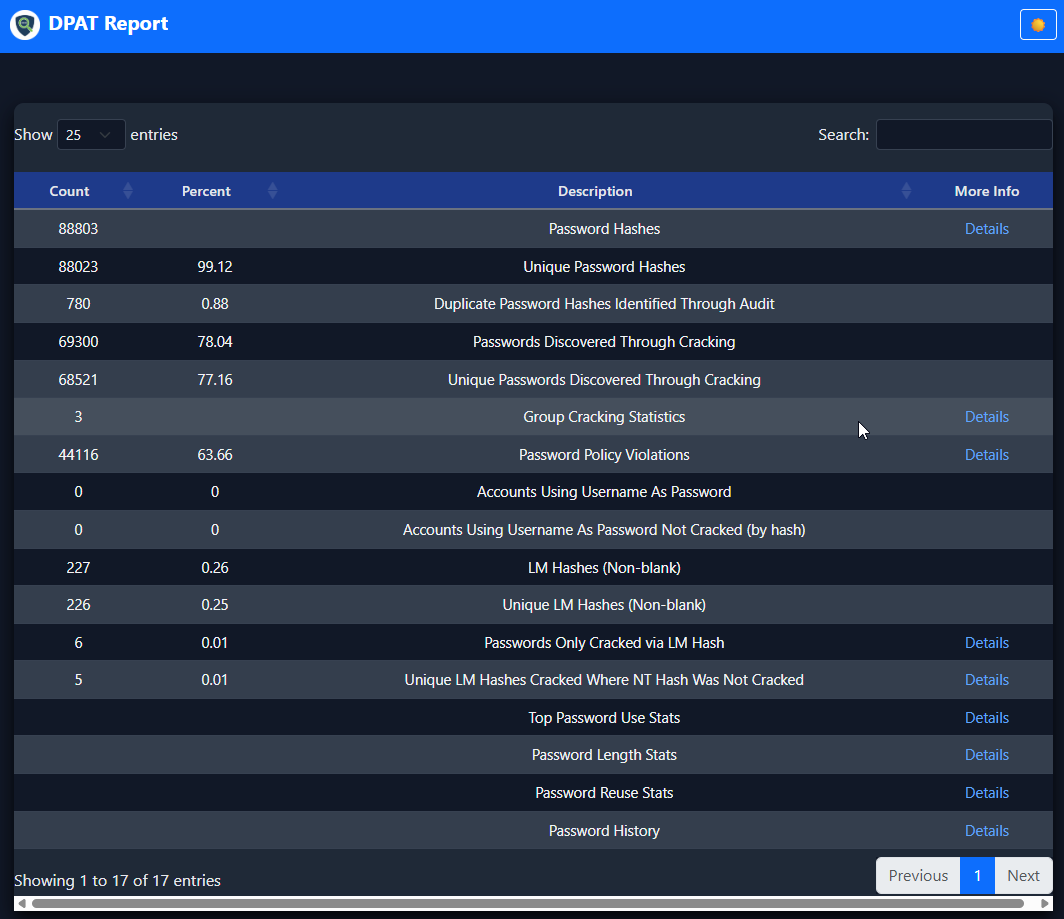
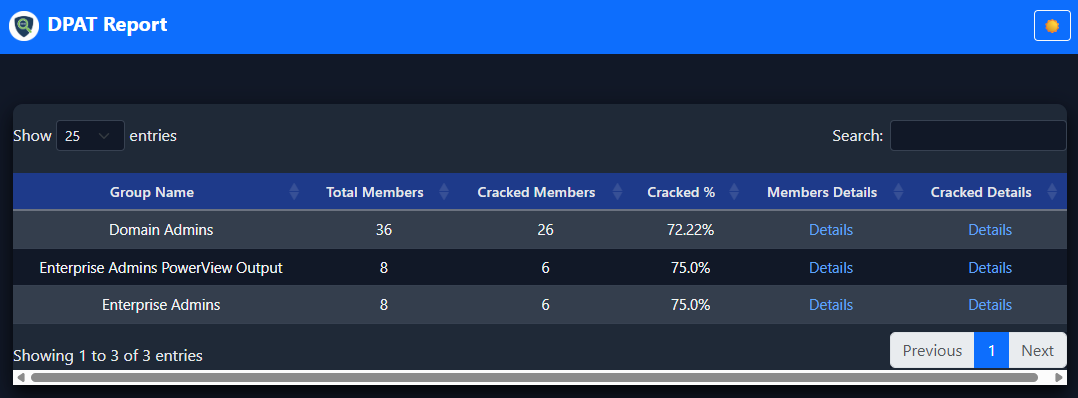
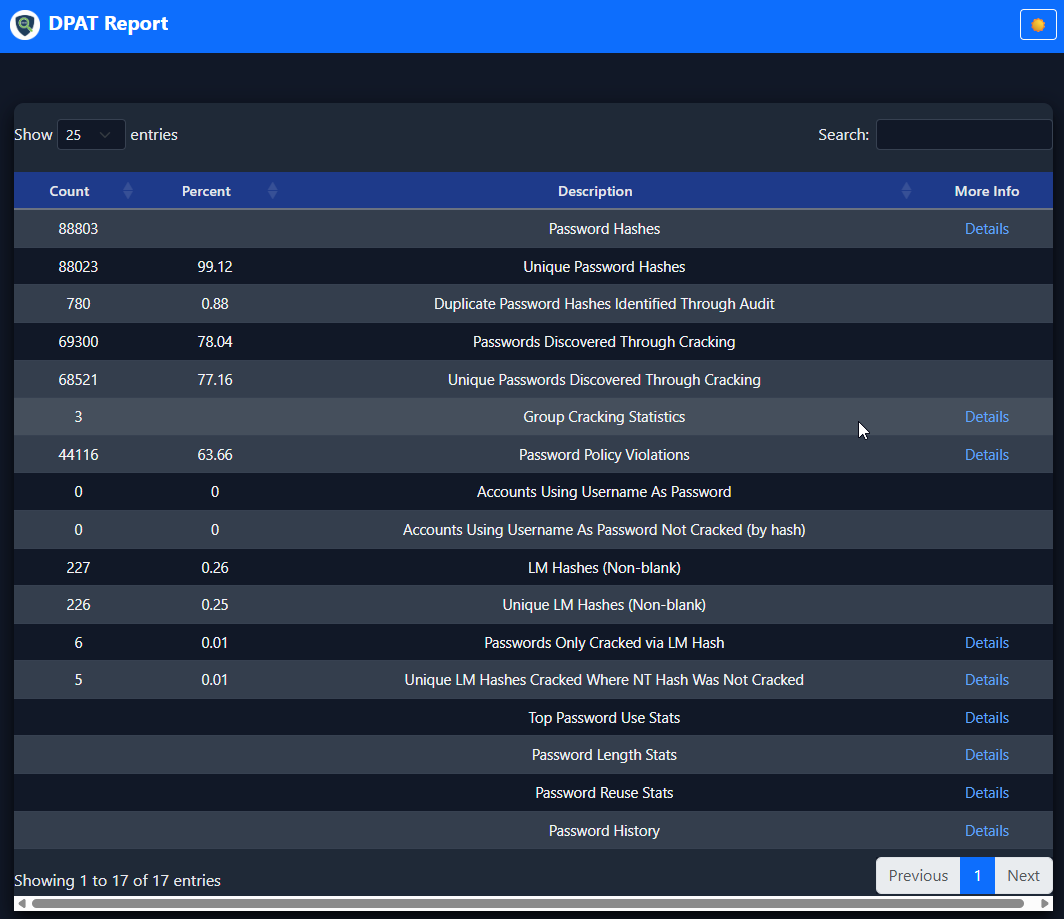
Report di Esempio

Riepilogo DPAT

Statistiche Gruppi

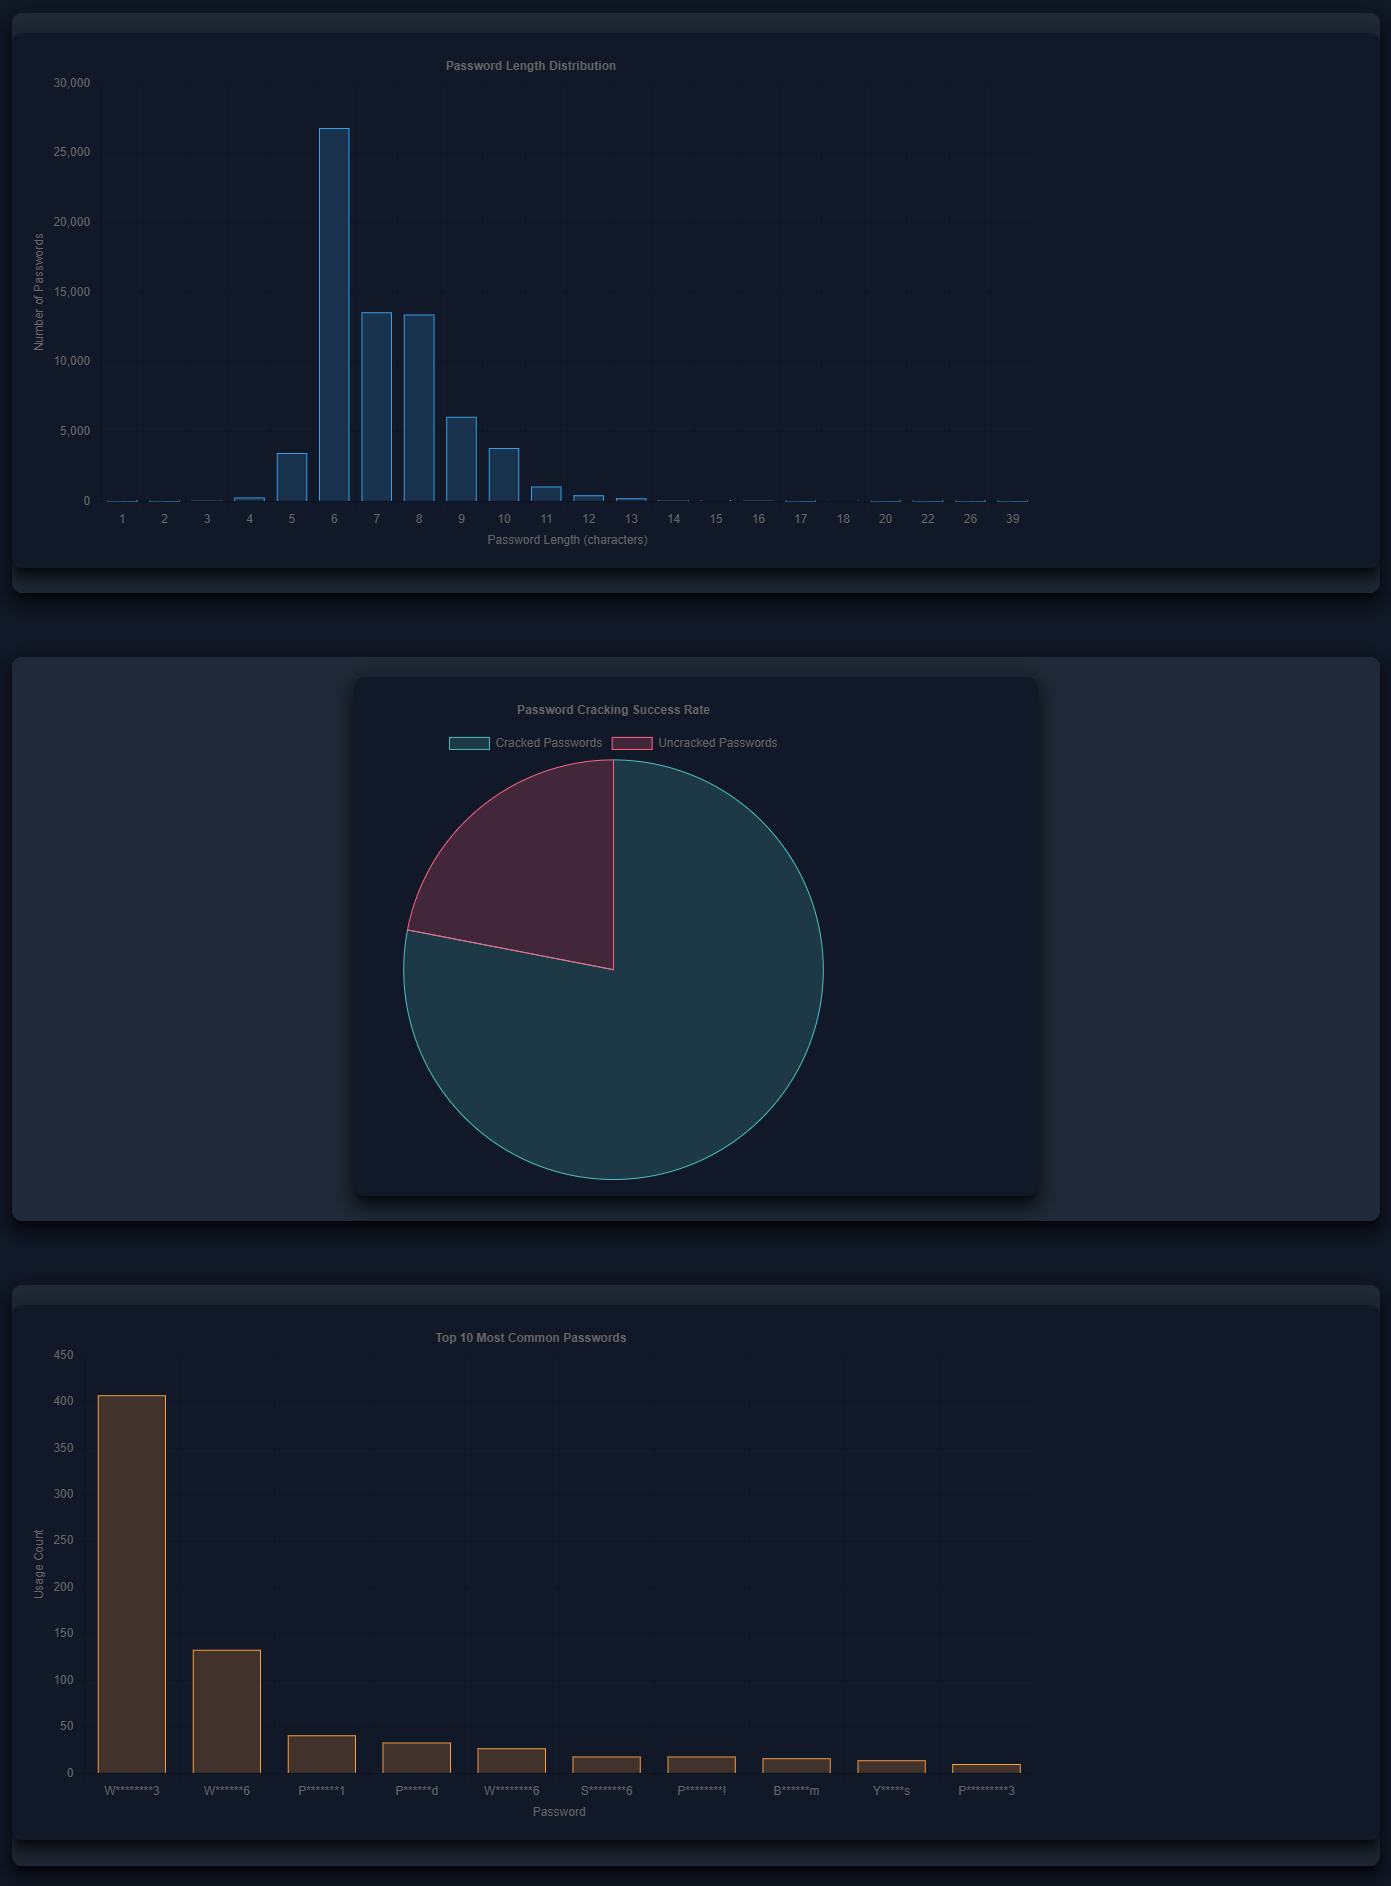
Grafici

Caratteristiche

  • Analisi Completa delle Password: Analizza distribuzioni di lunghezza, schemi di riutilizzo e violazioni delle policy
  • Report HTML Interattivi: Genera report HTML dettagliati e cliccabili con funzionalità di approfondimento
  • Supporto Cronologia Password: Analizza i dati della cronologia password quando disponibili
  • Analisi Basata sui Gruppi: Include statistiche di appartenenza ai gruppi per account privilegiati
  • Analisi Account Kerberoastable: Identifica e analizza account di servizio kerberoastable che sono stati craccati
  • Cracking Hash LM: Tenta automaticamente di craccare hash NT a partire da hash LM parzialmente craccati
  • Anonimizzazione dei Dati: Opzione per anonimizzare i dati sensibili nei report per la condivisione
  • Formati di Input Multipli: Supporto per Hashcat, John the Ripper e altri strumenti di cracking password

Requisiti

  • Python 3.8 o superiore
  • pycryptodome (per supporto hash MD4)

Installazione

Installazione Base

Installa le dipendenze principali:

pip install -r requirements.txt

Per sviluppo e test:

pip install -r requirements-dev.txt

Installazione Manuale

Se preferisci installare le dipendenze singolarmente:

pip install pycryptodome

Usando Poetry

poetry install

Guida Rapida

  1. Estrai i dati NTDS dal tuo controller di dominio usando secretsdump.py
  2. Cracca le password usando Hashcat, John the Ripper o strumenti simili
  3. Esegui DPAT per generare il report di analisi
python dpat.py -n customer.ntds -c hashcat.potfile -p 8

Utilizzo

Comando Base

python dpat.py -n <ntds_file> -c <cracked_file> -p <min_password_length>

Parametri Obbligatori

  • -n, --ntdsfile: File NTDS (output da secretsdump.py)
  • -c, --crackfile: File di output del cracking delle password (hashcat.potfile, john.pot, ecc.)
  • -p, --minpasslen: Lunghezza minima della password dalla policy di dominio

Parametri Opzionali

  • -o, --outputfile: Nome del file HTML del report (predefinito: _DomainPasswordAuditReport.html)
  • -d, --reportdirectory: Directory di output (predefinito: "DPAT Report")
  • -s, --sanitize: Anonimizza password e hash nei report
  • -g, --groupsdirectory: Directory contenente i file di appartenenza ai gruppi
  • -m, --machineaccts: Includi account macchina nell'analisi
  • -k, --krbtgt: Includi account krbtgt nell'analisi
  • -kz, --kerbfile: File contenente account Kerberoastable
  • -w, --writedb: Scrive il database SQLite su disco per ispezione
  • --no-prompt: Salta il prompt del browser (utile per automazione)
  • -dbg, --debug: Abilita output di debug

Esempi di Comandi

Analisi base:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8

Con analisi dei gruppi:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8 -g /path/to/groups

Report anonimizzato:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8 -s

Con account Kerberoastable:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8 -kz kerberoastable.txt

Formati dei File di Input

Formato File NTDS

Il file NTDS deve essere nel formato prodotto da secretsdump.py:

domain\username:RID:lmhash:nthash:::

Formati File Password Craccate

Formato Hashcat:

nthash:password
lmhash:password

Formato John the Ripper:

$NT$nthash:password
$LM$lmhash:password

Password codificate in esadecimale:

nthash:$HEX[68656c6c6f]

Formato File Gruppi

I file di appartenenza ai gruppi devono contenere un nome utente per riga:

domain\username

Estrazione Dati

Passo 1: Estrai Dati NTDS

Su un controller di dominio, crea un backup IFM (Install From Media):

ntdsutil "ac in ntds" "ifm" "cr fu c:\temp" q q

Questo crea:

  • c:\temp\Active Directory\ntds.dit
  • c:\temp\registry\SYSTEM

Passo 2: Converti in Formato DPAT

Usa secretsdump.py per convertire il backup:

secretsdump.py -system registry/SYSTEM -ntds "Active Directory/ntds.dit" LOCAL -outputfile customer

Per la cronologia password (se disponibile):

secretsdump.py -system registry/SYSTEM -ntds "Active Directory/ntds.dit" LOCAL -outputfile customer -history

Passo 3: Cracca le Password

Usando Hashcat:

hashcat -m 1000 customer.ntds /path/to/wordlist

Usando John the Ripper:

john --format=NT customer.ntds

Sezioni del Report

DPAT genera report completi che includono:

  • Statistiche Password: Hash totali, hash unici, password craccate
  • Violazioni delle Policy Password: Password più corte del minimo di policy
  • Corrispondenze Nome Utente/Password: Account che usano il nome utente come password
  • Analisi Hash LM: Hash LM non vuoti e statistiche di cracking
  • Distribuzione Lunghezza Password: Analisi dettagliata della lunghezza con approfondimenti
  • Riutilizzo Password: Password condivise tra più account
  • Password Principali: Le password più comunemente usate
  • Cronologia Password: Analisi storica delle password (quando disponibile)
  • Statistiche Gruppi: Analisi dei gruppi privilegiati (quando sono forniti i file dei gruppi)
  • Account Kerberoastable: Analisi degli account di servizio (quando forniti)

Dati di Esempio

Il repository include dati di esempio nella directory sample_data/ per test:

  • customer.ntds: File NTDS di esempio
  • oclHashcat.pot: Password craccate di esempio
  • history/: Dati di esempio con cronologia password

Test con dati di esempio:

python dpat.py -n sample_data/customer.ntds -c sample_data/oclHashcat.pot -p 8

Funzionalità Avanzate

Analisi dei Gruppi

Crea file di appartenenza ai gruppi usando PowerShell:

Get-NetGroupMember -Recurse -GroupName "Domain Admins" > "Domain Admins.txt"

Analisi Account Kerberoastable

Usa lo script parse-kerberoastable.py di CypherHound per generare file di account Kerberoastable per un'analisi avanzata.

Integrazione CypherHound

Puoi inserire in DPAT file generati da CypherHound per fornire più statistiche ai report DPAT. Attualmente, le statistiche aggiuntive sono:

  • Statistiche di cracking dei gruppi per ogni gruppo in un dato dominio
  • Account kerberoastable craccati

Se desideri utilizzarlo per queste statistiche aggiuntive, dovrai utilizzare gli script qui:

  • parse-memberships.py. Passa la directory di output a DPAT con il flag -g.
  • parse-kerberoastable.py. Passa il file di output a DPAT con il flag -kz.

Sono script semplici con utilizzo collegato sopra e usarli dovrebbe essere immediato.

Scarica lo strumento