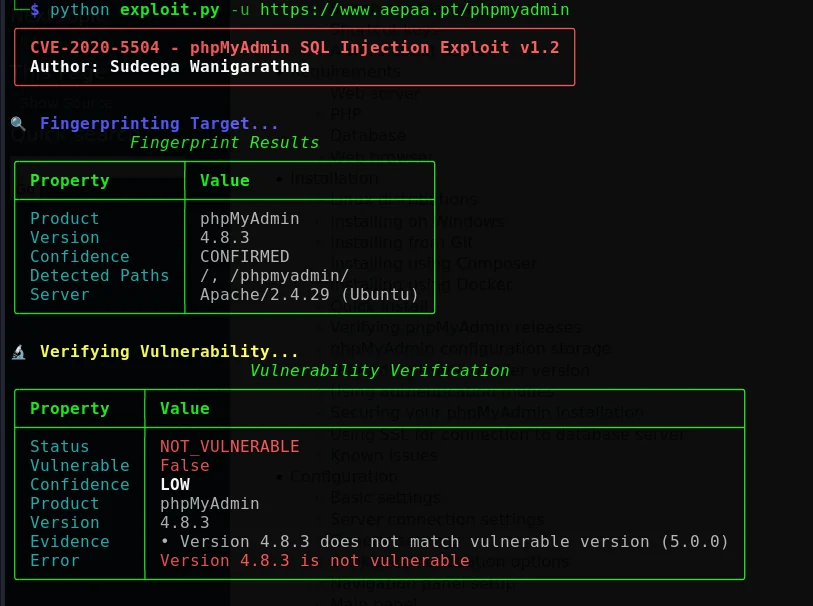

Framework autorizzato per lo sfruttamento di SQL injection per CVE-2020-5504 in phpMyAdmin, con enumerazione automatizzata del database, injection blind, supporto proxy e reportistica strutturata per penetration testing e ricerca sulla sicurezza.

Framework autorizzato per test di sicurezza e ricerca, progettato per identificare e validare CVE-2020-5504 nelle implementazioni di phpMyAdmin



Panoramica · Funzionalità · Installazione · Utilizzo · Report · Architettura · Contributi
Nota sull'uso responsabile: Questo progetto è destinato esclusivamente a sistemi di tua proprietà o per i quali hai esplicita autorizzazione a effettuare valutazioni. Non utilizzarlo contro sistemi pubblici, di terze parti o in produzione senza autorizzazione scritta e un ambito di test definito.
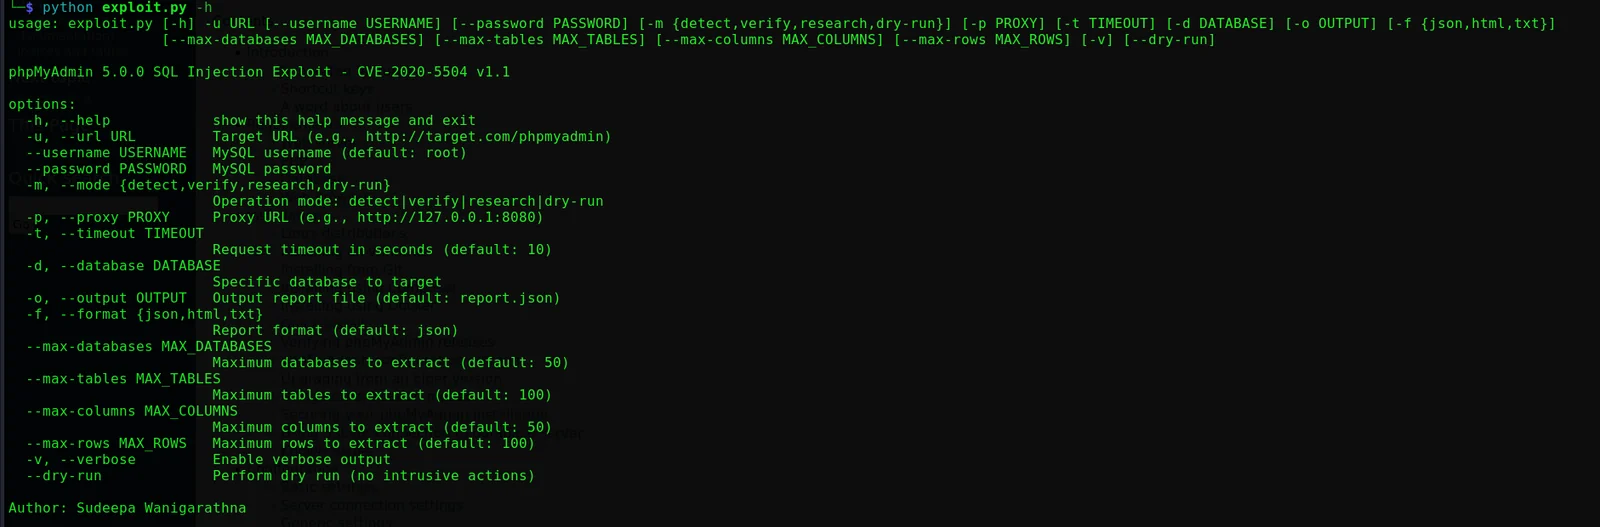
| Output CLI | Utilizzo |
|---|---|
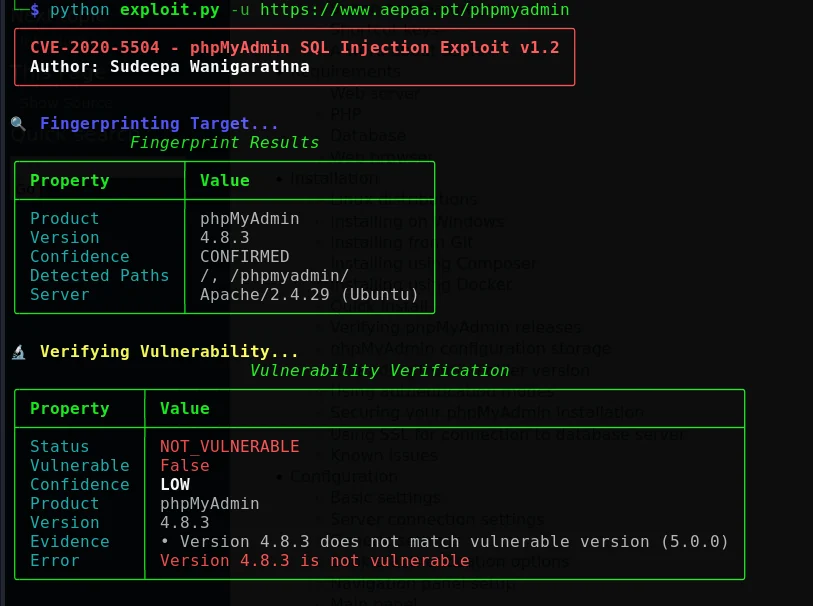 |  |
CVE-2020-5504 è una vulnerabilità di SQL injection che interessa la pagina degli account utente di phpMyAdmin. Secondo l'avviso ufficiale di phpMyAdmin, le versioni 4.x precedenti alla 4.9.4 e la versione 5.0.0 di phpMyAdmin sono interessate; l'avviso consiglia di aggiornare alla 4.9.4 o successiva per la linea 4.x e alla 5.0.1 o successiva per la linea 5.x.[1] Il National Vulnerability Database registra che lo sfruttamento richiede un account MySQL valido per accedere al server.[2]
Questo progetto fornisce un flusso di lavoro strutturato per test di penetrazione autorizzati, validazione controllata e ricerca sulla sicurezza. È progettato per aiutare i valutatori a identificare un target, verificare se il target risulta interessato, documentare le prove e produrre report strutturati per il monitoraggio della correzione.
Il framework è organizzato attorno a quattro obiettivi:
Identificare le installazioni di phpMyAdmin e raccogliere indicatori relativi alla versione.
Validare la sospetta esposizione utilizzando controlli controllati e non distruttivi dove possibile.
Valutare i target autorizzati utilizzando limiti configurabili, comportamento di retry e proxy opzionale.
Riportare i risultati in formati facili da rivedere, archiviare e integrare nei flussi di lavoro.
Questo progetto non sostituisce l'applicazione di patch, le indicazioni del fornitore, la configurazione sicura o un processo formale di autorizzazione per test di penetrazione. Non garantisce il rilevamento di ogni implementazione, configurazione, versione o condizione di rete. Tutti i risultati devono essere revisionati manualmente e trattati come prove di valutazione piuttosto che come verdetto automatico di sicurezza.
Esegui questo strumento su un asset solo quando hai un'autorizzazione chiara dal proprietario dell'asset. L'autorizzazione dovrebbe definire il target, la finestra di test consentita, le tecniche permesse, gli IP di origine, i requisiti di gestione dei dati, i contatti per l'escalation e le condizioni di arresto.
Non testare mai sistemi esposti a internet solo perché sono raggiungibili. La raggiungibilità non è un permesso.
Le modalità di valutazione possono produrre informazioni su database, tabelle, colonne o record. Tratta tutti gli output come potenzialmente sensibili. Conserva i report con controlli di accesso appropriati, evita di inserire segreti nella cronologia della shell, crittografa i report quando richiesto dalle regole dell'incarico ed elimina in modo sicuro i dati temporanei dopo l'incarico.
Prima di iniziare una valutazione, conferma di disporre di una procedura di backup o ripristino nota e funzionante, un canale di comunicazione con il proprietario del sistema e un piano documentato di rollback o arresto. Preferisci un ambiente di test isolato quando disponibile. Usa la modalità meno intrusiva che risponda alla domanda di valutazione.
| Area | Capacità | Descrizione |
|---|---|---|
| Scoperta | Fingerprinting automatizzato | Identifica le probabili implementazioni di phpMyAdmin e raccoglie indicatori di versione. |
| Validazione | Verifica della vulnerabilità | Esegue controlli controllati con gestione dei risultati orientata alla confidenza. |
| Flusso di lavoro | Modalità operative multiple | Supporta flussi di lavoro di rilevamento, verifica, ricerca e dry-run. |
| Gestione sessione | Gestione token CSRF | Estrae e gestisce i valori correlati a CSRF richiesti dal flusso dell'applicazione. |
| Autenticazione | Validazione multi-segnale | Utilizza più indicatori per ridurre i risultati di autenticazione falsi. |
| Valutazione | Enumerazione database | Supporta l'enumerazione autorizzata di database, tabelle, colonne e dati selezionati. |
| Ricerca injection | Tecniche blind | Supporta flussi di lavoro di ricerca basati su boolean e su tempo dove abilitati dall'implementazione. |
| Report | JSON, HTML e TXT | Produce output strutturati, stilizzati e in testo semplice per diversi destinatari. |
| Affidabilità | Retry e backoff | Riprova le richieste transitorie con comportamento configurabile. |
| Integrazioni | Supporto proxy | Può essere utilizzato con Burp Suite o un altro proxy di intercettazione HTTP. |
| Usabilità | Interfaccia terminale ricca | Fornisce output con codifica a colori, indicatori di avanzamento e messaggi di stato leggibili. |
| Diagnostica | Logging verboso | Espone informazioni diagnostiche aggiuntive per la risoluzione dei problemi autorizzata. |
