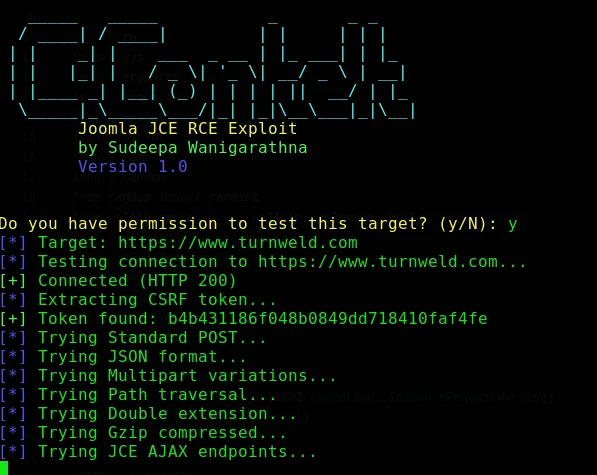
 cerberusmrxi/jcezploit-cve-2026-48907
Exploit RCE automatizzato per Joomla JCE (CVE-2026-48907) con shell interattiva, esecuzione batch di comandi, download di file e supporto proxy per test di penetrazione autorizzati.

Un'utilità professionale da riga di comando per test di penetrazione autorizzati, ricerca controllata delle vulnerabilità e validazione difensiva.



Solo uso autorizzato. Eseguire questo progetto esclusivamente su sistemi di propria proprietà o per i quali si dispone di esplicita autorizzazione ai test. Utilizzare un ambiente di laboratorio controllato quando possibile.
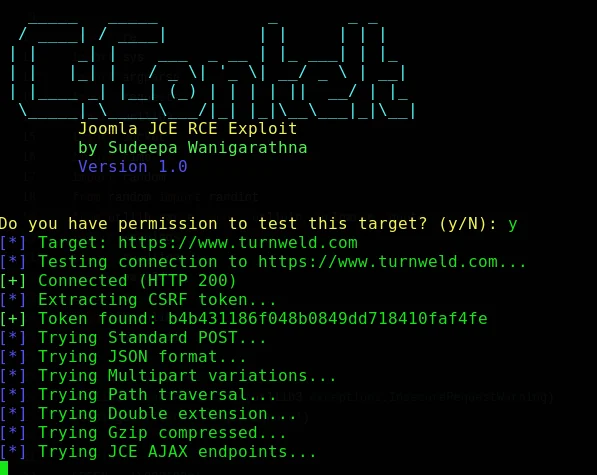
JCEzploit è un'utilità di ricerca sulla sicurezza da riga di comando per valutare la funzionalità di importazione dei profili del componente Joomla Content Editor (JCE) in ambienti in cui il tester dispone di esplicita autorizzazione. È progettato per penetration tester professionisti, ricercatori di sicurezza e difensori che devono riprodurre e validare una condizione di esecuzione remota di codice segnalata in un ambiente controllato.
Il progetto offre un flusso di lavoro strutturato da riga di comando, supporto proxy configurabile, molteplici modalità di esecuzione, output diagnostico e un'interfaccia di sessione interattiva. Deve essere utilizzato esclusivamente su target di proprietà dell'operatore o coperti da autorizzazione scritta ai test.
Nota di pubblicazione: Prima di pubblicare o distribuire questo README, verificare l'identificativo CVE del progetto, l'intervallo delle versioni interessate, la versione corretta, lo stato di divulgazione e la matrice di test rispetto a un record autorevole del fornitore o del database delle vulnerabilità. I metadati seguenti riflettono le informazioni fornite con il progetto e non devono essere considerati una conferma indipendente della vulnerabilità.
Questo software può causare accessi non autorizzati, esposizione di dati, interruzione del servizio o compromissione del sistema se utilizzato contro un target non approvato. I manutentori non autorizzano test su sistemi di terze parti, infrastrutture pubbliche o sistemi senza un permesso documentato.
Utilizzando questo progetto, l'utente accetta di:
Testare solo sistemi per i quali si dispone di esplicita autorizzazione scritta.
Definire e rispettare un ambito approvato, una finestra temporale, un limite di frequenza e regole di ingaggio.
Evitare di accedere, modificare, esfiltrare o conservare dati non necessari.
Interrompere immediatamente i test se l'attività rischia di interrompere il servizio o di avere un impatto su utenti non coinvolti.
Rispettare tutte le leggi, le normative, i contratti e le politiche organizzative applicabili.
Accettare la responsabilità per le conseguenze dell'uso del software.
L'autore e i collaboratori forniscono questo progetto "così com'è" e non sono responsabili di usi impropri, danni, perdita di dati, rivendicazioni legali o altre conseguenze derivanti dal suo utilizzo.
I seguenti dettagli sono stati forniti con il progetto e richiedono una verifica indipendente prima di essere utilizzati in un advisory di sicurezza o in una valutazione in produzione.
| Campo | Dettaglio fornito dal progetto |
|---|---|
| Identificativo della vulnerabilità | CVE-2026-48907 |
| Problema segnalato | Esecuzione remota di codice non autenticata |
| Versioni interessate segnalate | JCE 1.0.0 fino alla 2.9.99.4 |
| Versione corretta segnalata | JCE 2.9.99.5 |
| Ambiente di test fornito | Joomla 3.10.11, JCE 2.9.15, Apache 2.4, PHP 7.4 |
| Gravità segnalata | Critica; potenziale compromissione completa del sistema |
Per attività difensive, confermare prima le versioni di Joomla e JCE in uso, ottenere l'autorizzazione, creare un piano di rollback e preferire, quando possibile, un metodo di validazione non distruttivo.
JCEzploit include le seguenti funzionalità come descritto dai materiali del progetto:
| Area | Funzionalità |
|---|---|
| Flusso di lavoro | Preparazione automatizzata delle richieste e flusso di lavoro di validazione delle vulnerabilità |
| Interfaccia di sessione | Sessione di comandi interattiva con cronologia, completamento e output colorato |
| Modalità di esecuzione | Modalità interattiva, comando singolo, batch, silenziosa, dettagliata e orientata al debug |
| Rilevamento | Individuazione del token CSRF con molteplici pattern di fallback |
| Controllo di rete | Supporto proxy HTTP/HTTPS per l'ispezione controllata delle richieste |
| Affidabilità | Connection pooling, timeout e gestione degli errori |
| Operazioni sui file | Funzionalità di recupero file per scenari di valutazione autorizzati |
| Supporto piattaforme | Ambienti Linux, macOS e Windows con Python 3.6+ |
L'interfaccia interattiva supporta comandi come i seguenti. Utilizzare solo comandi non distruttivi in ambienti di test approvati.
$> whoami       # Display the execution identity
$> id           # Display user and group information
$> pwd          # Display the current working directory
$> exit         # Close the session
| Requisito | Valore minimo o supportato |
|---|---|
| Python | 3.6 o successiva |
| Gestore di pacchetti | pip |
| Sistemi operativi | Linux, macOS o Windows |
| Accesso di rete | Necessario solo per installare le dipendenze e raggiungere un target di test autorizzato |
Il set esatto di dipendenze è definito in requirements.txt. Utilizzare un ambiente virtuale per isolare le dipendenze del progetto dal sistema host.
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
Se i criteri di esecuzione di PowerShell impediscono l'attivazione, consultare la policy di gestione degli endpoint della propria organizzazione anziché indebolire i controlli di sicurezza a livello globale. Lo script può anche essere invocato direttamente tramite l'interprete dell'ambiente virtuale.
