 cddmp/enum4linux-ng
Una versione di nuova generazione di enum4linux (uno strumento di enumerazione di Windows/Samba) con funzionalità aggiuntive come l'esportazione in JSON/YAML. Pensato per professionisti della sicurezza e giocatori di CTF.

Una versione di nuova generazione di enum4linux


enum4linux-ng.py è una riscrittura di enum4linux.pl di Mark Lowe (ex Portcullis Labs ora Cisco CX Security Labs), uno strumento per enumerare informazioni da sistemi Windows e Samba, pensato per professionisti della sicurezza e giocatori CTF. Lo strumento è principalmente un wrapper attorno ai tool Samba nmblookup, net, rpcclient e smbclient.
L'ho creato per scopi educativi per me stesso e per superare i problemi di enum4linux.pl. Ha la stessa funzionalità del tool originale (anche se fa alcune cose diversamente). A differenza del tool originale, analizza tutto l'output degli strumenti Samba e permette di esportare tutti i risultati come file YAML o JSON. L'idea è di consentire ad altri tool di importare i risultati e processarli ulteriormente. È previsto l'aggiunta di nuove funzionalità in futuro.
Alcune cose sono implementate diversamente rispetto all'originale enum4linux. Queste sono le differenze importanti:
-Gm-A) ma può essere abilitato con -R-A invece di -a)Desidero ringraziare e riconoscere il merito alle persone dell'ex Portcullis Labs (ora Cisco CX Security Labs), in particolare:
Inoltre, desidero ringraziare e riconoscere il merito a:
È stato molto divertente leggere il vostro codice! :)
Last but not least, ringrazio le varie persone che hanno contribuito con codice, segnalato problemi e fornito suggerimenti utili su come migliorare lo strumento.
Se usi lo strumento: non usarlo per scopi illegali.
Un esempio di esecuzione potrebbe essere:
enum4linux-ng.py -As <target> -oY out
Questa demo mostra un'esecuzione contro un'installazione standard di Windows Server 2012 R2. Viene utilizzato il seguente comando:
enum4linux-ng.py 192.168.125.131 -u Tester -p 'Start123!' -oY out
È stato creato un utente 'Tester' con password 'Start123!'. L'accesso firewall è stato consentito. Una volta terminata l'enumerazione, scorro verso l'alto per rendere i risultati più chiari. Poiché non è specificata nessun'altra opzione di enumerazione, lo strumento utilizzerà -A che si comporta in modo simile all'opzione -a di enum4linux. Vengono forniti utente e password. L'opzione -oY esporterà tutti i dati enumerati come file YAML per un'ulteriore elaborazione in out.yaml. Lo strumento rileva automaticamente all'inizio che LDAP non è in esecuzione sull'host remoto. Pertanto salterà qualsiasi ulteriore controllo LDAP che normalmente farebbe parte dell'enumerazione predefinita.
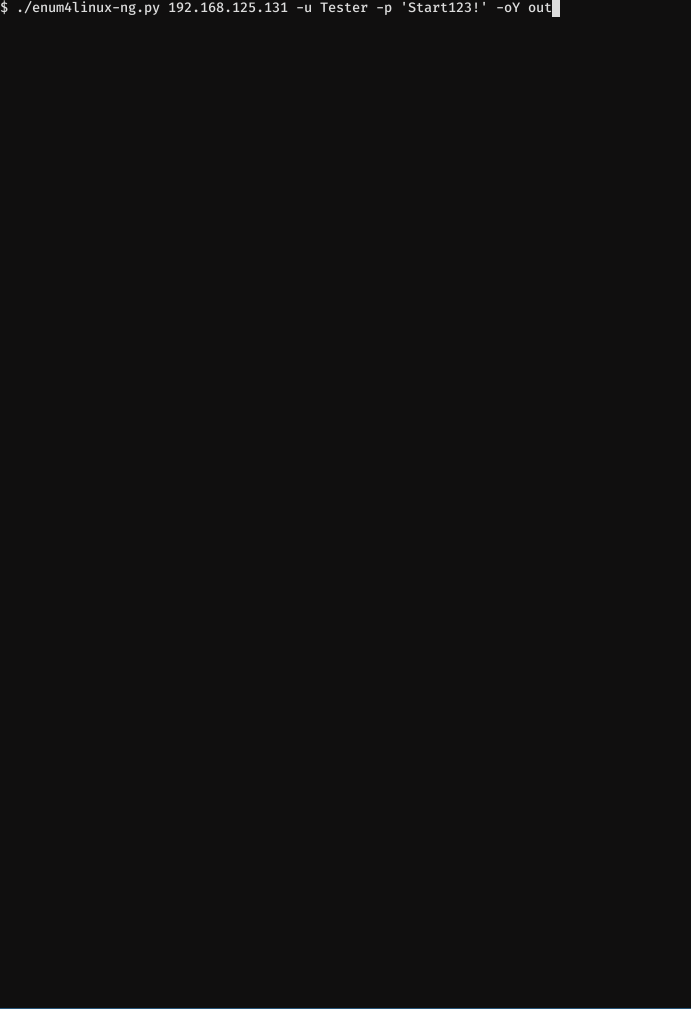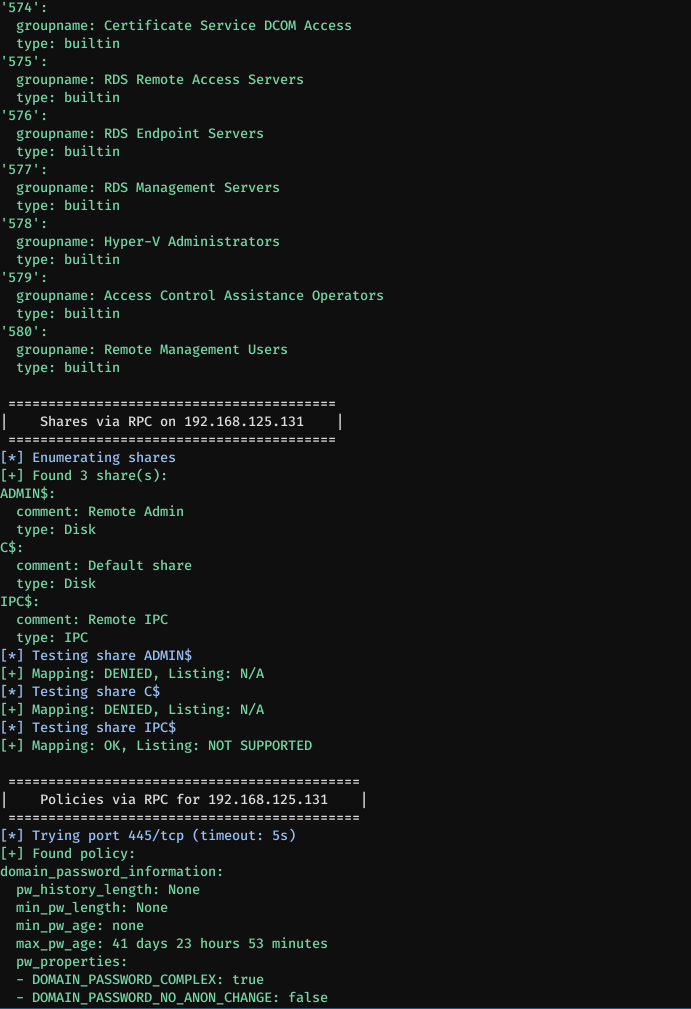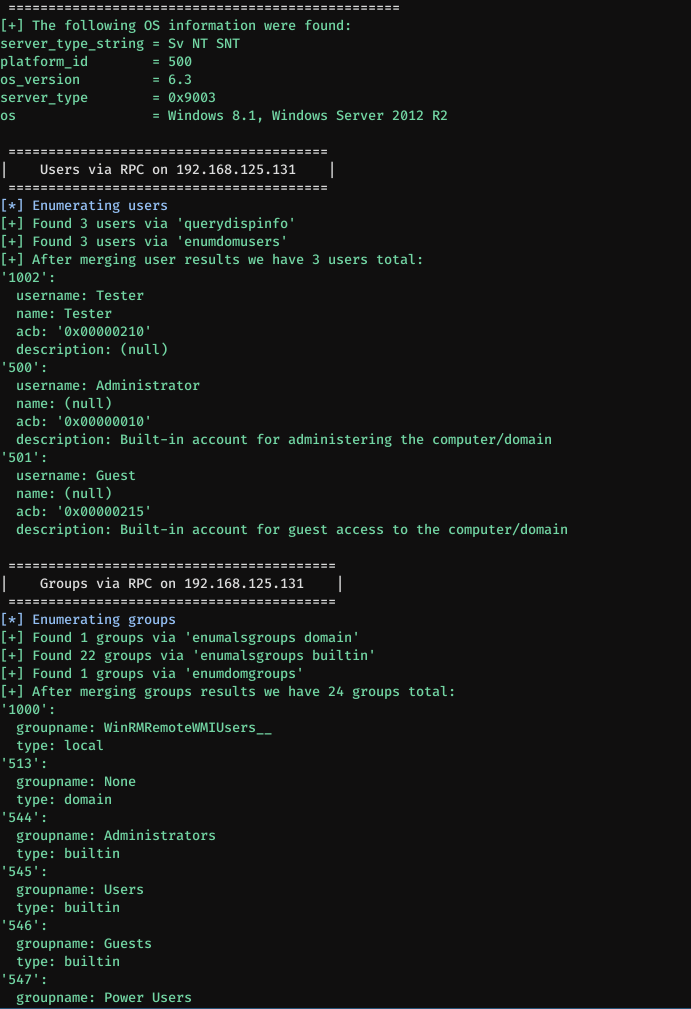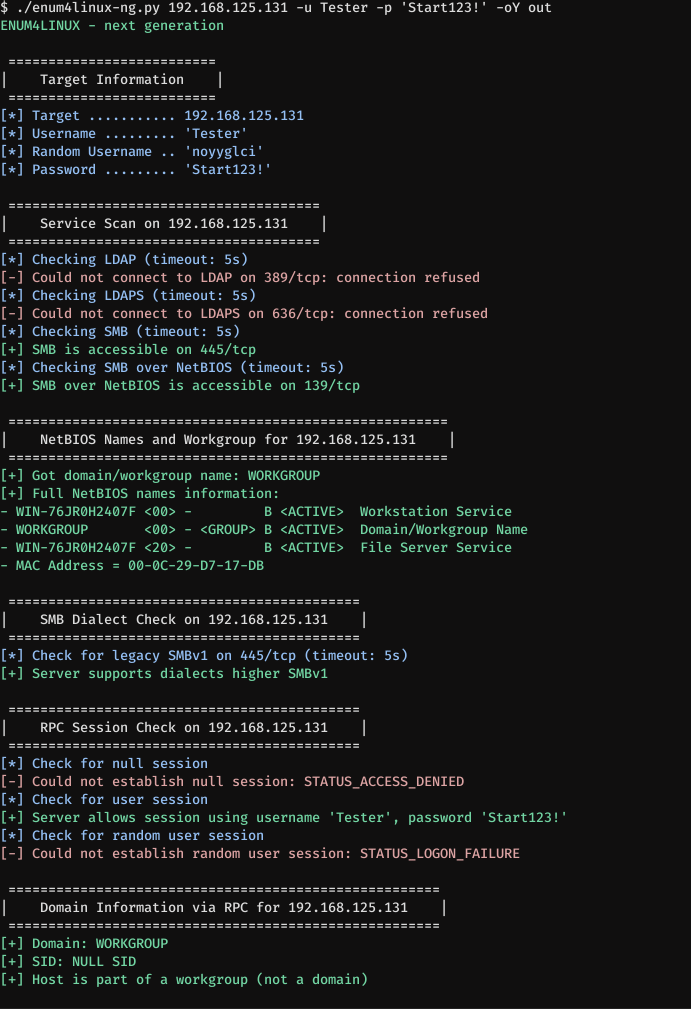
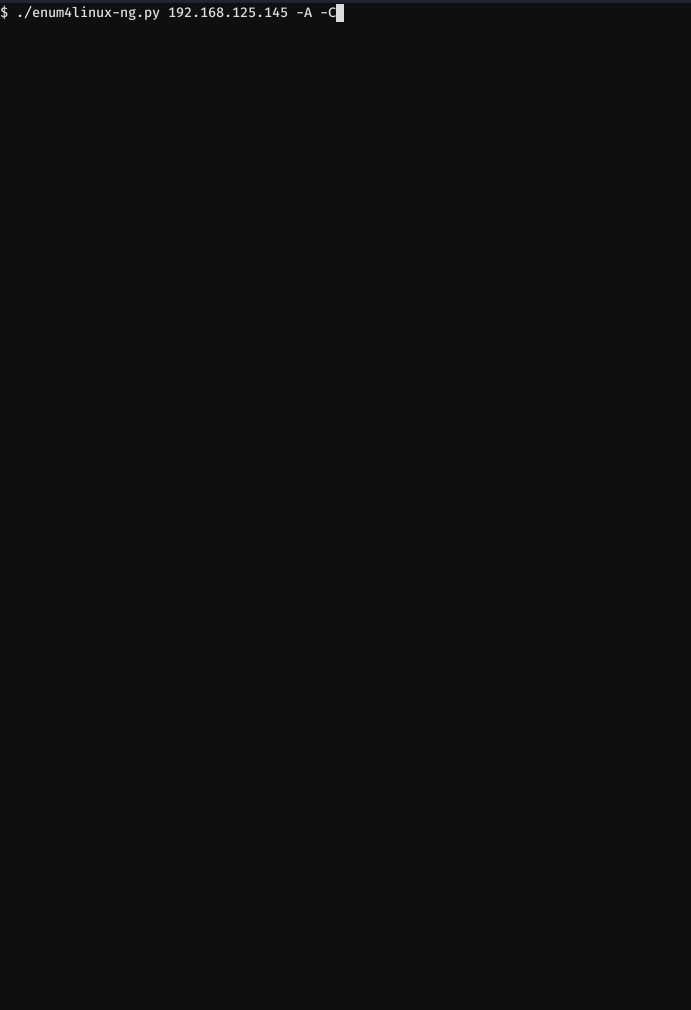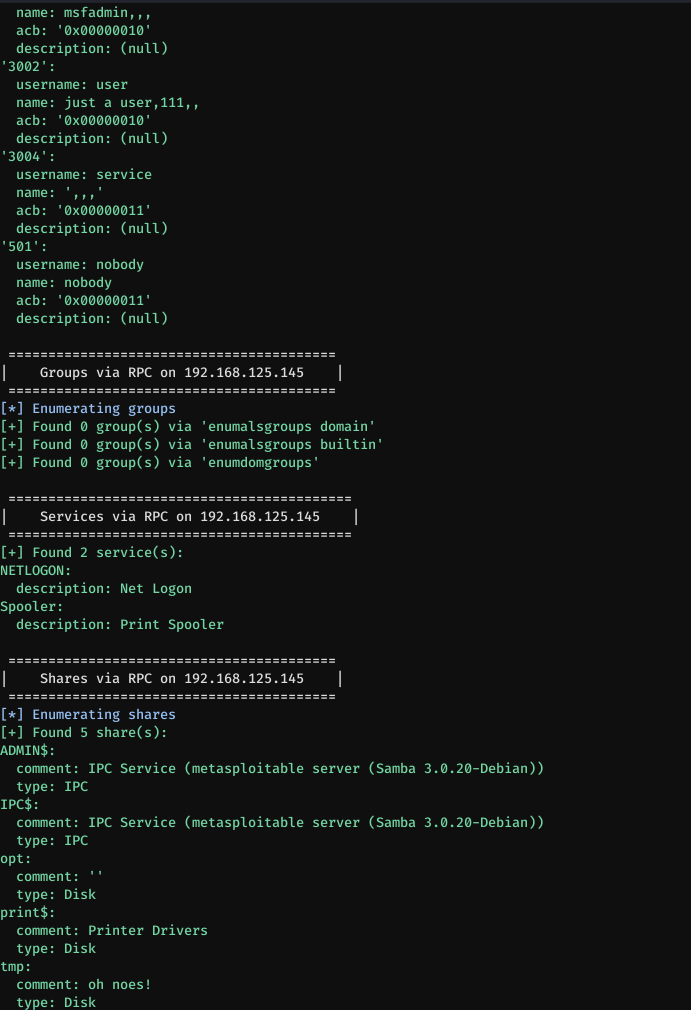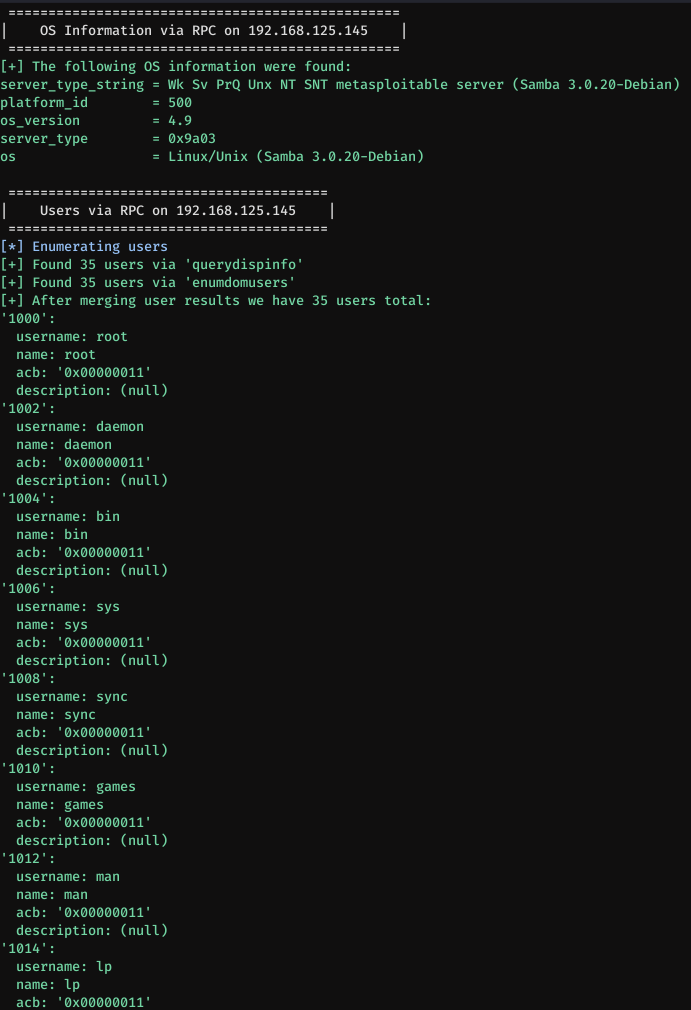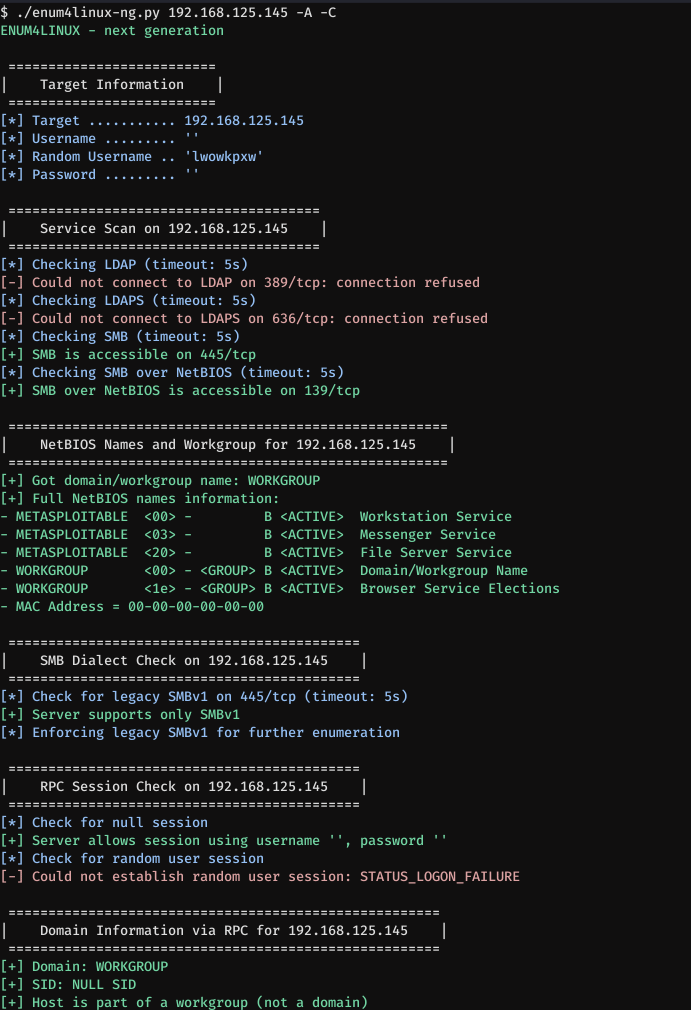
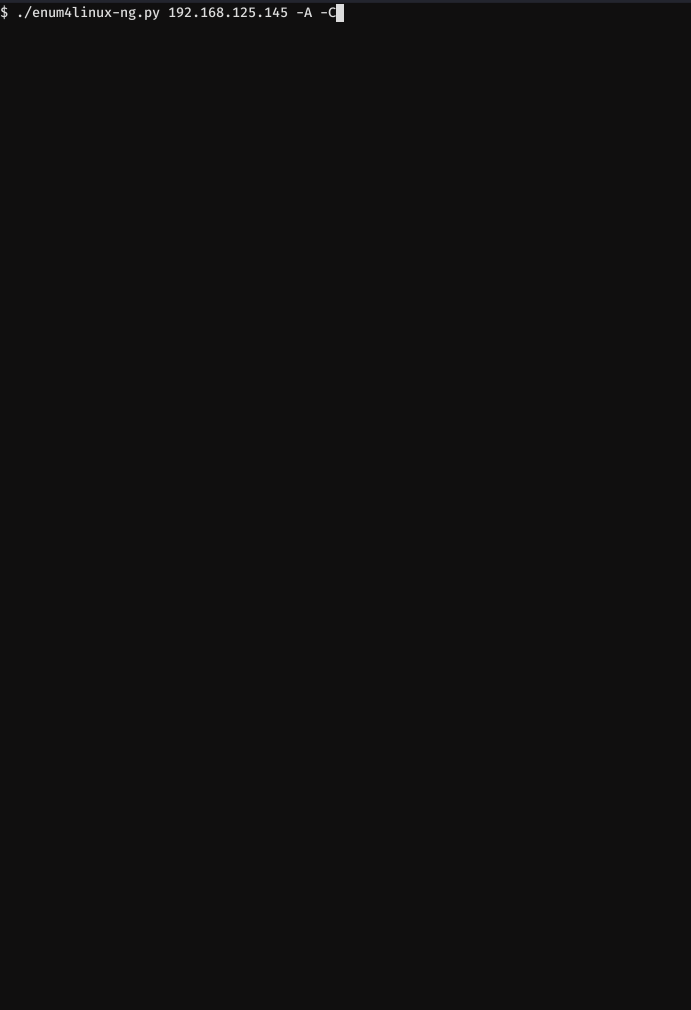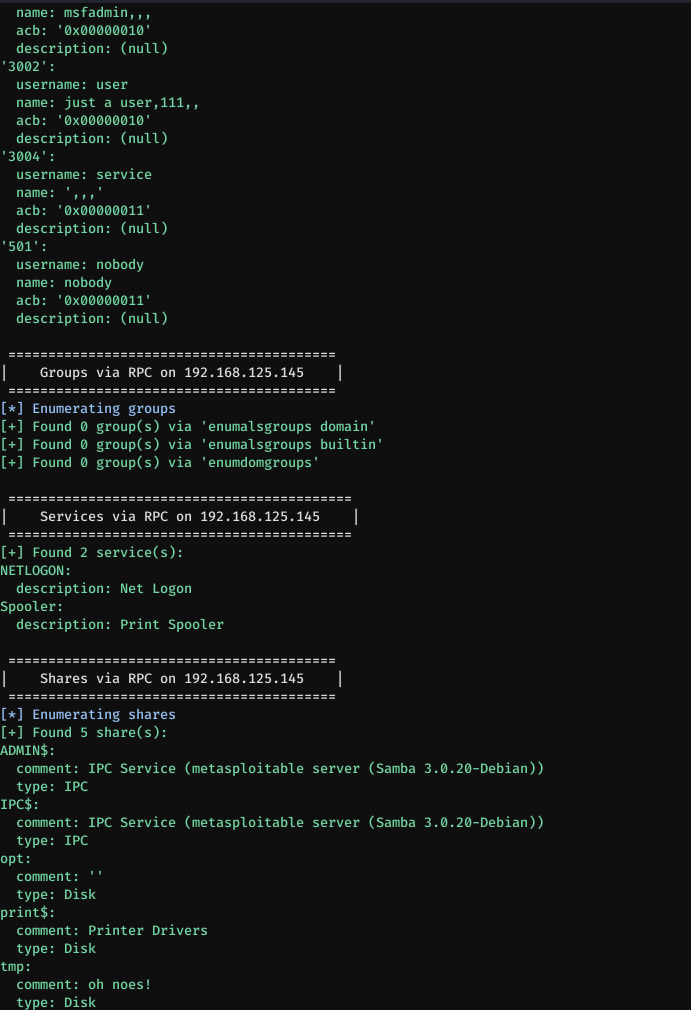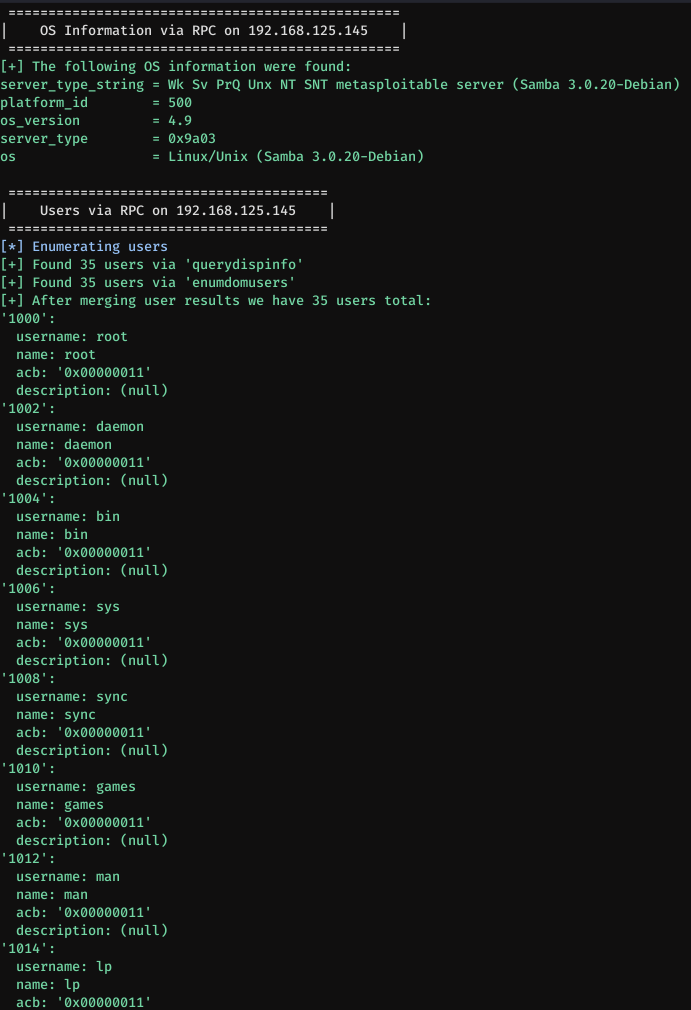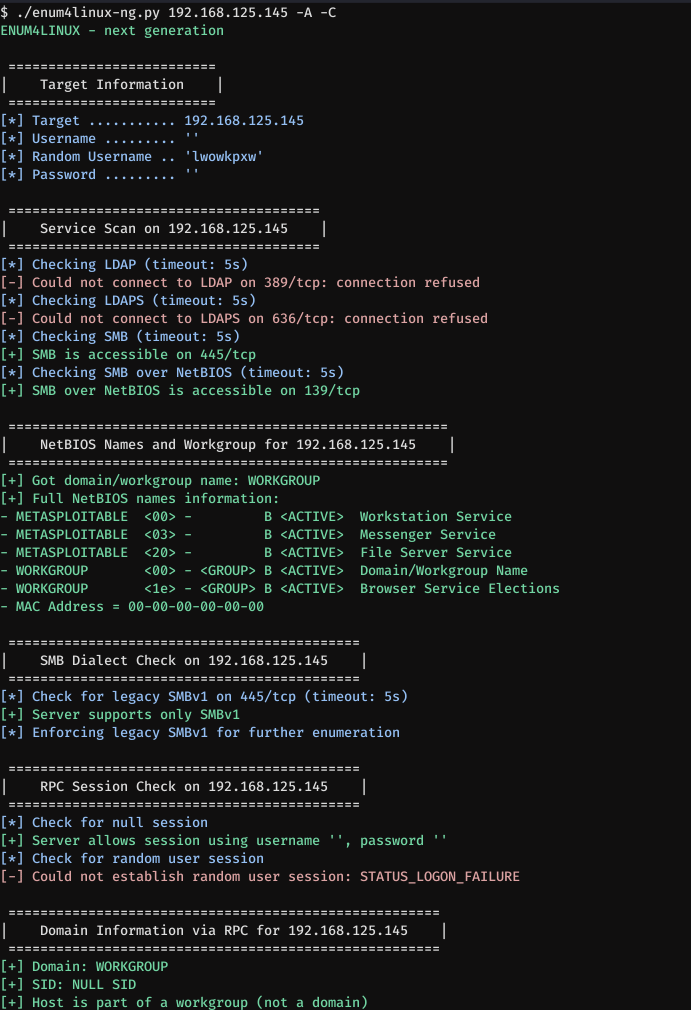
La seconda demo mostra un'esecuzione contro Metasploitable 2. Viene utilizzato il seguente comando:
enum4linux-ng.py 192.168.125.145 -A -C
Questa volta vengono utilizzate le opzioni -A e -C. Mentre la prima si comporta in modo simile all'opzione -a di enum4linux, la seconda abiliterà l'enumerazione dei servizi. Questa volta non sono state fornite credenziali. Lo strumento rileva automaticamente che deve usare SMBv1. Non viene scritto alcun file YAML o JSON. Scorro di nuovo verso l'alto per rendere i risultati più chiari.
usage: enum4linux-ng.py [-h] [-A] [-As] [-U] [-G] [-Gm] [-S] [-C] [-P] [-O] [-L] [-I] [-R [BULK_SIZE]] [-N] [-w DOMAIN] [-u USER]
                        [-p PW | -K TICKET_FILE | -H NTHASH] [--local-auth] [-d] [-k USERS] [-r RANGES] [-s SHARES_FILE] [-t TIMEOUT] [-v] [--keep]
                        [-oJ OUT_JSON_FILE | -oY OUT_YAML_FILE | -oA OUT_FILE]
                        host

Questo strumento è una riscrittura di enum4linux.pl di Mark Lowe, un tool per enumerare informazioni da sistemi Windows e Samba. È principalmente un wrapper attorno ai tool Samba nmblookup, net, rpcclient e smbclient. A differenza del tool originale, permette di esportare i risultati dell'enumerazione come file YAML o JSON, in modo che possano essere ulteriormente elaborati con altri strumenti. Il tool cerca di fare un'enumerazione 'intelligente'. Prima verifica se SMB o LDAP sono accessibili sul target. In base al risultato di questo controllo, salta dinamicamente i controlli (ad es. controlli LDAP se LDAP non è in esecuzione). Se SMB è accessibile, verifica sempre se sia possibile stabilire una sessione o meno. Se nessuna sessione può essere stabilita, il tool interrompe l'enumerazione. Il processo di enumerazione può essere interrotto con CTRL+C. Se vengono fornite le opzioni -oJ o -oY, il tool scriverà lo stato corrente dell'enumerazione nel file JSON o YAML, una volta ricevuto SIGINT attivato da CTRL+C. Lo strumento è stato creato per professionisti della sicurezza e giocatori CTF. L'uso illegale è proibito.

argomenti posizionali:
  host
