 caniphish/phishious
Un toolkit di valutazione open-source per Secure Email Gateway (SEG) progettato per red-teamers.


Phishious è un toolkit open-source per la valutazione dei Secure Email Gateway (SEG) progettato per i red-team e sviluppato dal team di CanIPhish. Phishious permette di vedere come si comportano diverse tecnologie Secure Email Gateway quando vengono presentate con materiale di phishing.
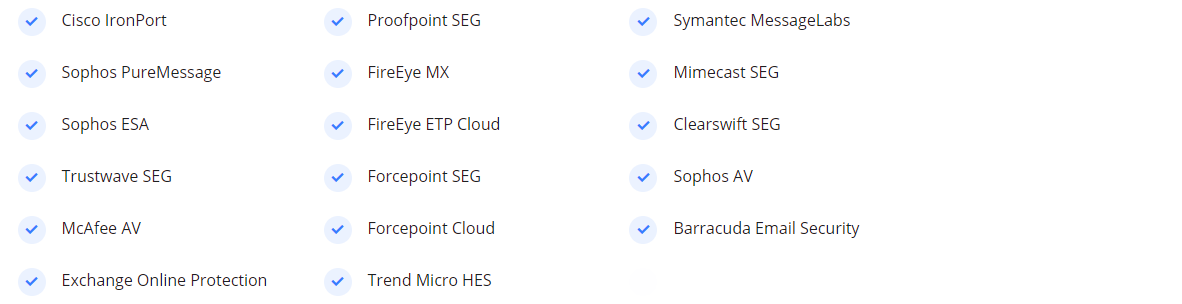
Non scherziamo quando diciamo che Phishious è una novità mondiale nella valutazione dei Secure Email Gateway. Attualmente non esiste altro strumento (gratuito o a pagamento) che ti permetta di scansionare il tuo phish contro una serie di Secure Email Gateway. L'utilità più vicina è VirusTotal, ma questa si concentra specificamente sul rilevamento di malware e non sul rilevamento di spam/phish.
Utilizzando Phishious, sarai in grado di testare liberamente il tuo materiale di phishing contro i Secure Email Gateway più popolari al mondo. Questa è una capacità inestimabile in quanto ti fornisce un'indicazione di quanto successo possa avere la tua campagna di phishing.
Phishious sfrutta una configurazione errata comune in cui molte organizzazioni diffondono informazioni eccessivamente sensibili nelle risposte di bounce delle email e nei report di mancata consegna. Le informazioni sensibili si presentano tipicamente sotto forma di intestazioni originali dei messaggi in entrata non alterate.
Inserendo queste informazioni in Phishious, esso può estrarre le informazioni rilevanti e rilevare quando è probabile che un'email finisca nella cartella spam di un bersaglio o venga completamente bloccata dal SEG. Quando scaliamo questo su molti bersagli, siamo in grado di aggregare queste informazioni per fornire una visione olistica di come vari SEG si comportano quando viene consegnato loro determinato materiale di phishing.
Per comprendere meglio gli attacchi di bounce delle email e i problemi risultanti, si prega di leggere il seguente Blog Post, guardare questa presentazione BSides Canberra o guardare il video introduttivo qui sotto su YouTube.
Endpoint Windows 10, Windows Server 2012+ o qualsiasi sistema Linux in grado di eseguire .NET Core 5.0 (vedere https://dotnet.microsoft.com/download/dotnet/5.0)
Phishious è un'applicazione Web MVC .NET Core 5.0. Di conseguenza può essere eseguito su Windows usando IIS o su Linux usando Apache come Web Server. Tuttavia, il modo più semplice per usare Phishious è clonare il progetto e poi eseguirlo in debug usando il tuo IDE preferito (es. Visual Studio, Visual Studio Code, Rider, ecc.).
La scansione automatica aggiunge un livello di orchestrazione per cui Phishious invia automaticamente email, ingerisce le risposte di bounce e analizza le intestazioni delle email con pochi clic. Il compito principale per te come utente è identificare i destinatari di posta vulnerabili.
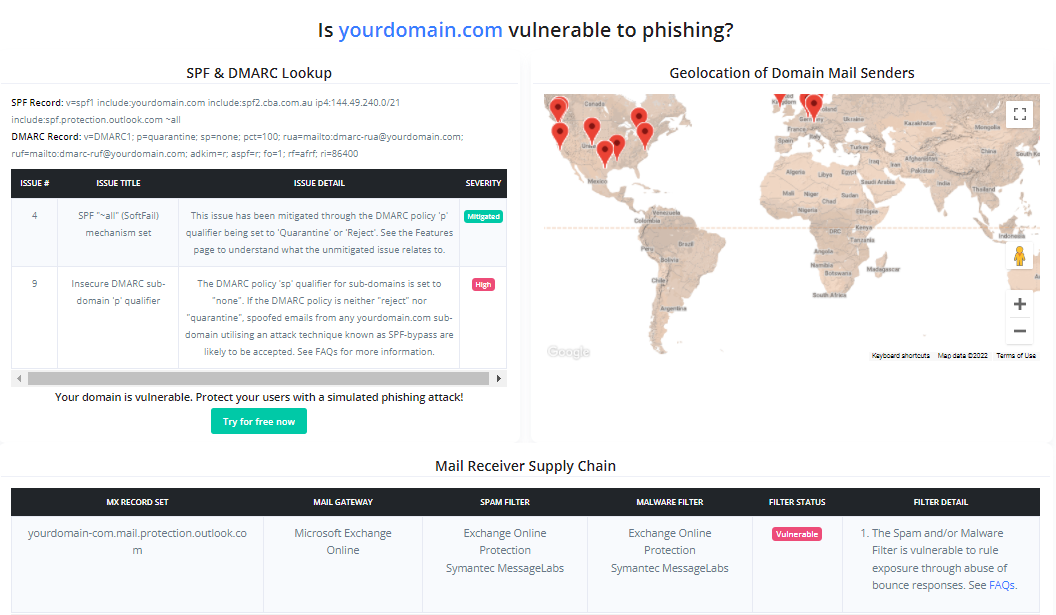
Poiché Phishious è progettato per abusare dell'infrastruttura pubblica, devi identificare una varietà di bersagli che utilizzano diverse tecnologie di sicurezza della posta (es. Target 1 usa Sophos PureMessage, Target 2 usa Cisco IronPort, ecc.). L'identificazione dei Destinatari di Posta Vulnerabili può essere effettuata tramite analisi manuale (es. Analisi della Catena di Fornitura CanIPhish) o tramite mezzi programmatici (es. API Catena di Fornitura CanIPhish).
Riferimento: L'immagine allegata è di una scansione della Catena di Fornitura CanIPhish che mostra una 'Catena di Fornitura dei Destinatari di Posta' vulnerabile.
Impostazioni dei Target. Inserisci i domini target separati da uno spazio, una riga o una virgola. Successivamente, inserisci un indirizzo inesistente nella parte locale dell'indirizzo.
Impostazioni SMTP. Inserisci le impostazioni del server SMTP che intendi utilizzare.
Nota: Se usi Gmail, usa un indirizzo Gmail usa e getta con "Accesso alle app meno sicure" abilitato. Questa impostazione può essere attivata cliccando qui - https://myaccount.google.com/lesssecureapps. Imposta un filtro in modo che qualsiasi email in arrivo non venga mai inviata allo spam (configurato sotto l'ingranaggio Impostazioni > Vedi tutte le impostazioni > Filtri e indirizzi bloccati > Crea un nuovo filtro). Infine per Gmail, il nome utente e la password sono il tuo indirizzo email Gmail e la password.
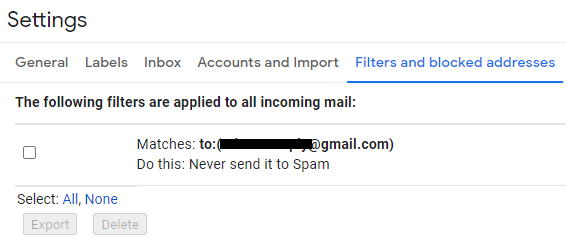
Impostazioni di Scansione dello Storage. Inserisci la posizione in cui verranno ricevute le risposte di bounce delle email. Attualmente, sia Gmail che Amazon S3 sono supportati come destinazioni di storage.
Nota: Per l'uso di Amazon S3, probabilmente dovrai configurare una qualche forma di capacità di forwarding per inoltrare le risposte di bounce a questa posizione (es. Ricevitore di posta Amazon SES con S3 come destinazione).
Impostazioni di Priming delle Email. Inserisci il tuo indirizzo email mittente, il nome visualizzato e un oggetto e corpo email non malevoli. Il priming delle email viene utilizzato per stabilire un comportamento normale delle rispettive tecnologie Secure Email Gateway, in modo da poter analizzare il delta da questo quando consegniamo la nostra posta malevola.
Una volta fornite tutte le impostazioni, clicca su 'Salva Impostazioni' seguito da 'Prima i Filtri'. Attendi fino a un minuto per il completamento del Priming.
È ora di inviare contenuti malevoli via email agli stessi bersagli contattati durante il Priming.

