 buybitart/get-the-hacker
Caccia alle minacce WiFi in modo silenzioso. Scova gli hacker.

Cammina. Scansiona. Rileva. Comprendi.
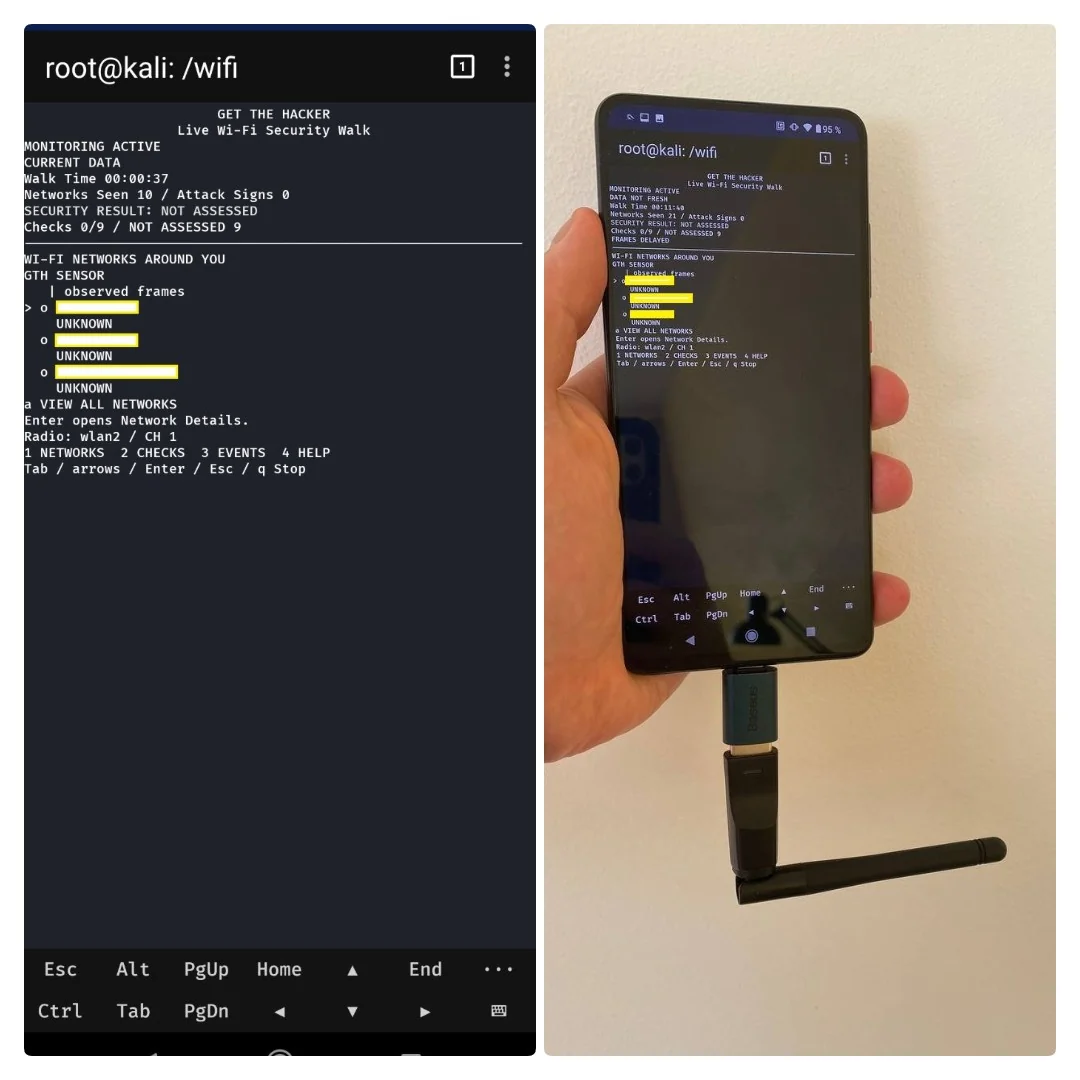
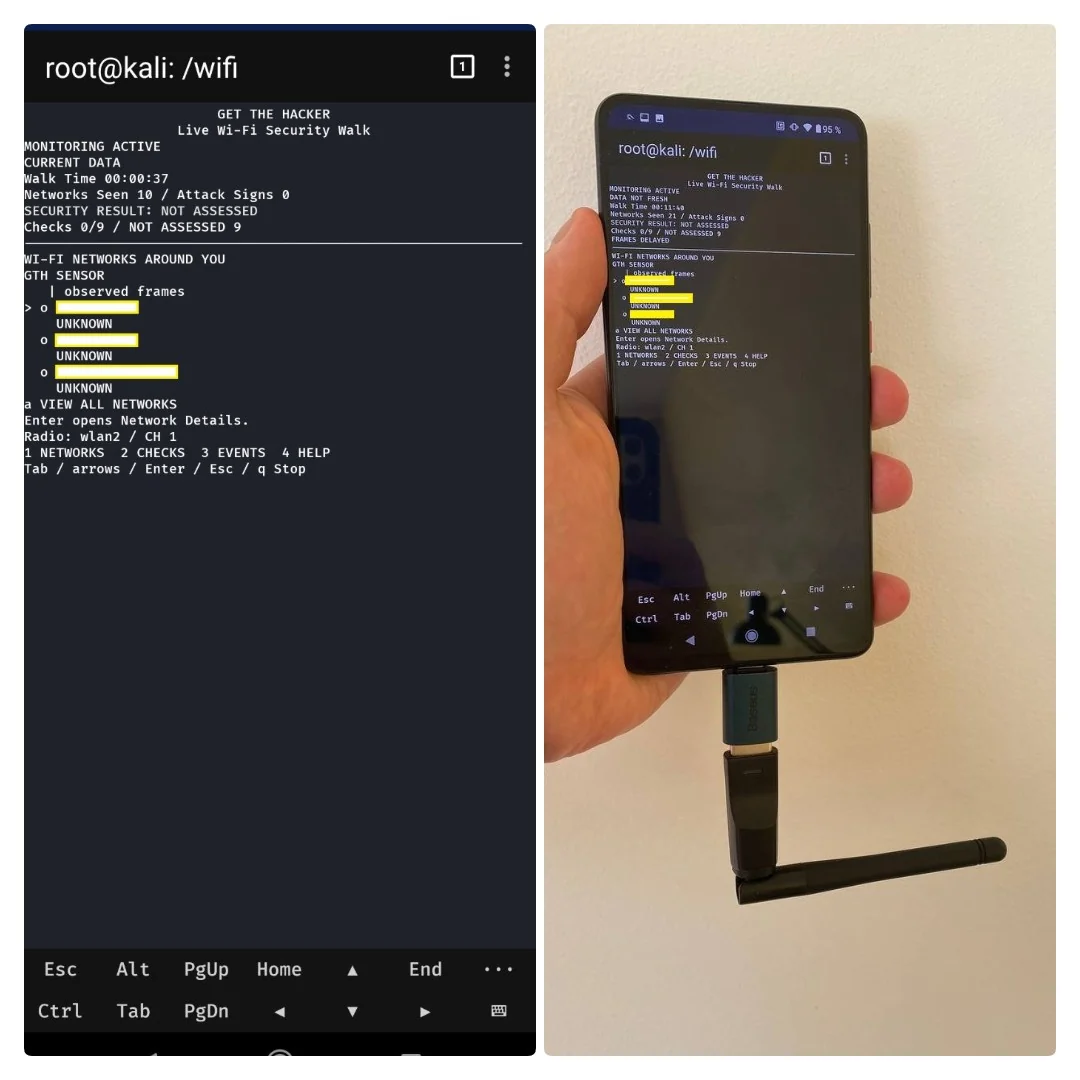
GTH è un WIDS Wi-Fi passivo di Aliaksandr Zasinets. Controlla i frame ricevuti alla ricerca di segni di attacco. Salva le Prove. Licenza: GPL-2.0-only.
GTH controlla raffiche di Deauth, cambi di policy degli AP e segni di Evil Twin. Controlla anche Recon, segni di KARMA, tentativi EAPOL e rifiuti ripetuti. Le normali Probe Request e gli AP sconosciuti non sono attacchi. Un indirizzo MAC non identifica una persona.
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Richiede Python 3.11+, supporto SQLite e Bash.
Su Linux o Termux servono anche iw e ip.
Scapy 2.6.1 è incluso. Per l'uso di base non è necessario pip install.
La cattura raw richiede root, un driver supportato e la Modalità Monitor.
Dopo una copia, imposta la modalità dello script:
chmod +x gth.sh install.sh
Esegui bash install.sh una volta per aggiungere il comando gth.sh.
Usa la tua cartella bin utente. Non installa alcun pacchetto.
./gth.sh
Non servono flag. Ctrl+C interrompe la Cattura e salva i report. Una wlan2 disconnessa può entrare in Modalità Monitor se il driver lo supporta. Lo stato radio modificato viene ripristinato all'uscita. Un adattatore connesso non viene commutato automaticamente. wlan0 in modalità Managed fornisce lo stato del link locale. Non fornisce WIDS sui pacchetti. GTH controlla il canale corrente. Non cambia canale. Il GPS è opzionale. La cattura funziona senza un fix GPS.
| Risultato | Significato |
|---|---|
| DETECTED | Le Prove salvate corrispondono a una regola indicatore di attacco |
| NOT DETECTED | Nessun segno corrisponde alle regole e ai frame controllati |
| NOT ASSESSED | Il controllo non ha un risultato completo |
Usa 1-4 per Reti, Controlli, Eventi e Aiuto. Usa le frecce, Invio ed Esc per i dettagli. Apri l'URL della Dashboard locale mostrato in Aiuto. Il diagramma degli AP è schematico. Non è una mappa di localizzazione.
Linux salva le nuove sessioni in reports/ in questa app.
Android salva i risultati in /sdcard/Download/GTH/.
Report e log vengono creati a runtime. Non sono file sorgente.
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo genera frame sintetici in memoria. Non invia frame radio. Replay richiede input raw Wi-Fi PCAP, PCAPNG o JSONL normalizzato. Mantieni insieme i log di sessione e i file Proof per la verifica.
Leggi Installazione, Android, Architettura, Rilevamento, Report e Limiti. Consulta Codice di terze parti per le licenze del codice incluso.
