Blue Pigeon è uno strumento di esfiltrazione dati e proxy basato su Bluetooth per consentire la comunicazione tra un server di comando e controllo (C2) remoto e un host compromesso.

Blue Pigeon: strumento di esfiltrazione dati e proxy basato su Bluetooth per Red Teamers
I Componenti | Smontiamo il Pidgey
1. Blue Pigeon - L'Applicazione Mobile
Blue Pigeon è uno strumento di esfiltrazione dati e proxy basato su Bluetooth per abilitare la comunicazione tra un server di Comando e Controllo (C2) remoto e un host compromesso.
Ispirato dalla capacità del Piccione Viaggiatore di trasportare messaggi verso la sua dimora, Blue Pigeon imita il comportamento di homing e consegna messaggi/payload tra l'agente (host compromesso) e il suo nido (applicazione mobile e successivamente proxy verso il server C2).
Blue Pigeon è sviluppato come applicazione Android per il Red Teamer da dispiegare nelle vicinanze dell'host compromesso ed è particolarmente utile per operazioni di Red Team in cui le comunicazioni tramite canali tradizionali (es. web, e-mail, DNS) non sono disponibili.
Espandendo la tecnica "Esfiltrazione tramite Protocollo Alternativo" (ID: T1048) sotto la tattica di Esfiltrazione del framework MITRE AT&CK, Blue Pigeon fornisce un modo innovativo di stabilire Comando e Controllo ed eseguire esfiltrazione dati come Azione sull'Obiettivo della Cyber Kill Chain utilizzando la Condivisione File Bluetooth come mezzo di esfiltrazione.
Blue Pigeon è creato da @mahchiahui, @jingloon e @cloudkanghao
(Fonte: https://spectrum.ieee.org/tech-history/silicon-revolution/consider-the-pigeon-a-surprisingly-capable-technology)
Stabilire Comando e Controllo ed eseguire esfiltrazione dati sono fasi chiave nella Cyber Kill Chain, ma spesso comportano complicazioni e gravi implicazioni se fatte male. In un'operazione Red Team, un tentativo sbagliato potrebbe lasciare tracce permanenti nei log di attività di rete e allertare i meccanismi di rilevamento.
In alcuni dei nostri esercizi di Red Teaming, ci siamo trovati nella necessità di un modo per esfiltrare dati e comunicare con l'host compromesso senza dover passare attraverso i canali tradizionali (es. web, email, DNS).
Con poche soluzioni disponibili per soddisfare questa esigenza, abbiamo esplorato varie idee di esfiltrazione basate su vettori wireless/radio-comms. Di conseguenza, Blue Pigeon è stato creato per espandere il nostro toolkit Red Team.
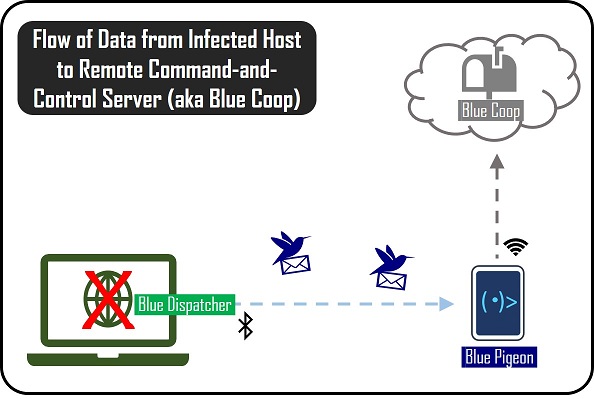
Blue Pigeon funziona come servizio in primo piano all'interno di un telefono Android. Quando il Red Teamer/Insider Maligno posiziona il telefono in prossimità dell'host compromesso (infettato con il payload Blue Dispatcher), Blue Pigeon può fungere da punto di esfiltrazione e proxy di comando verso un server C2 remoto (a.k.a Blue Coop).
Clicca qui per un video demo di Blue Pigeon in azione
Blue Pigeon è stato progettato con i seguenti requisiti chiave:
Blue Pigeon deve consentire l'esfiltrazione dei dati eludendo il rilevamento a vari livelli:
Eludere il rilevamento del traffico di rete: L'esfiltrazione dei dati dall'host compromesso non può passare attraverso i canali di comunicazione tradizionali, poiché è probabile che vengano registrati e monitorati dai sistemi standard di Endpoint Detection and Response. (E ci sono già molte altre opzioni migliori, perché reinventare la ruota, giusto?)
Eludere il rilevamento umano: L'esfiltrazione dei dati deve avvenire senza indicatori visivi sulla macchina della vittima, nel peggiore dei casi, poiché ci si aspetta che la vittima stia ancora utilizzando la macchina compromessa.
Blue Pigeon deve mantenere l'invisibilità, cioè rimanere poco appariscente quando dispiegato sul campo.
Laptop ingombranti, Raspberry Pi e kit hacker fai-da-te sono un No-Go assoluto poiché limitano le possibilità e la fattibilità del dispiegamento. Abbiamo bisogno di un piccione piccolo e innocente, non di un pavone alpha maschio!
Blue Pigeon si nasconde all'interno di un tipico telefono Android che il Red Teamer/Insider Maligno può portare sul campo. Nessuno sospetta mai un telefono...
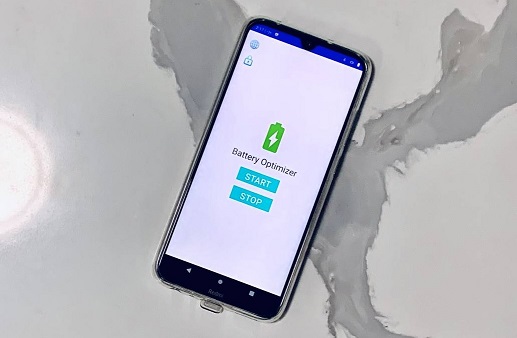
Nel raro caso in cui il Red Teamer venga contestato per un'ispezione, Blue Pigeon può essere mascherato come un'applicazione innocua per adattarsi al contesto dell'operazione. Nella prova di concetto base, l'applicazione mobile è mascherata come un'app di ottimizzazione della batteria. Sentiti libero di fare un fork del repo e dare a Blue Pigeon un restyling estetico!
Blue Pigeon dovrebbe evitare di far rivelare al Red Teamer segni evidenti di un tentativo di esfiltrazione durante il dispiegamento del telefono.
Il Red Teamer deve solo avviare l'applicazione e portare il telefono nelle vicinanze della macchina compromessa.
Blue Pigeon funziona in background sul telefono e non richiede che lo schermo rimanga acceso.
Blue Pigeon consuma automaticamente i messaggi in arrivo e non richiede al Red Teamer di accettare manualmente il popup di richiesta di trasferimento file (in realtà non apparirà nemmeno).
Blue Pigeon deve mantenere la massima disponibilità per (e solo per) l'host compromesso durante il dispiegamento.
Blue Pigeon deve essere in grado di rimanere attivo per catturare i messaggi in arrivo senza interventi regolari del Red Teamer.
Blue Pigeon deve essere in grado di resistere a richieste malevole/tentativi DoS e mantenere la disponibilità per l'host previsto.
Blue Pigeon è in grado di rimanere permanentemente in modalità rilevabile affinché l'host compromesso possa scansionarlo e connettersi.
L'autenticazione basata su HMAC e la randomizzazione dei nomi file sono impiegate per mitigare attacchi DoS e di replay. Blue Pigeon accetta le richieste di trasferimento file solo dopo l'autenticazione con una passphrase segreta configurabile.

