
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Erlang-OTP-SSH-CVE-2025-32433 — CVE-2025-32433 – Vulnerabilità SSH di Erlang/OTP che consente RCE pre-autenticazione | Kitploit
Strumenti/GitHubGitHub/bilalz5-github/erlang-otp-ssh-cve-2025-32433
Analisi delle VulnerabilitàExploitPenetration TestingApprendimento e FormazioneStrumento di Accesso Remoto
GitHubbilalz5-github/erlang-otp-ssh-cve-2025-32433

Erlang-OTP-SSH-CVE-2025-32433

CVE-2025-32433 – Vulnerabilità SSH di Erlang/OTP che consente RCE pre-autenticazione

Vedi Repository
171 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

✅ Risultato

Il server ha risposto a un SSH message ID 80 (0x50) — che è riservato alla post-autenticazione. Questo dimostra che il server accetta messaggi non validi durante la fase pre-autenticazione, indicando un comportamento vulnerabile come definito in CVE-2025-32433.
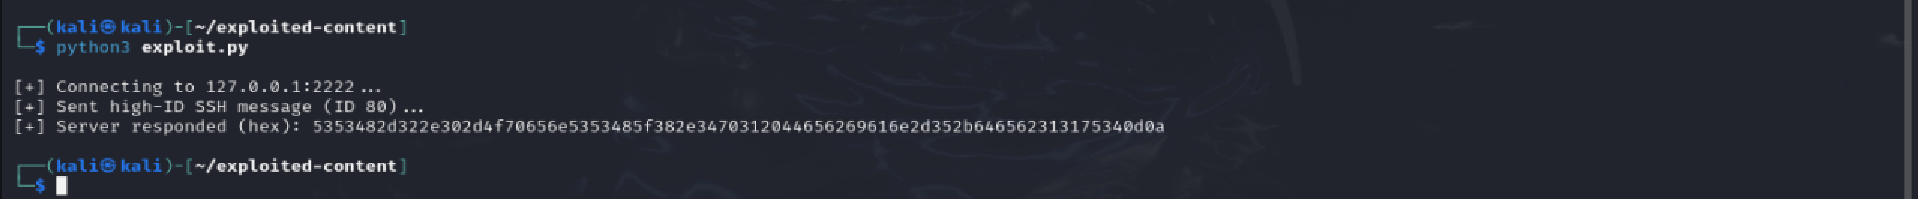
Viene eseguito codice Python

📖 Sommario della ricerca

Ho creato questo laboratorio dopo aver studiato Erlang/OTP e la CVE da varie fonti affidabili.

Erlang/OTP è un potente ambiente sviluppato originariamente da Ericsson per creare sistemi distribuiti scalabili e tolleranti ai guasti. Include una propria implementazione del server SSH. Il modulo SSH all'interno di Erlang/OTP è vulnerabile a esecuzione remota di codice non autenticata (RCE) a causa della gestione errata dei tipi di messaggio SSH ≥ 80 durante la fase pre-autenticazione.

Invece di rifiutare questi messaggi non validi, il server li elabora — il che consente a un attaccante di creare messaggi dannosi e potenzialmente ottenere accesso non autorizzato per l'esecuzione di codice.


🔍 Cose chiave che ho imparato

  • Erlang/OTP SSH consente l'accesso sicuro a shell/file all'interno dei sistemi Erlang
  • ID messaggio 80+ è riservato alla post-autenticazione ma può essere abusato nella fase pre-autenticazione
  • Rilevamento: Suricata o NIDS possono individuare “SSH_MSG_CHANNEL_REQUEST” con comandi “exec”
  • Versioni vulnerabili:
    • OTP-27.3.2 e precedenti
    • OTP-26.2.5.10 e precedenti
    • OTP-25.3.2.19 e precedenti
  • Versioni corrette:
    • OTP-27.3.3
    • OTP-26.2.5.11
    • OTP-25.3.2.20

📚 Riconoscimenti e riferimenti

  • GitHub Security Advisory – GHSA-37cp-fgq5-7wc2
  • PoC di ricerca e writeup di Matthew Keeley
  • Approfondimenti di rilevamento dalla community tramite Suricata, Wireshark e FortiGate
  • Documentazione ufficiale di Erlang/OTP e pagine CVE

💬 Nota finale

Non tutti i contenuti qui sono originali al 100% — ho creato il laboratorio e la PoC da solo, ma ho studiato da più fonti per comprendere chiaramente Erlang, OTP, SSH e CVE-2025-32433. Questo README riflette il mio riassunto e il mio apprendimento. 🤝

Scarica lo strumento