
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Cve-api — API non ufficiale per cve.mitre.org | Kitploit
Strumenti/GitHubGitHub/beyarz/cve-api
Analisi delle VulnerabilitàRaccolta InformazioniThreat IntelligenceSicurezza delle API
GitHubbeyarz/cve-api

Cve-api

API non ufficiale per cve.mitre.org

Vedi Repository
405396 anni faRevisionato da Kitploit
Condividi

name

Analizza e filtra le ultime CVE da https://cve.mitre.org

Documentazione

Utilizzo

http://localhost:4000/cve?target=KEYWORD

Il parametro anno è opzionale.
http://localhost:4000/cve?target=KEYWORD&year=YEAR

Esempi

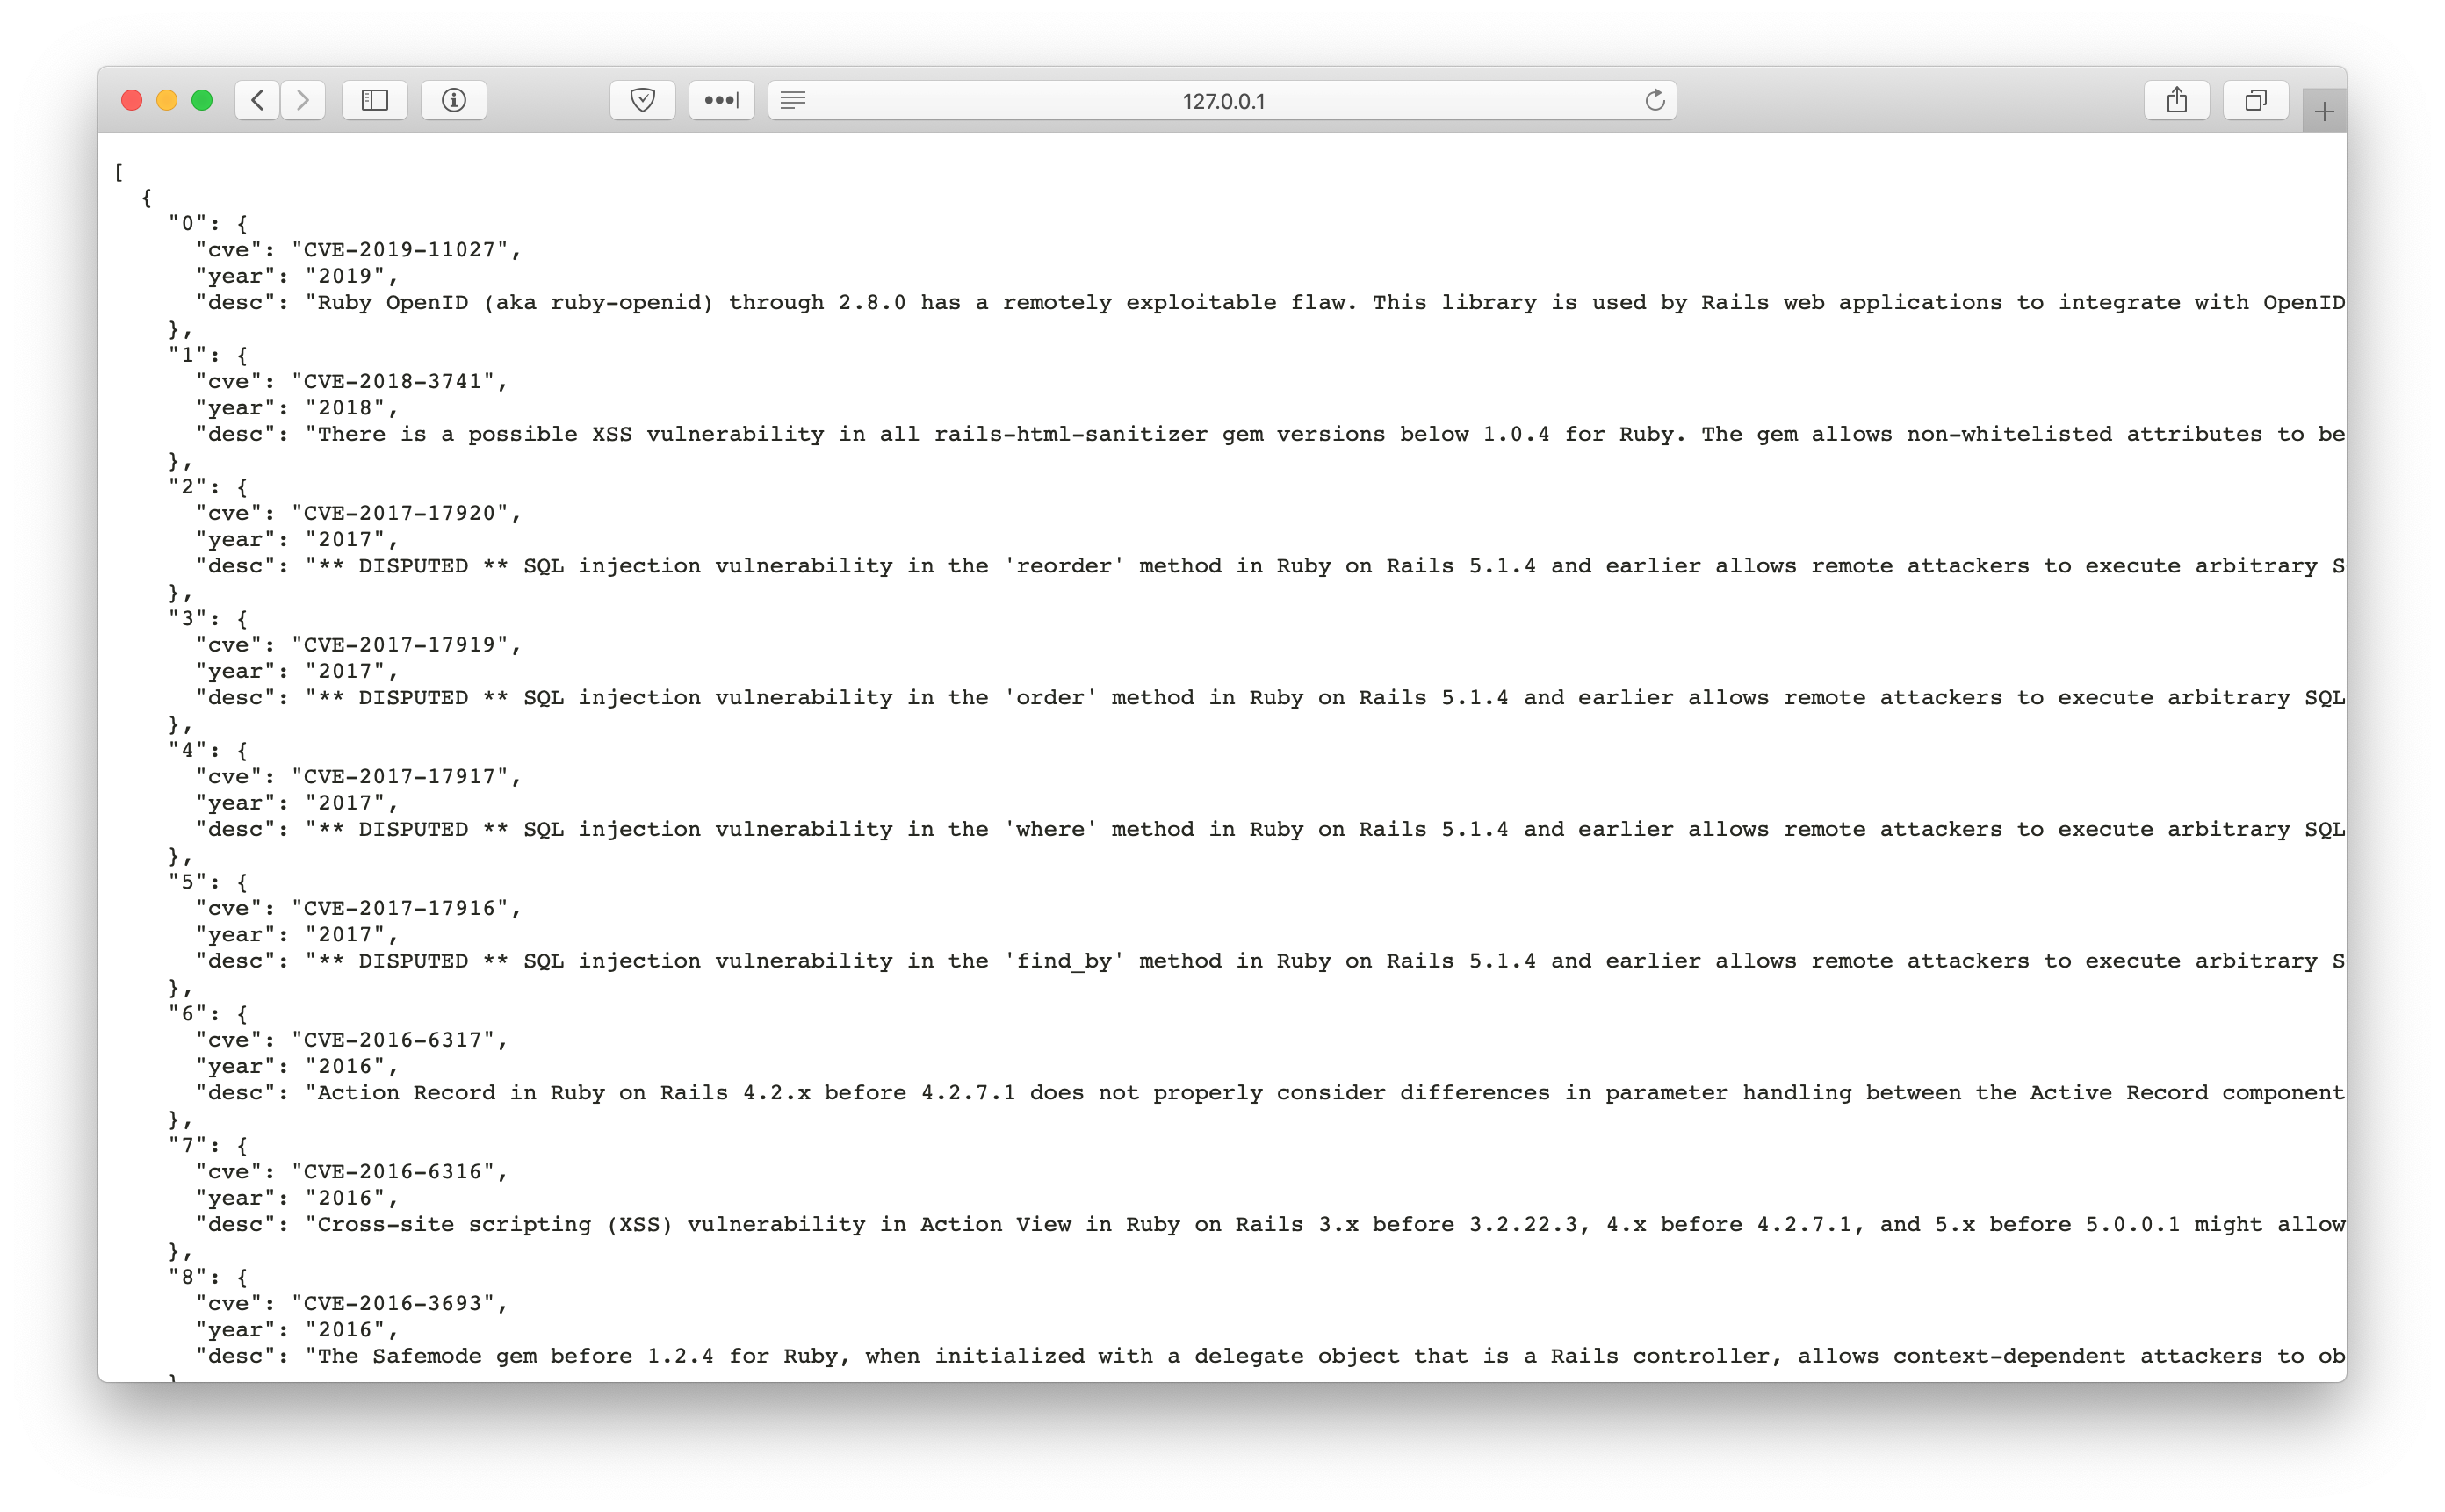
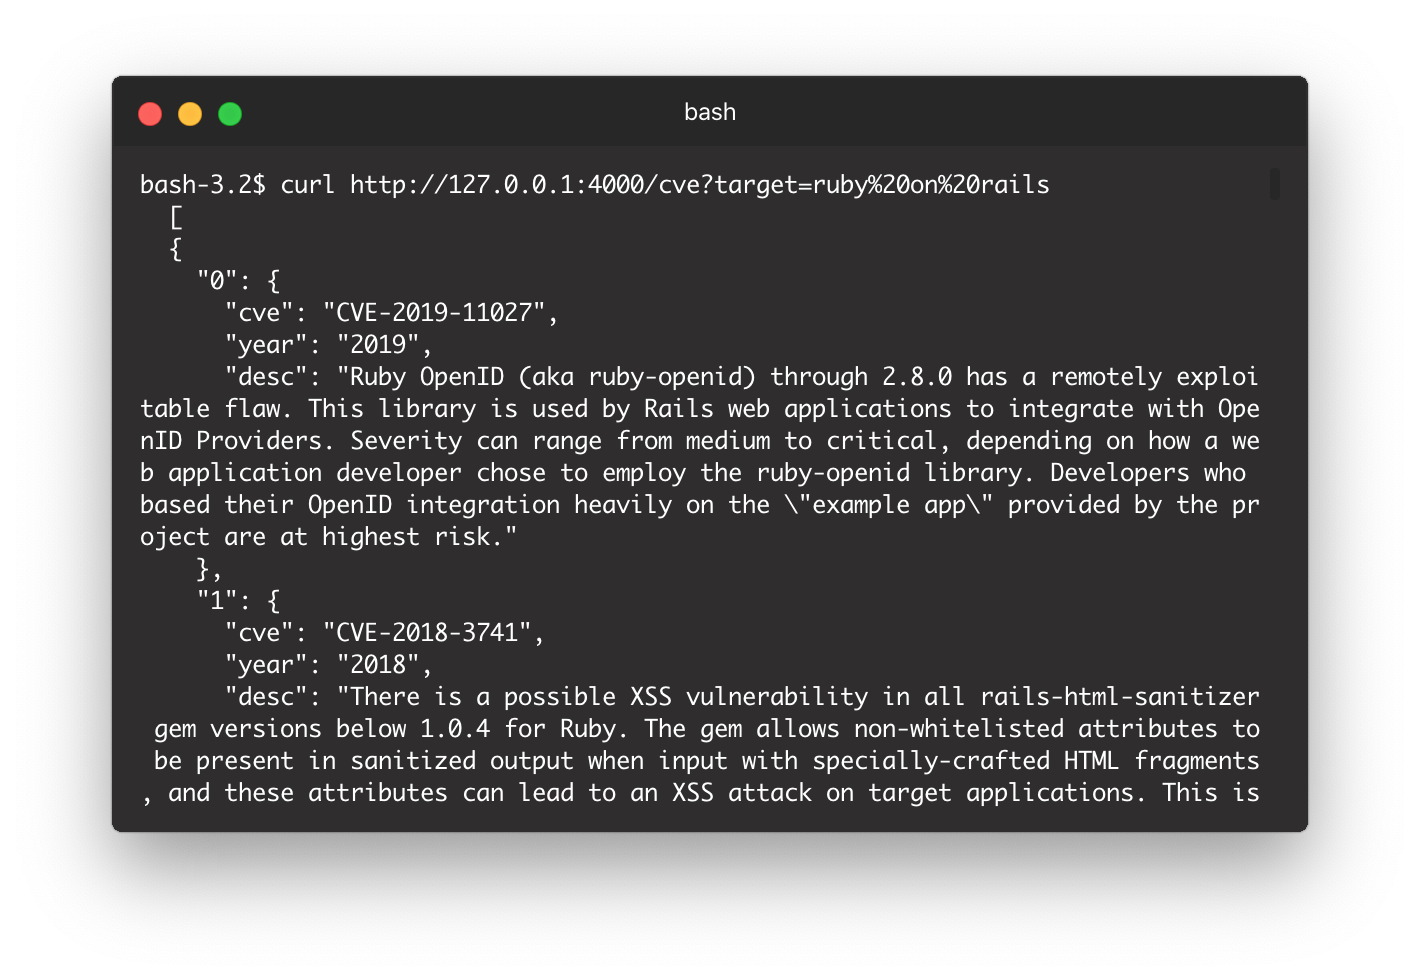
http://localhost:4000/cve?target=ruby%20on%20rails
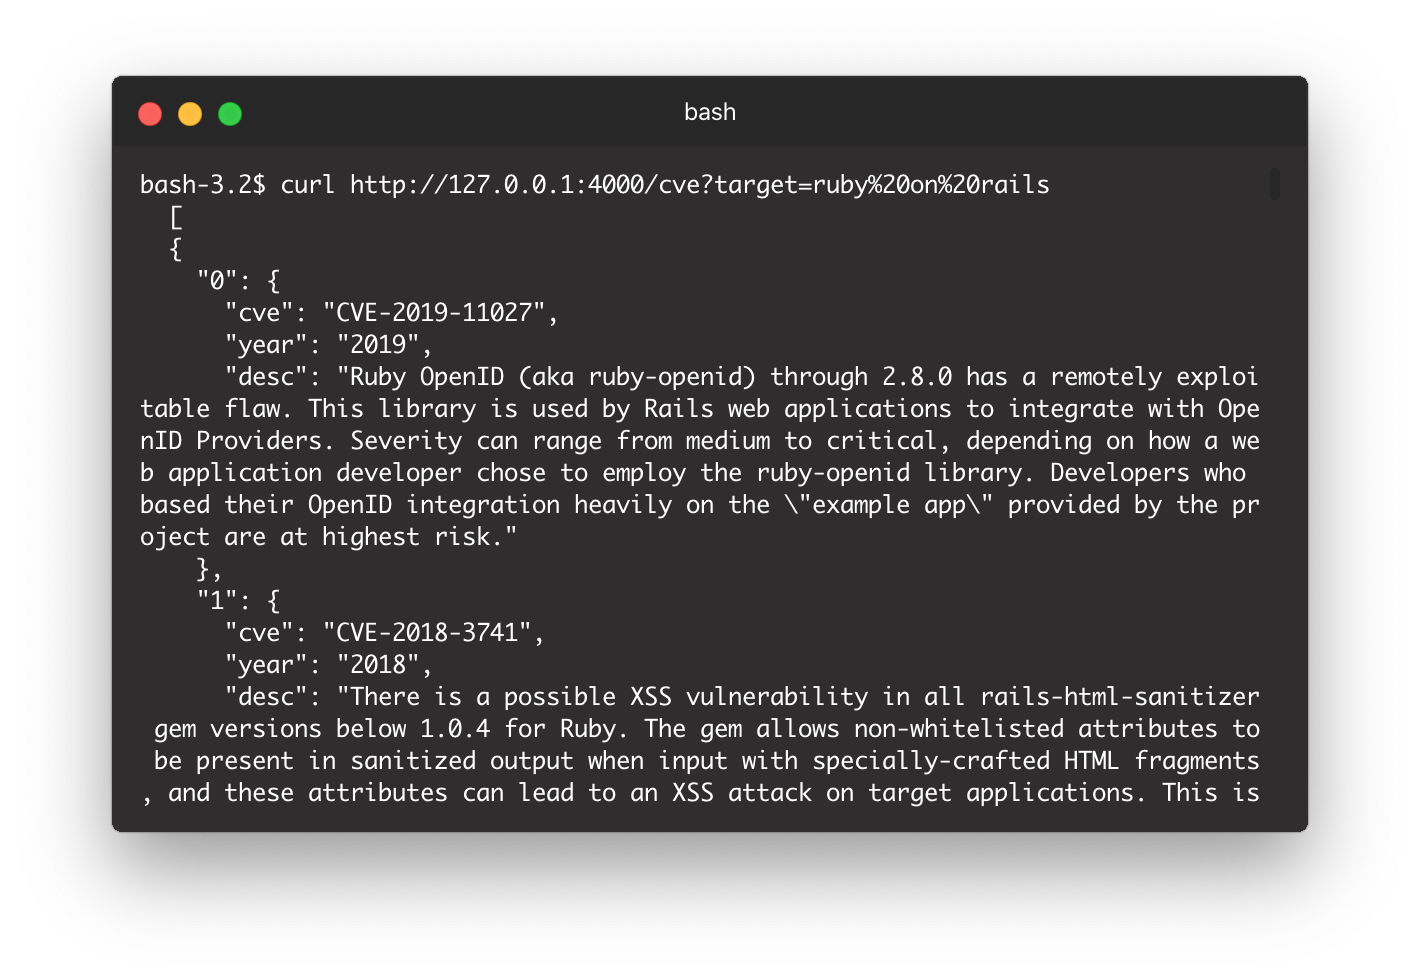
terminale browser

http://localhost:4000/cve?target=ruby%20on%20rails&year=2020

Se vuoi analizzare l'ultimo anno, usa la parola chiave "latest".
http://localhost:4000/cve?target=ruby%20on%20rails&year=latest

Per iniziare

  • Scarica il progetto
  • bundle install
  • ruby rest.rb

Requisiti

  • Ruby
  • Docker (Opzionale, richiesto solo se si desidera eseguire tramite un container.)

Ambiente

È possibile passare da prod a dev in config/environment.rb
Devi crearne uno tu stesso, un esempio è disponibile qui.

Controllo di integrità

L'URL restituirà un codice di stato 200 che significa che l'API è sana.
Se 200 non viene visualizzato, dovresti presumere che ci sia qualcosa di sbagliato.
http://localhost:4000/status

Gestisci immagine

Accesso

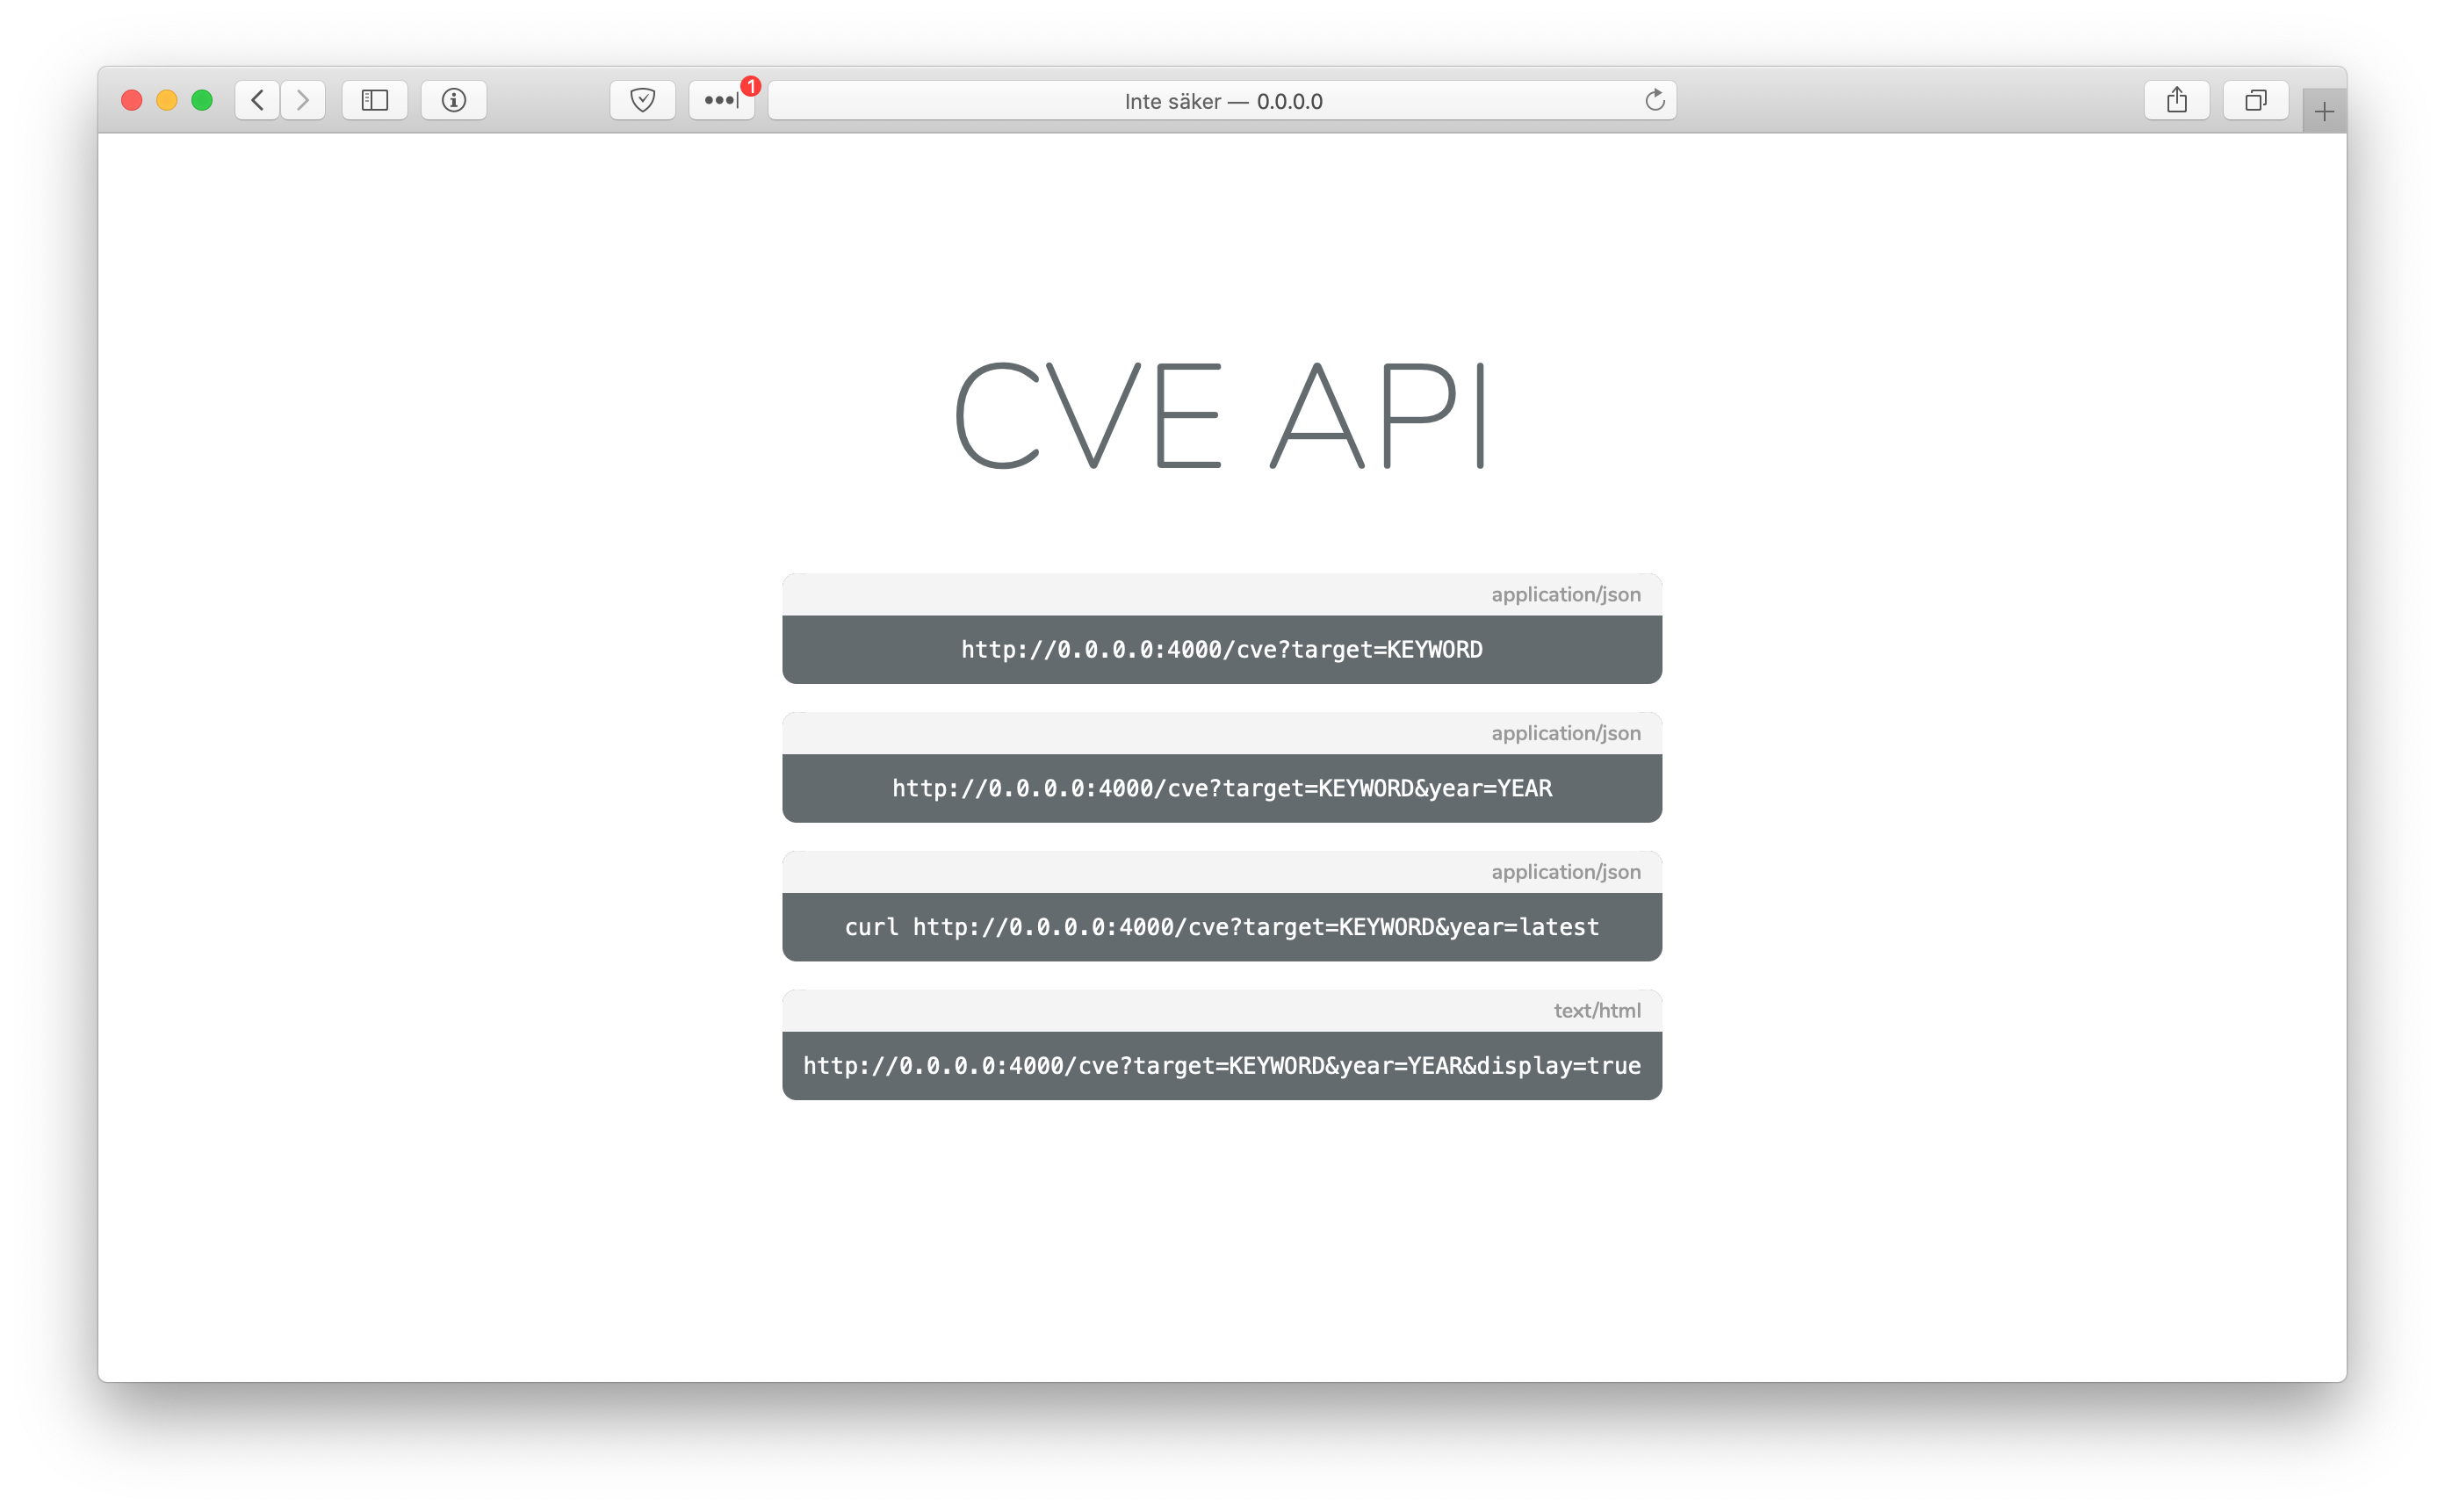
Puoi accedere all'API tramite http://localhost:4000/
Dovresti essere in grado di visualizzare la pagina indice dall'URL. indice
Crea immagine

docker build . -t cve-api

Esegui immagine

docker run -p 4000:4000 -d cve-api

Ottieni ID

docker ps

Ferma immagine

docker stop ID

Rimuovi immagine

docker rmi cve-api

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    317
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →