
 badsectorlabs/sccm-http-looter
Trova file interessanti memorizzati sulle condivisioni di (System Center) Configuration Manager (SCCM/CM) tramite HTTP(s)

I punti di distribuzione (DP) di SCCM sono i server utilizzati da Microsoft SCCM per ospitare tutti i file usati nelle installazioni software, nelle patch, nelle distribuzioni di script, ecc. Per impostazione predefinita, questi server consentono l'accesso via SMB (TCP/445) e HTTP/S (TCP/80 e/o TCP/443) e richiedono un qualche tipo di autenticazione Windows (ad esempio NTLM).
Gli attuali strumenti di looting dei DP SCCM si affidano alla possibilità di esplorare le condivisioni SMB per raccogliere file.
Tuttavia, non è raro che un'organizzazione limiti l'accesso SMB in ingresso ai server sulle reti interne, ed è pratica standard impedire l'accesso SMB in ingresso da internet. L'accesso HTTP/S, d'altro canto, di solito non è limitato sulle reti interne e spesso è consentito da internet. Questo rappresenta un'opportunità per un attaccante se esiste un modo per ottenere file dal DP SCCM via HTTP/S.
Gli strumenti SMB funzionano enumerando la cartella DataLib della condivisione SCCMContentLib$ per trovare i file <filename.ext>.INI che contengono l'hash del file. Possono quindi individuare il file reale in FileLib/<hash[0:4]>/<hash>. Questo funziona perché con l'accesso alla condivisione è possibile enumerare tutti i file nella cartella DataLib.
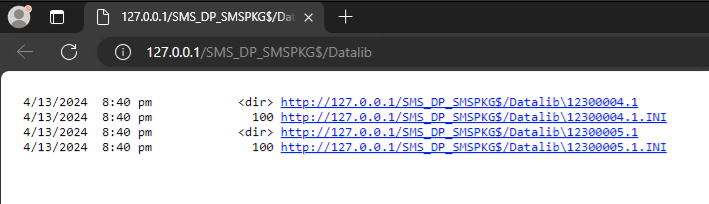
Con HTTP/S le cose sono diverse. Navigando su http://<SCCM DP>/SMS_DP_SMSPKG$/Datalib viene mostrato un elenco di directory di file numerati e INI.
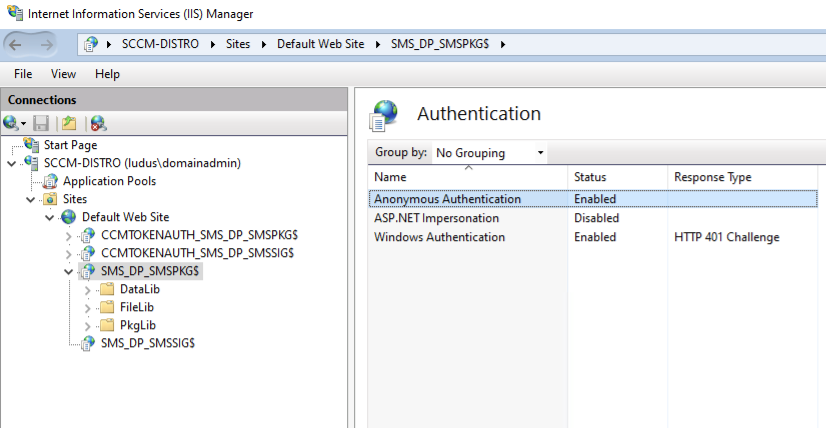
Per una serie di motivi (come la velocità), questi punti di distribuzione possono essere configurati per consentire l'accesso anonimo.
Tuttavia, navigando sui link non-INI viene semplicemente mostrata la stessa pagina, il che limita il numero di file direttamente accessibili a quelli nella directory "root" di Datalib, poiché gli hash estratti dai file INI per le directory non possono essere utilizzati per trovare le directory in FileLib, dato che quest'ultima contiene solo file reali.
Tuttavia, navigando direttamente al nome della directory a partire dalla root http://<SCCM DP>/SMS_DP_SMSPKG$/, verranno mostrati i file in quella directory, che possono essere scaricati direttamente.

È così che funziona normalmente sccm-http-looter. Analizza l'elenco della directory Datalib per trovare le directory, poi le richiede e analizza ciascuna per individuare eventuali file, prima di scaricare qualsiasi file con estensioni presenti nell'allow list specificata dall'utente.
Nel caso in cui l'accesso anonimo sia abilitato ma l'elenco delle directory a partire dalla root http://<SCCM DP>/SMS_DP_SMSPKG$/ sia disabilitato, esiste una seconda tecnica per recuperare i file che può essere utilizzata eseguendo lo strumento con -use-signature-method. In questa modalità lo strumento esegue le seguenti operazioni:
http://<SCCM DP>/SMS_DP_SMSPKG$/Datalibhttp://<SCCM DP>/SMS_DP_SMSSIG$/<filename>.tar, dove <filename> è l'ultimo elemento di qualsiasi href nella pagina Datalib (ad es. 12300005.1)http://<SCCM DP>/SMS_DP_SMSPKG$/Datalib/<filename>/<extracted filename>.INIhttp://<SCCM DP>/SMS_DP_SMSPKG$/Filelib/<hash[0:4]>/<hash> rinominandolo con il nome file corretto come specificato nel file di firma.I file di firma sono file .tar ma non sono veri tar. Contengono nomi di file 512 byte prima della stringa di byte 0x18, 0x00, 0x00, 0x00, 0x01, 0x00, 0x01, 0x00, 0x01, 0x00, 0x01, come mostrato di seguito.

Lo strumento cerca questa stringa di byte ed estrae tutti i nomi file dai file di firma.
