
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
nibble — scanner di rete facile da usare, con interfaccia TUI cliccabile | Kitploit

Strumenti/GitHubGitHub/backendsystems/nibble
Utilità GenericheRicognizioneMappatura della ReteScansione PorteRaccolta InformazioniSicurezza di Rete
GitHubbackendsystems/nibble

nibble

scanner di rete facile da usare, con interfaccia TUI cliccabile

Vedi Repository
1935444 mesi faRevisionato da Kitploit
Condividi

GitHub Stars PPA COPR AUR brew winget npm PyPI

Nibble

Nibble è uno strumento CLI per la scansione di rete locale che si concentra su velocità e facilità d'uso.

Seleziona un'interfaccia di rete e scansiona la tua sottorete locale.
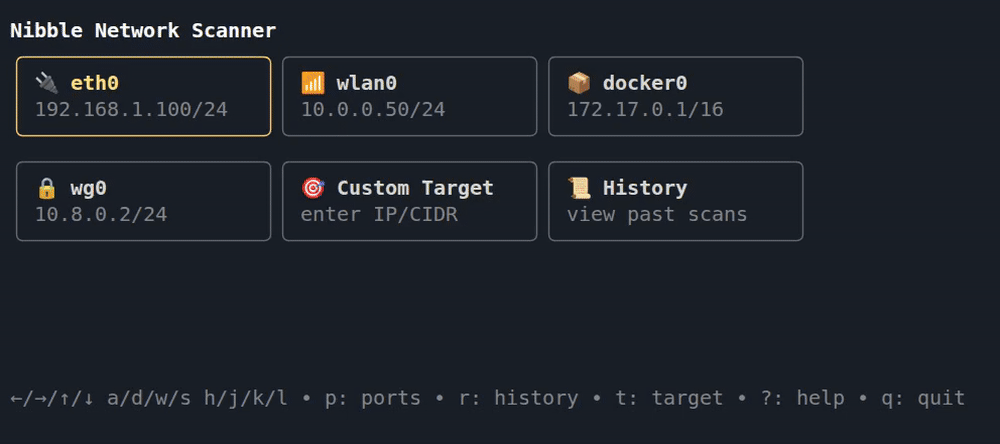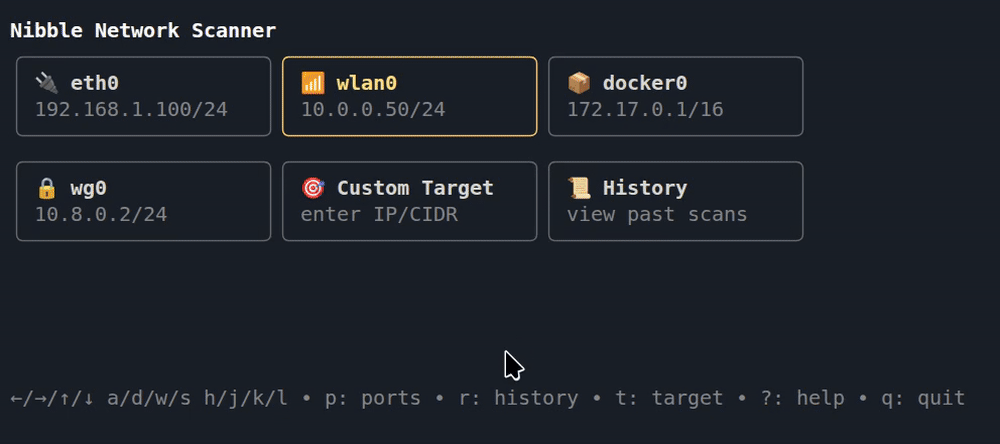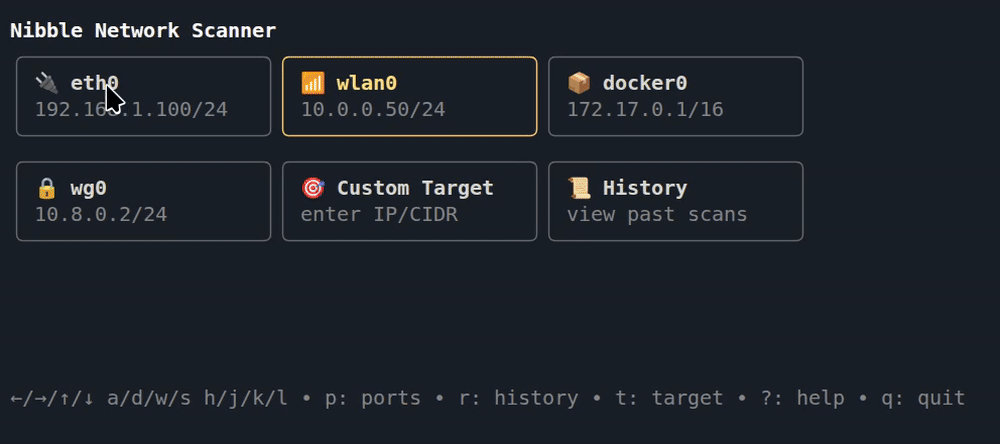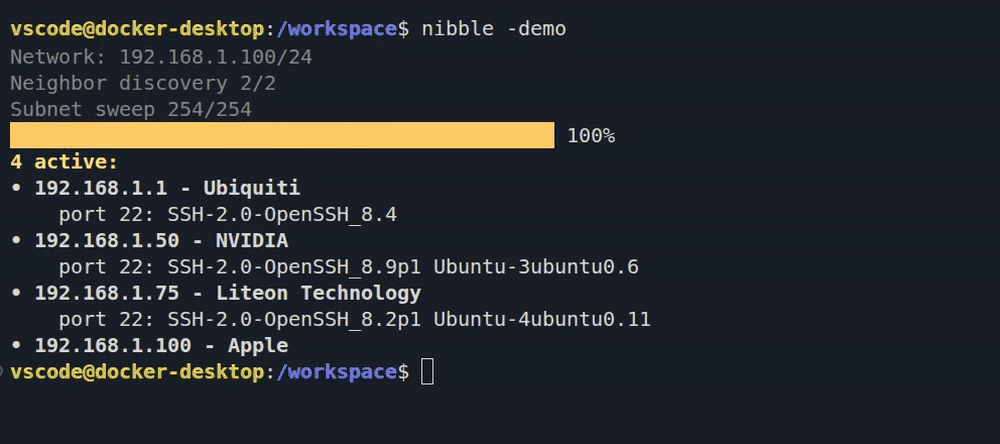
Elenca gli host, il produttore hardware, le porte aperte e i relativi servizi.

Interfaccia cliccabile con supporto mouse

  • ⚡ Veloce come un fulmine, scansiona utilizzando thread leggeri
  • 🔒 Sicuro, non necessita di accesso amministratore o privilegi speciali
  • 🥷 Furtivo, non emette segnali di rete prima dell'avvio della scansione
  • Interfaccia cliccabile, usa il mouse per navigare e scansionare 🖱️
    • o naviga con ↑/↓/←/→, w/s/a/d o h/j/k/l
    • schermate di aiuto contestuali, tasto rapido: ?
  • Supporto per reti Docker e WSL 📦
    • scansioni istantanee di rete docker quando viene rilevato un socket docker
    • può scansionare interfacce Windows da dentro WSL
  • Mostra i produttori hardware rilevati: 📙
    • Raspberry Pi, Ubiquiti, Apple e 40.000 altri ID vendor
    • Legge i banner dei servizi sulle porte aperte (ad esempio ssh o nginx)
  • I colori corrispondono automaticamente al tema del tuo terminale 🌈
  • Predefinito su SSH, Telnet, HTTP, HTTPS, SMB, RDP e altro
    • Può essere impostato su un elenco di porte personalizzate salvate per uso futuro
    • Modalità target per scansioni di rete mirate
  • Modalità cronologia per la consultazione delle scansioni passate 📜
  • Modalità headless con output JSON per scripting e automazione 🤖

Cronologia

Visualizza le scansioni passate, gli host trovati e riesamina tutte le porte degli host. Tasto rapido: r
La cronologia ricorda la tua posizione tra le sessioni, così puoi tornare subito all'ultima scansione visualizzata.
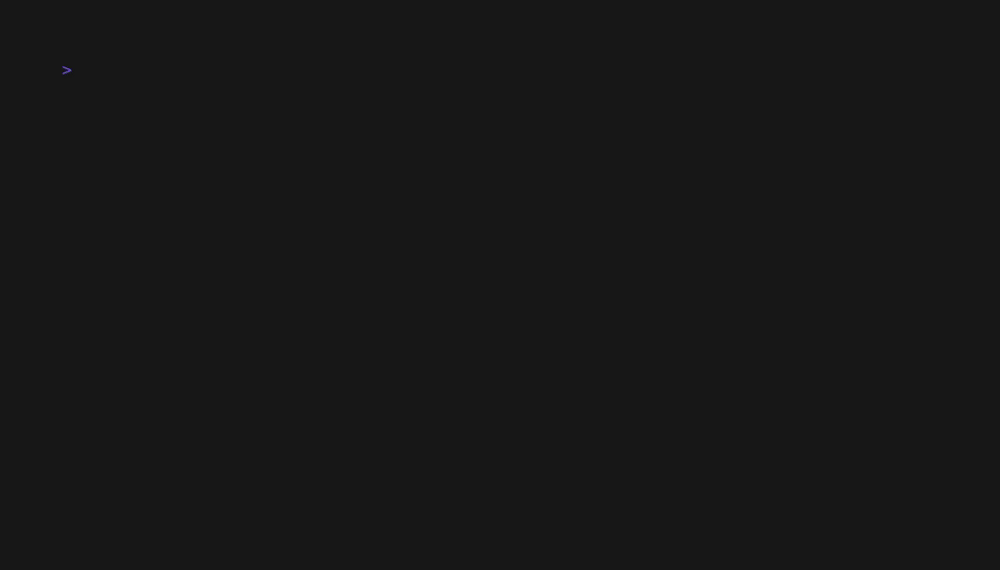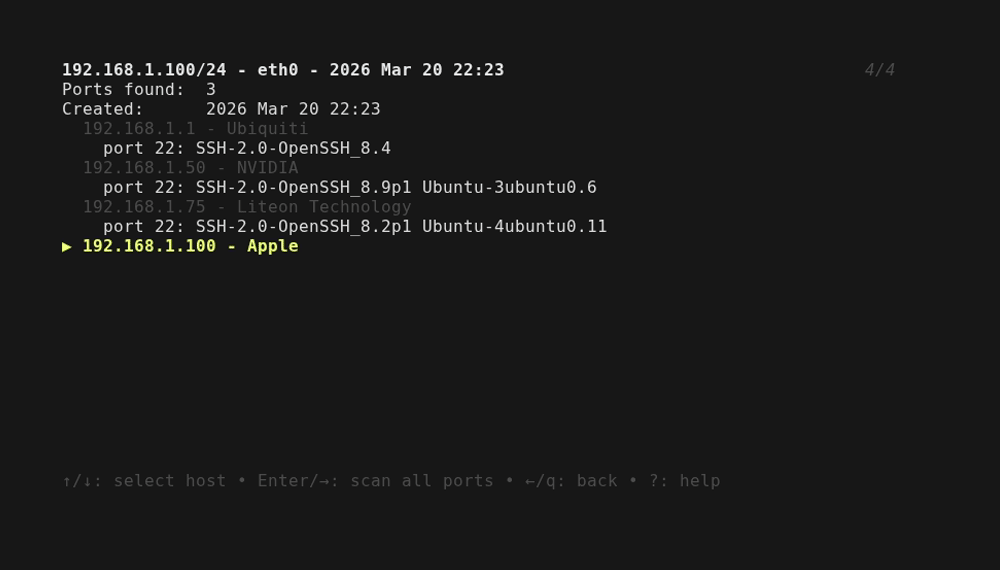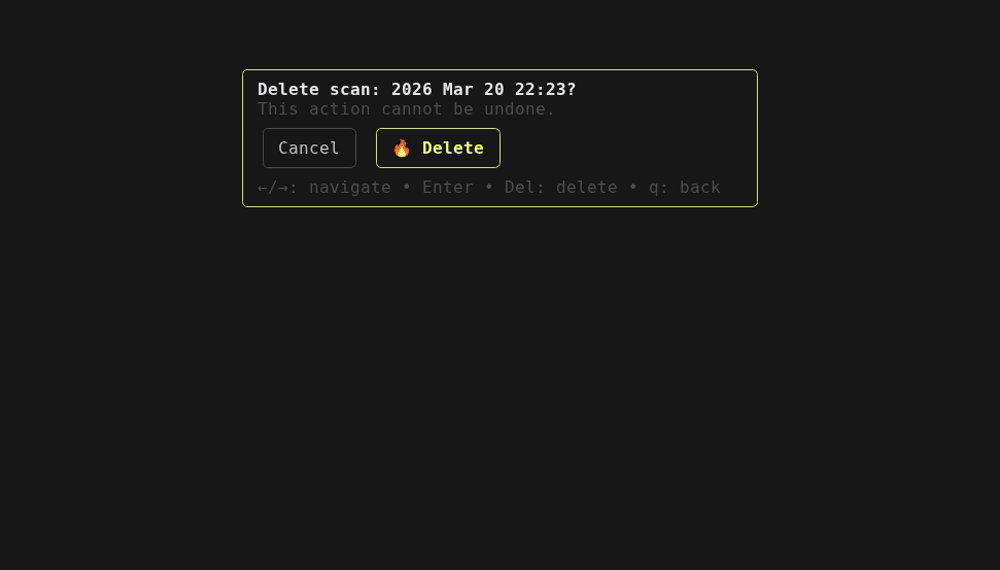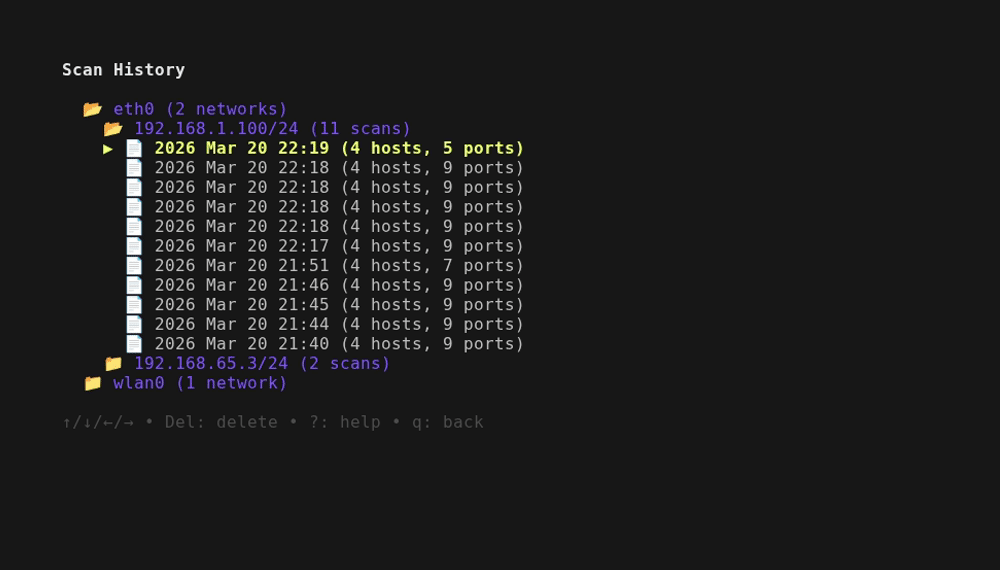
Cronologia di Nibble

Installazione semplice

PiattaformaGestoreComando
Ubuntu
oppure Mint, Pop!_OS, Zorin, ...
aptsudo add-apt-repository ppa:backendsystems/ppa
sudo apt install nibble
Fedora
oppure RHEL, CentOS Stream, ...
dnfsudo dnf copr enable @backendsystems/nibble
sudo dnf install nibble
Arch Linuxauryay -S nibble-bin
macOSbrewbrew install backendsystems/tap/nibble
🪟 Windowswingetwinget install backendsystems.nibble
Qualsiasinpmnpm install -g @backendsystems/nibble
oppure npx @backendsystems/nibble
Qualsiasipippipx install nibble-cli
Qualsiasigogo install github.com/backendsystems/nibble@latest

Binari precompilati per Linux, macOS e Windows (amd64/arm64) sono disponibili nella pagina Releases.

Utilizzo

Esegui il CLI con il comando nibble, seleziona un'interfaccia di rete.
Icone delle interfacce: 🔌Ethernet, 📶Wi-Fi, 📦Container, 🔒VPN.

Modalità Headless

Esegue scansioni senza TUI. Output JSON. Attivato dal flag di input -i.
Le scansioni headless non vengono salvate nella cronologia.

-i target di scansione, separati da virgole o un file (example_input)
-p porte personalizzate (es. 22,80,8000-8100 o - per tutte)
-o scrive l'output su file invece di stdout (example_output)

nibble -i 192.168.0.0/24
nibble -i 192.168.1.223,10.0.0.12/32 -p - -o results.json
nibble -i targets.txt -p 22,80,443,8000-8100

Codici di uscita: 0 successo, 1 errore, 2 utilizzo non valido.

Licenza

Questo progetto è concesso in licenza MIT. Vedi il file LICENSE per i dettagli.

Nota: Il nome "nibble" e gli asset di branding sono esclusi da questa licenza, vedi la LICENSE separata per i termini del branding.

Realizzato con Bubble Tea

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





