
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-33017 — Materiale di advisory e proof-of-concept per CVE-2026-33017, una vulnerabilità di esecuzione di codice in remoto non autenticata in Langflow ≤1.8.2 tramite l'endpoint del flusso build_public_tmp. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-33017
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e FormazioneStrumento di Accesso Remoto
GitHubashrafzaryouh/cve-2026-33017

CVE-2026-33017

Materiale di advisory e proof-of-concept per CVE-2026-33017, una vulnerabilità di esecuzione di codice in remoto non autenticata in Langflow ≤1.8.2 tramite l'endpoint del flusso build_public_tmp.

Vedi Repository
1 mese faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

🚨 CVE-2026-33017 - Esecuzione remota di codice critica non autenticata in Langflow

langflow Severity Affected Type

Le versioni di Langflow ≤ 1.8.2 contengono una grave vulnerabilità di sicurezza che consente ad attaccanti non autenticati di ottenere l'Esecuzione Remota di Codice (RCE) sul server.


📊 Dettagli della vulnerabilità

AttributoDettagli
ID CVECVE-2026-33017
GravitàCritica (CVSS 9.8)
Versioni interessateLangflow ≤ 1.8.2
Versione correttaLangflow 1.9.0 e successive
Tipo di vulnerabilitàIniezione di codice non autenticata (exec())
Vettore di attacco/api/v1/build_public_tmp/{flow_id}/flow
AutenticazioneNessuna richiesta

🧨 Causa principale

L'endpoint /api/v1/build_public_tmp/{flow_id}/flow è stato progettato per i flussi pubblici. Tuttavia, quando vengono passati dati di flusso controllati dall'attaccante, l'applicazione esegue codice Python arbitrario tramite exec() senza alcun sandboxing o validazione.

Ciò consente a qualsiasi attaccante non autenticato su Internet di ottenere il pieno controllo del server.

⚠️ Impatto

  • Compromissione completa del server
  • Esecuzione arbitraria di comandi
  • Furto / fuga di dati
  • Distribuzione di malware (crypto miner, ransomware, backdoor)
  • Attacchi alla supply chain (poiché Langflow è ampiamente utilizzato per gli agenti AI)

🛡️ Mitigazione

  • Aggiornare immediatamente a Langflow 1.9.0 o versioni successive
  • Se l'aggiornamento non è possibile:
    • Non esporre Langflow direttamente a Internet
    • Disabilitare i flussi pubblici
    • Utilizzare una segmentazione di rete robusta e un reverse proxy con autenticazione

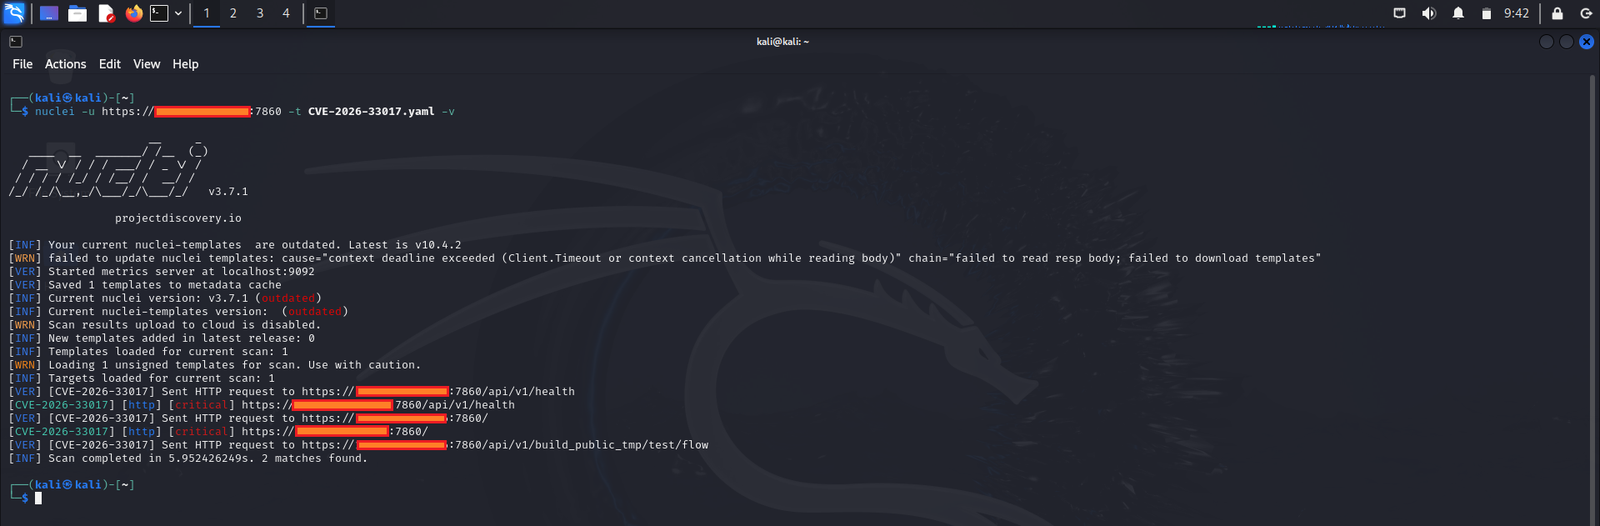
Demo

CVE-2026-33017

📚 Riferimenti

  • Langflow Security Advisory
  • NVD Detail
  • CISA Known Exploited Vulnerabilities (KEV)

⚠️ Avvertenza

Questo repository è fornito esclusivamente a scopo educativo e di ricerca sulla sicurezza.
Le informazioni e gli strumenti qui presenti sono destinati ad aiutare gli amministratori di sistema e i ricercatori di sicurezza a comprendere la vulnerabilità e a proteggere i propri sistemi.

Lo sfruttamento non autorizzato contro sistemi di cui non si è proprietari è illegale e non etico.


Realizzato per la consapevolezza sulla sicurezza e la ricerca responsabile

⭐ Se questo repository ti è stato utile, valuta la possibilità di aggiungergli una stella!

Scarica lo strumento